
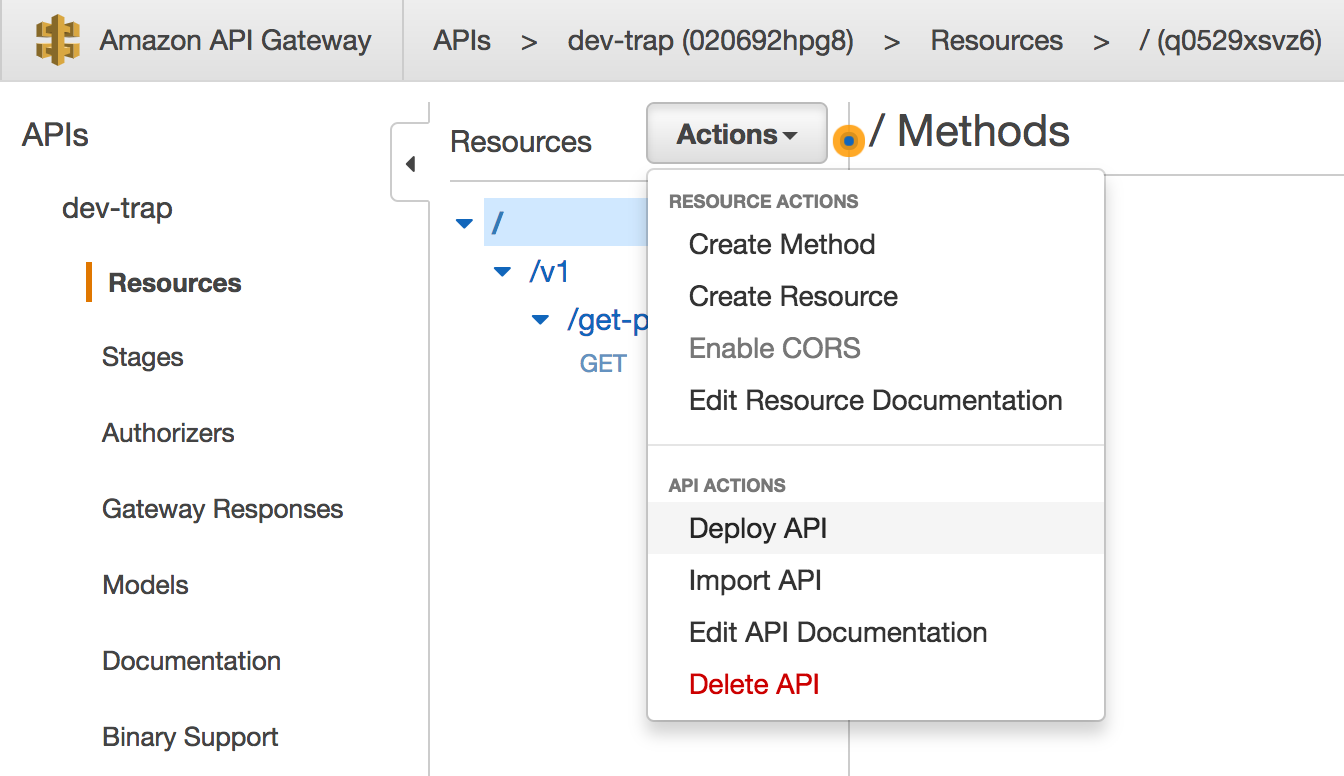
honeyLambda
 0x4d31/honeylambda
honeyλ — простое бессерверное приложение, предназначенное для автоматического создания и мониторинга фальшивых HTTP-эндпоинтов (т.е. URL-ловушек) на…
defensive-toolsserverless-securitycloud-security+2
525
0x4d31/honeylambdahoneyλ — простое бессерверное приложение, предназначенное для автоматического создания и мониторинга фальшивых HTTP-эндпоинтов (т.е. URL-ловушек) на…
 akhld/spark-exploit
Произвольное выполнение кода в незащищённом кластере Apache Spark
 vulnerscom/vulners-scanner
Сканер уязвимостей на основе API аудита vulners.com
 lukebaggett/google_socks
Доказательство концепции, демонстрирующее использование Google Drive для управления и контроля (C2).
 mitre/brawl-public-game-001
Данные из автоматизированного упражнения по эмуляции атакующего BRAWL
 1n3/cloudhunter
Находит неиспользуемые корзины AWS S3, на которые указывают записи CNAME CloudFront
 disruptops/cred_scanner
Простой файловый сканер для поиска потенциальных ключей доступа и секретных ключей AWS в файлах
 mindpointgroup/cloudfrunt
Инструмент для выявления неправильно настроенных доменов CloudFront
 ustayready/credking
Подбор паролей методом перебора с использованием AWS Lambda для ротации IP-адресов
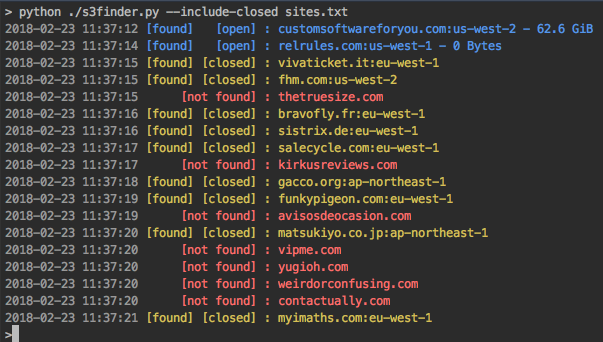 yehgdotnet/s3scanner
Сканирование открытых S3-бакетов и дамп их содержимого
 jdmulloy/meltdown-aws-scanner
Простой shell-скрипт для проверки статуса патча уязвимости Meltdown (CVE-2017-5754) EC2-инстансов.
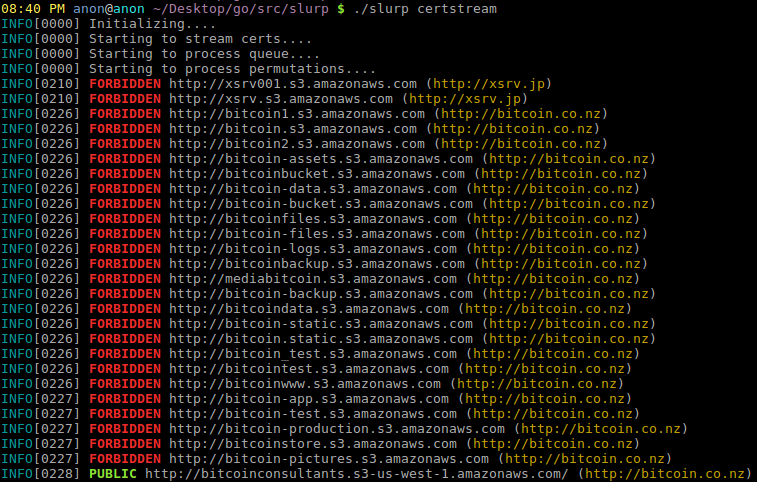 0xbharath/slurp-old
Инструмент для перечисления S3-бакетов вручную или через certstream
 cyberark/shimit
Инструмент, реализующий атаку Golden SAML.
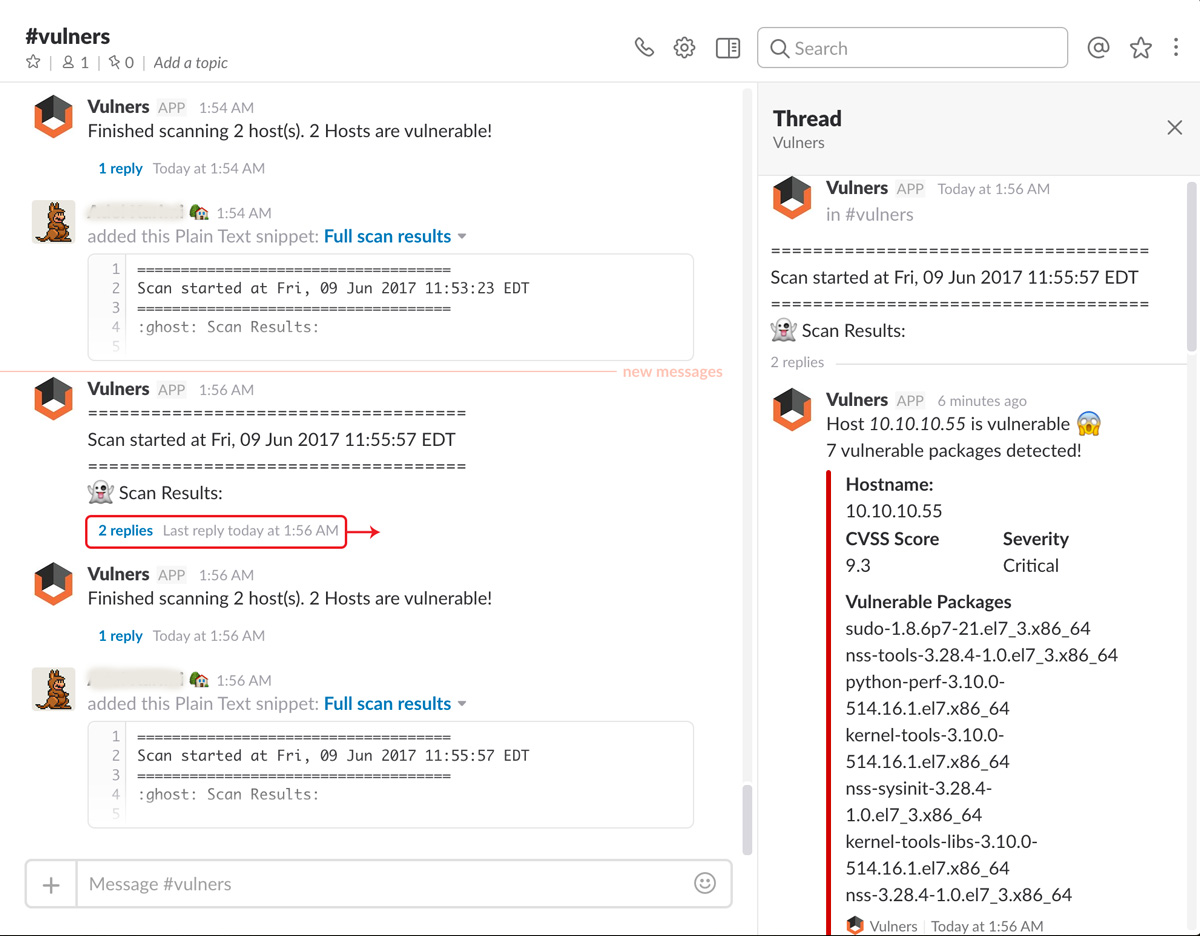 0x4d31/salt-scanner
Сканер уязвимостей Linux на основе Salt Open и Vulners audit API, с уведомлениями в Slack и интеграцией с JIRA
 dagrz/aws_pwn
Коллекция всячины для пентеста AWS
 nicholasjackson/cnitch
Container Snitch проверяет запущенные процессы в Docker Engine и предупреждает, если какие-либо из них обнаружены работающими от root
 nahamsec/hostilesubbruteforcer
Инструмент для брутфорса поддоменов, который перечисляет существующие поддомены и обнаруживает неправильно настроенные облачные поддомены, уязвимые…
 americanhanko/windows-security-cve-2017-8543
Профиль InSpec для проверки того, что узел пропатчен и соответствует требованиям CVE-2017-8543.