
HackSysExtremeVulnerableDriver
 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows & Linux
vulnerability-analysiseducationbinary-exploitation+1
3.1k
hacksysteam/hacksysextremevulnerabledriverHackSys Extreme Vulnerable Driver (HEVD) - Windows & Linux
 kernullist/windbg-decompile-ext
Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
 heathen42/ctf
Подборка решений задач CTF, охватывающая эксплуатацию бинарных уязвимостей, реверс-инжиниринг и безопасность систем, с подробными описаниями.
 0xrootpls/fritter
Генератор полиморфного shellcode для выполнения в памяти EXE, DLL, .NET, VBScript и JScript с рандомизацией для каждого вывода и каждой сборки для…
 s3cur3th1ssh1t/nimsyscallpacker
Упаковывает сборки C#, PE-файлы или shellcode в зашифрованные Nim-бинарные файлы с расширенными функциями обхода, включая обход AMSI/ETW, обнаружение…
 spiralbl0ck/poc
Хз, разберись по названию, иди нахуй L$user
 flankerhqd/vendor-android-cves
Коллекции моих POC для CVE вендоров Android
 gjduck/e9patch
Мощный инструмент статической перезаписи бинарных файлов
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 saelo/pwn2own2018
A Pwn2Own exploit chain
 yv1ing/secbox
Проведение тестирования кибербезопасности с использованием агента pi в предварительно настроенной песочнице.
 nac-l/mergen
Деобфускация с помощью оптимизации с использованием LLVM IR и разбора ассемблера.
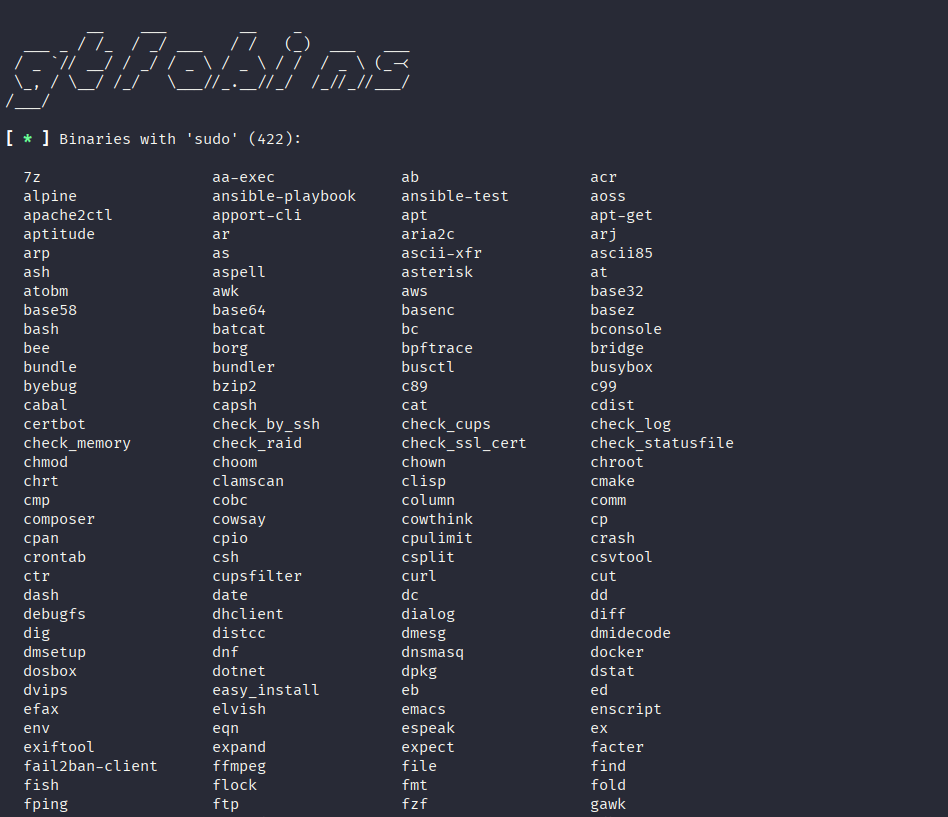 t0thkr1s/gtfobins-cli
Поиск Unix-бинарников, которые могут быть использованы для обхода системных ограничений безопасности.
 spiralbl0ck/ai_hacking
Коллекция CVE-наработок по бинарному взлому tenserflow
 2932796375github/cve-2026-43499_oppo-mt6835
Proof-of-concept exploit chain for CVE-2026-43499 targeting OPPO MT6835 Android devices, with preload payload, build system, and analysis notes for…
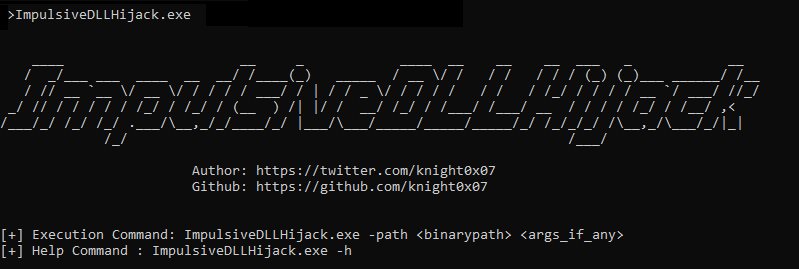 knight0x07/impulsivedllhijack
Инструмент на C#, который автоматизирует процесс обнаружения и эксплуатации DLL Hijack'ов в целевых бинарных файлах. Обнаруженные пути перехвата…
 karkas66/lacuna-rs
Rust крейт для спуфинга стека вызовов ghost-frame, runtime indirect syscalls и APC injection на Windows x64. Предоставляет разрешение SSN, эмиссию…
 sashs/ropper
Отображает информацию о файлах в различных форматах и находит гаджеты для построения ROP-цепочек для различных архитектур (x86/x86_64, ARM/ARM64,…