

LIEF
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefКроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
 advdebug/brovan
Эмулятор бинарных файлов x86_64 в пользовательском режиме для анализа вредоносных программ и реверс-инжиниринга. Поддерживает PE, ELF, дампы памяти и…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
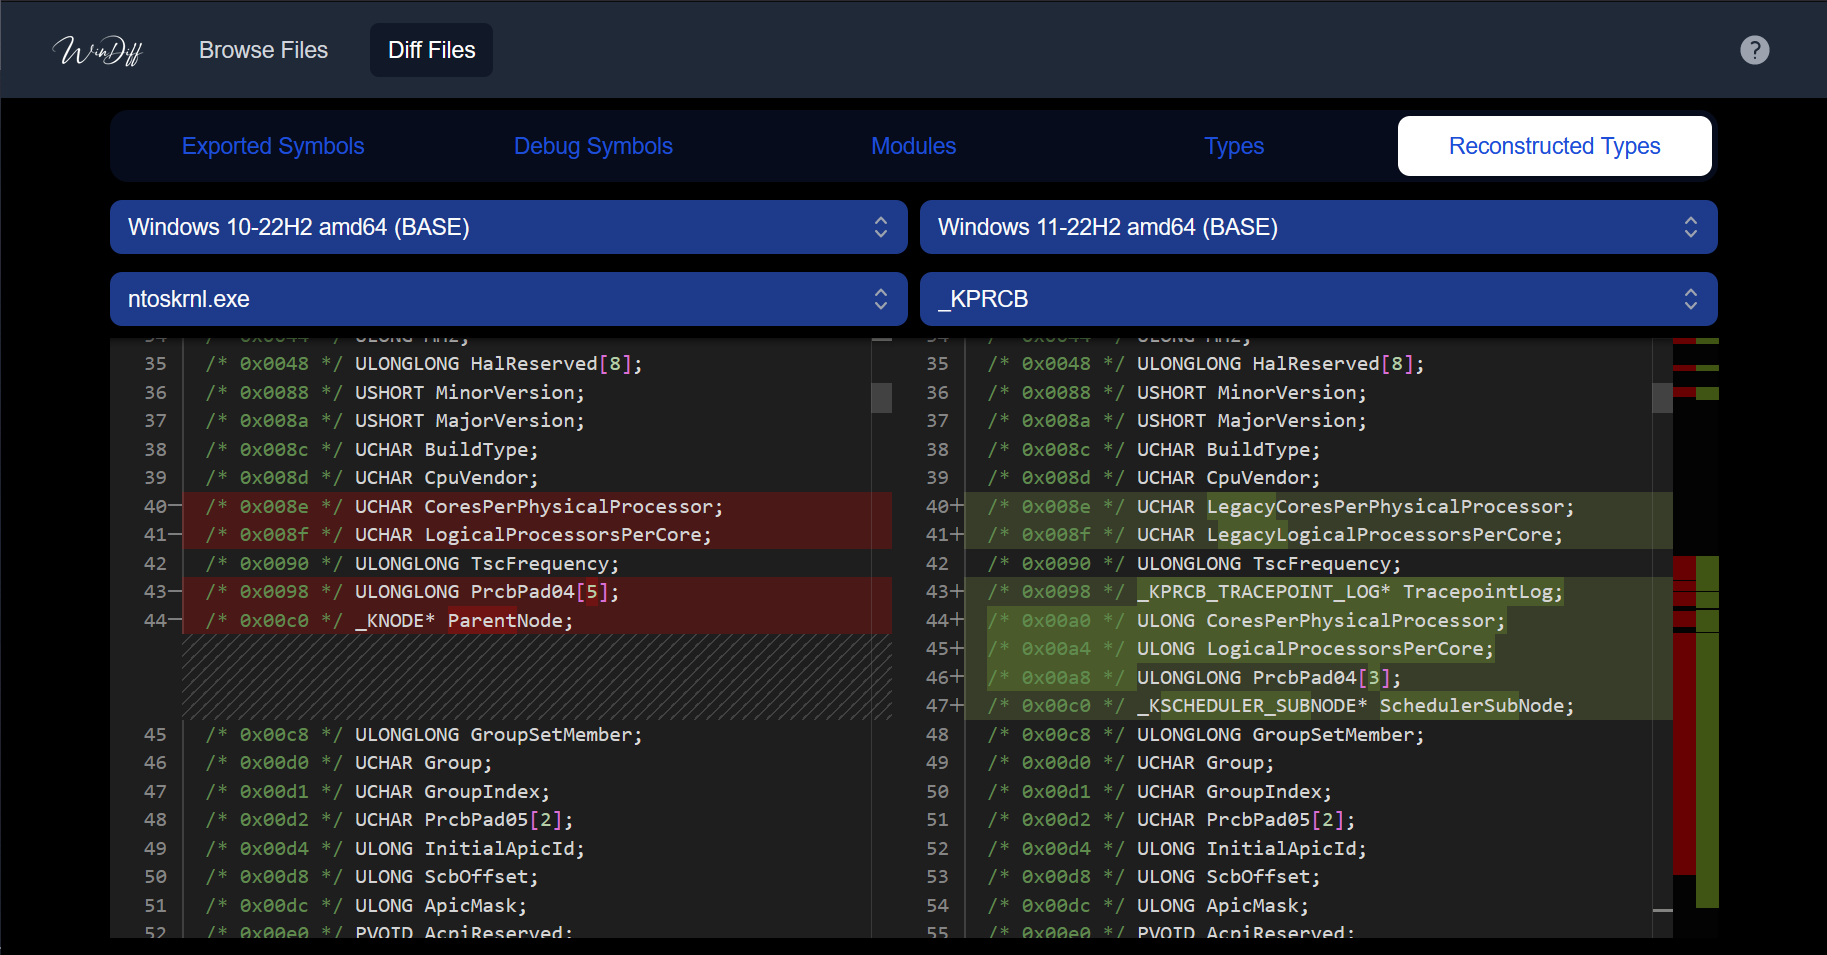 ergrelet/windiff
Инструмент, который позволяет сравнивать информацию о символах, типах и системных вызовах бинарных файлов Microsoft Windows в разных версиях ОС,…
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
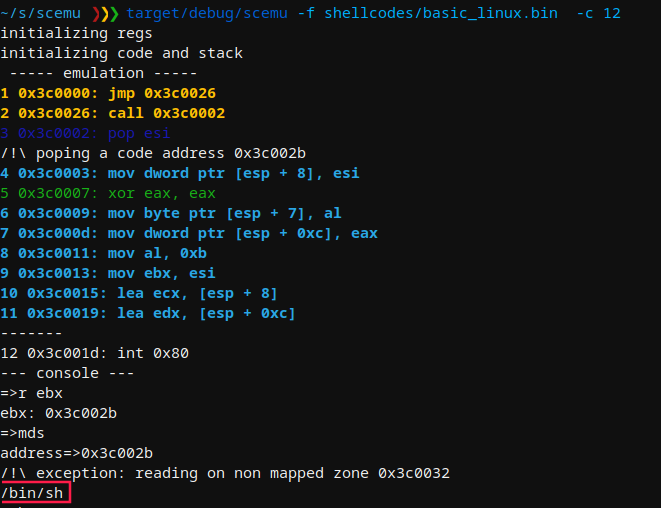 mwemuorg/mwemu
Эмулятор аппаратного обеспечения x86 и симулятор процессов Windows на чистом Rust для анализа вредоносного ПО, эмуляции шелл-кода и распаковки…
 attify/firmware-analysis-toolkit
Платформа для исследования безопасности прошивок, объединяющая бинарный анализ, отслеживание потоков данных (taint tracing) и эмуляцию для IoT,…
 0xdea/semgrep-rules
Коллекция моих правил Semgrep для облегчения исследования уязвимостей.
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 dynamorio/dynamorio
Фреймворк инструментирования времени выполнения для создания инструментов динамического анализа: трассировка, профилирование, покрытие кода, отладка…
 penberg/chimera
Изолируйте ненадёжный код с безопасным доступом к хосту.
 owasp/wrongsecrets-binaries
Исходный код бинарных файлов OWASP WrongSecrets
 momo5502/sogen
🪅 Эмулятор userspace для Windows и Linux
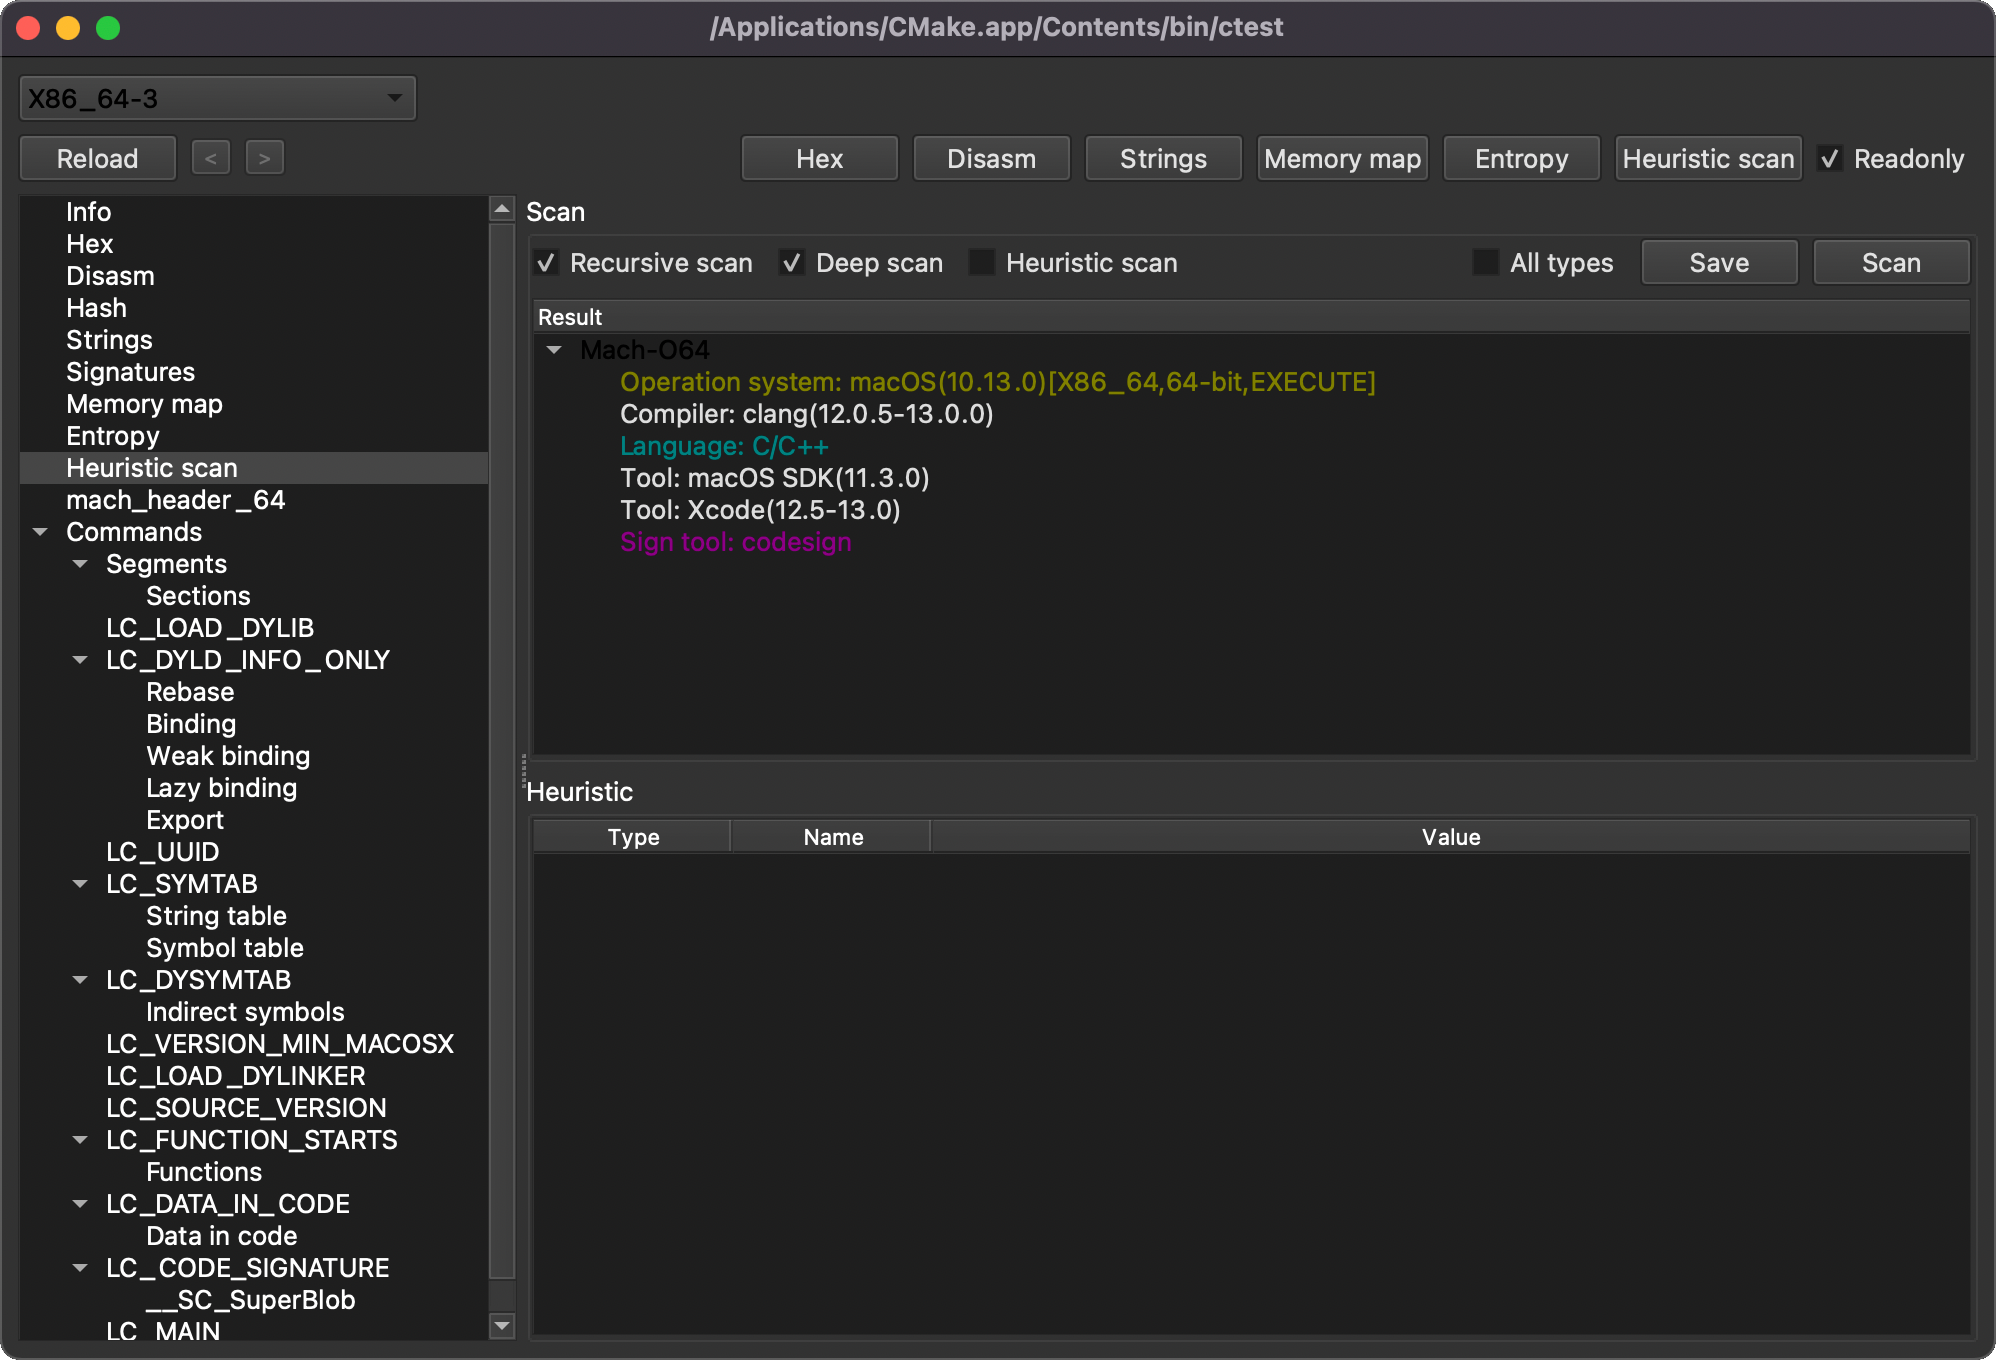 horsicq/xmachoviewer
XMachOViewer — это просмотрщик Mach-O файлов для Windows, Linux и MacOS.