
gimmepatz
 6mile/gimmepatz
Инструмент разведки Personal Access Token (PAT) для баг-хантеров, пентестеров и ред-тим
authentication-authorizationreconnaissancedata-exfiltration+7
431 год назад
6mile/gimmepatzИнструмент разведки Personal Access Token (PAT) для баг-хантеров, пентестеров и ред-тим
 cyberark/kubiscan
Инструмент для сканирования кластера Kubernetes на предмет опасных разрешений
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0011
Python-скрипт для проверки уязвимости обхода аутентификации (WT-2025-0011) в Staging Service CMS Kentico Xperience 13 путем анализа POST-запросов.
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0006
Скрипт для обнаружения обхода аутентификации в службе Staging Service CMS Kentico Xperience 13, который использует один POST-запрос для проверки…
 katsana/remote-control
Предоставление удалённого доступа к учётной записи пользователя без передачи учётных данных
 randomrobbiebf/agency-toolkit-1023-missing-authorization-to-unauthenticated-arbitrary-options-update
Agency Toolkit <= 1.0.23 — Отсутствие авторизации для неавторизованного произвольного обновления параметров
 portswigger/oauth-scan
Расширение Burp Suite, полезное для проверки безопасности OAUTHv2 и OpenID
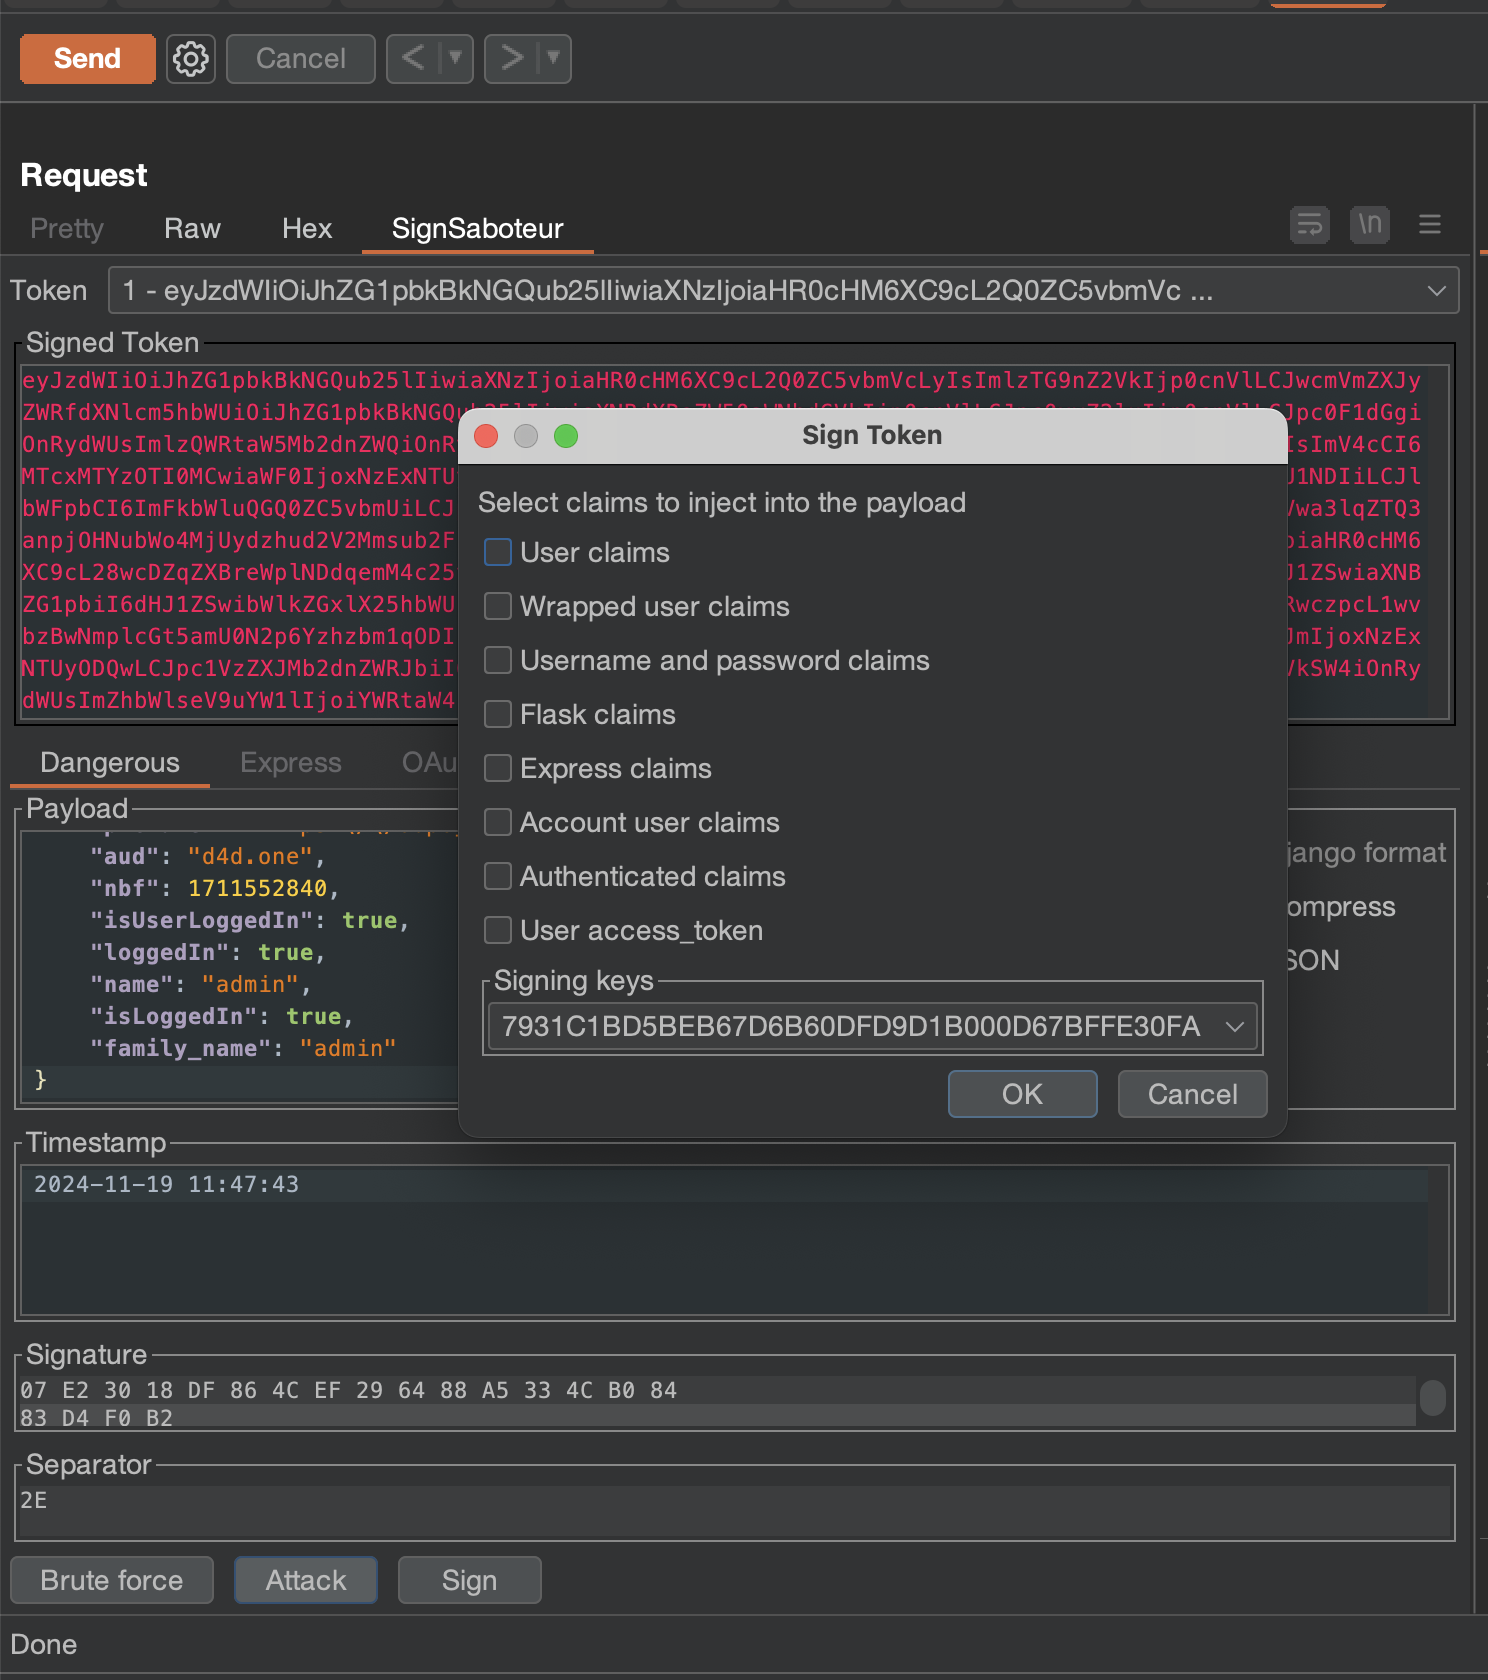 d0ge/sign-saboteur
SignSaboteur — это расширение Burp Suite для редактирования, подписи и проверки различных подписанных веб-токенов.
 zyn3rgy/smbtakeover
BOF и реализация на Python3 техники отвязки 445/tcp в Windows через взаимодействие с SCM
 akabe1/oauthscan
Расширение Burp Suite, полезное для проверки безопасности OAUTHv2 и OpenID
 projectdiscovery/ldapserver
Пакет ldapserver реализует LDAP-сервер
 manuelberrueta/flowanalyzer
FlowAnalyzer — это инструмент, помогающий в тестировании и анализе потоков OAuth 2.0, включая OpenID Connect (OIDC).
 secureworks/whiskeysamlandfriends
Фреймворк на Python для генерации Golden SAML-токенов, билетов Kerberos и токенов Azure Access для эксплуатации федеративных систем идентификации и…
 synacktiv/mobileiron-exploit
Python-скрипт для эксплуатации цепочки OWASSRF + TabShell на уязвимых серверах Microsoft Exchange, использующий аутентификацию Kerberos для…
 matrix-org/synapse
Synapse: домашний сервер Matrix, написанный на Python/Twisted.
 horizon3ai/secureconnect-auth-bypass
Эксплойт proof of concept для уязвимости обхода аутентификации ConnectWise SecureConnect.
 andresriancho/enumerate-iam
Перечислите разрешения, связанные с набором учётных данных AWS
 shibli2700/randomrepo
SecOpsMaesttro POC