

SharpMapExec
 cube0x0/sharpmapexec
Швейцарский нож для тестирования на проникновение нативно для Windows: боковое перемещение, доступ к учетным данным, эксфильтрация данных,…
penetration-testing-frameworksprivilege-escalationreconnaissance+9
671
cube0x0/sharpmapexecШвейцарский нож для тестирования на проникновение нативно для Windows: боковое перемещение, доступ к учетным данным, эксфильтрация данных,…
 ccob/lsarelayx
Системный инструмент для ретрансляции NTLM, который перехватывает API аутентификации Windows для ретрансляции входящих NTLM-соединений, понижения…
 corelight/petitpotam
Обнаруживает атаки NTLM relay через эксплойт PetitPotam с помощью Zeek, различая успешные и неудачные попытки путём анализа кодов возврата DCERPC.
 oriyomi12/otp-bot
Автоматизирует вишинг-звонки через Discord-бота и API для перехвата одноразовых SMS-паролей, обходя SMS-верификацию для PayPal, Google, Instagram и…
 digeex/raider
УСТАРЕЛО, пожалуйста, используйте новый репозиторий от OWASP: https://github.com/OWASP/raider
 m4dm0e/wpcrack
взломщик хэшей WordPress .
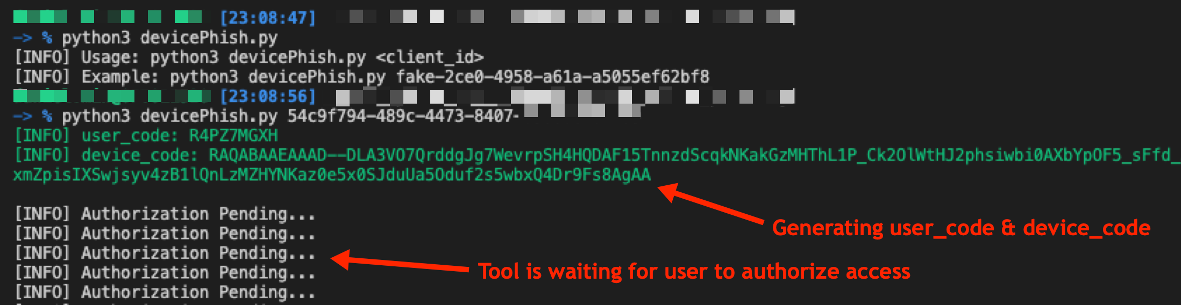 optiv/microsoft365_devicephish
Скрипт для проверки концепции (PoC), реализующий фишинговую атаку с использованием потока авторизации OAuth в Microsoft 365
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
Проверить, затронут ли Azure AD Connect уязвимостью, описанной в CVE-2021-36949
 d0n601/buffalo
Многопоточный инструмент на Python3 для словарной атаки на SSH
 bats3c/adcspwn
Инструмент для повышения привилегий в сети Active Directory путем принуждения аутентификации от учетных записей машин и ретрансляции к службе…
 nccgroup/nlahoney
NLA Honeypot Associated Research
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 jtesta/ssh-mitm
SSH-инструмент типа «человек посередине»
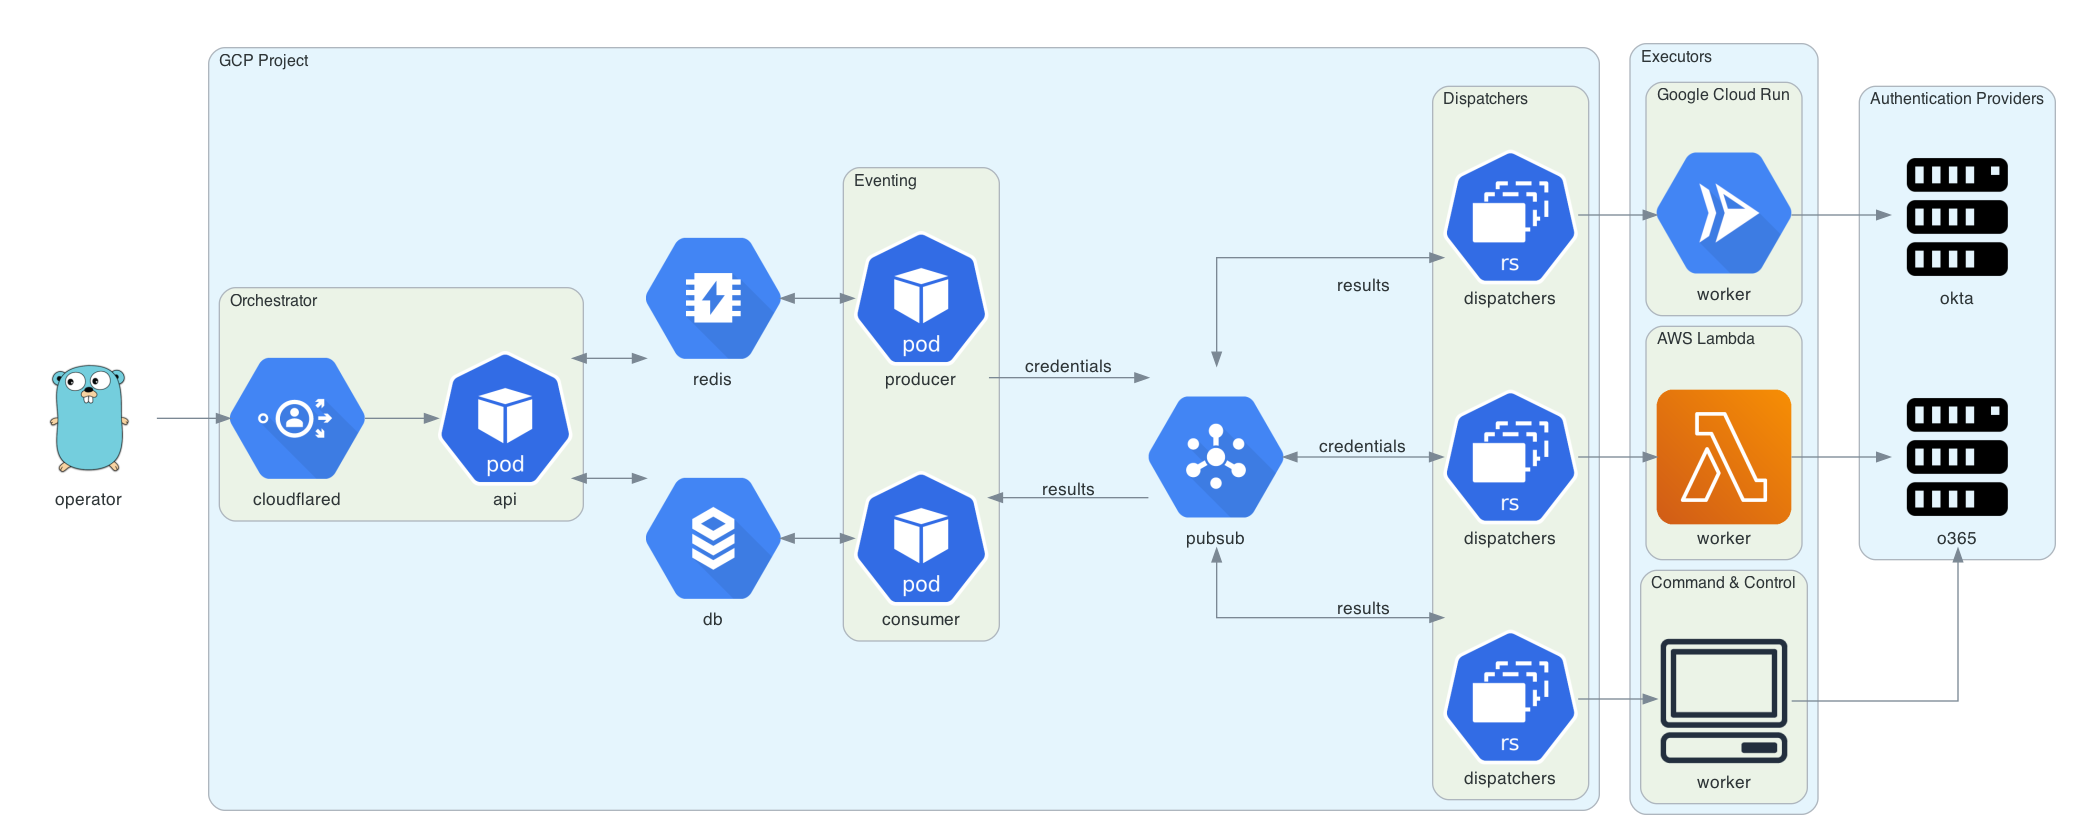 praetorian-inc/trident
автоматизированный инструмент для массового подбора паролей
 ajtech-hue/cve-2021-3156-mitigation-shellscript-build
Shell-скрипт, который отслеживает уязвимый процесс sudo и запускает блокировку аутентификации для смягчения CVE-2021-3156.
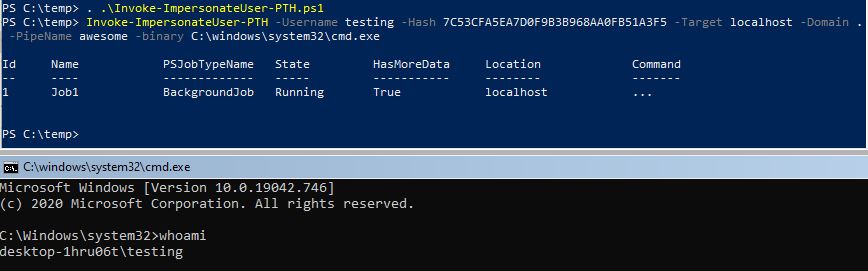 s3cur3th1ssh1t/namedpipepth
Pass the Hash в named pipe для token Impersonation
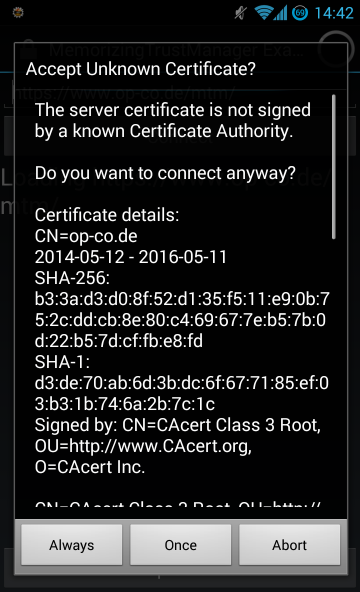 ge0rg/memorizingtrustmanager
"Плагин" для Android Java, позволяющий спрашивать пользователя о SSL-сертификатах.