milvus-auth-audit
Скрипт проверки безопасности аутентификации Milvus: CVE-2025-64513 (бэкдор sourceid) / CVE-2026-26190 (слабый токен /expr) / внутренний порт 53100

Скрипт проверки безопасности аутентификации Milvus: CVE-2025-64513 (бэкдор sourceid) / CVE-2026-26190 (слабый токен /expr) / внутренний порт 53100

Быстрый сканер для обнаружения HTTP-атак типа downgrade smuggling, написанный на Go.

Бенчмарк DAST, состоящий из намеренно уязвимых приложений с эталонными ключами ответов для оценки сканеров.

Независимый агент безопасности для программного обеспечения, написанного ИИ. Находит проблемы, выясняет, реальны ли они, и показывает вам…

Высокоскоростной инструмент для обнаружения API и веб-контента, который перебирает маршруты с использованием скомпилированных наборов данных Swagger,…

Преднамеренно созданное сломанное веб-приложение на основе REST API.

Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…

Сквозное тестирование веб-приложений, API, облачных сервисов, событий и безопасности

Go-библиотека для межсетевого экрана веб-приложений (WAF), совместимая с правилами ModSecurity SecLang и OWASP Core Rule Set v4, обеспечивающая…

Автоматизированный фаззер REST API и инструмент негативного тестирования для конечных точек OpenAPI. Генерирует, запускает и сообщает о тысячах…

Официальные навыки Elastic

Сканер оценки уязвимостей с генерацией отчётов

Сканер веб-путей

Преднамеренно уязвимое микросервисное API, разработанное для практического обучения по OWASP API Security Top 10 рискам, со встроенными заданиями и…

ИИ-пентестер с открытым исходным кодом, который доказывает каждую находку. Машинные оракулы повторно запускают каждый эксплойт; подтверждённые баги…

Инструмент для аудита конечных точек, определенных в открытых файлах определений Swagger/OpenAPI.

Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…

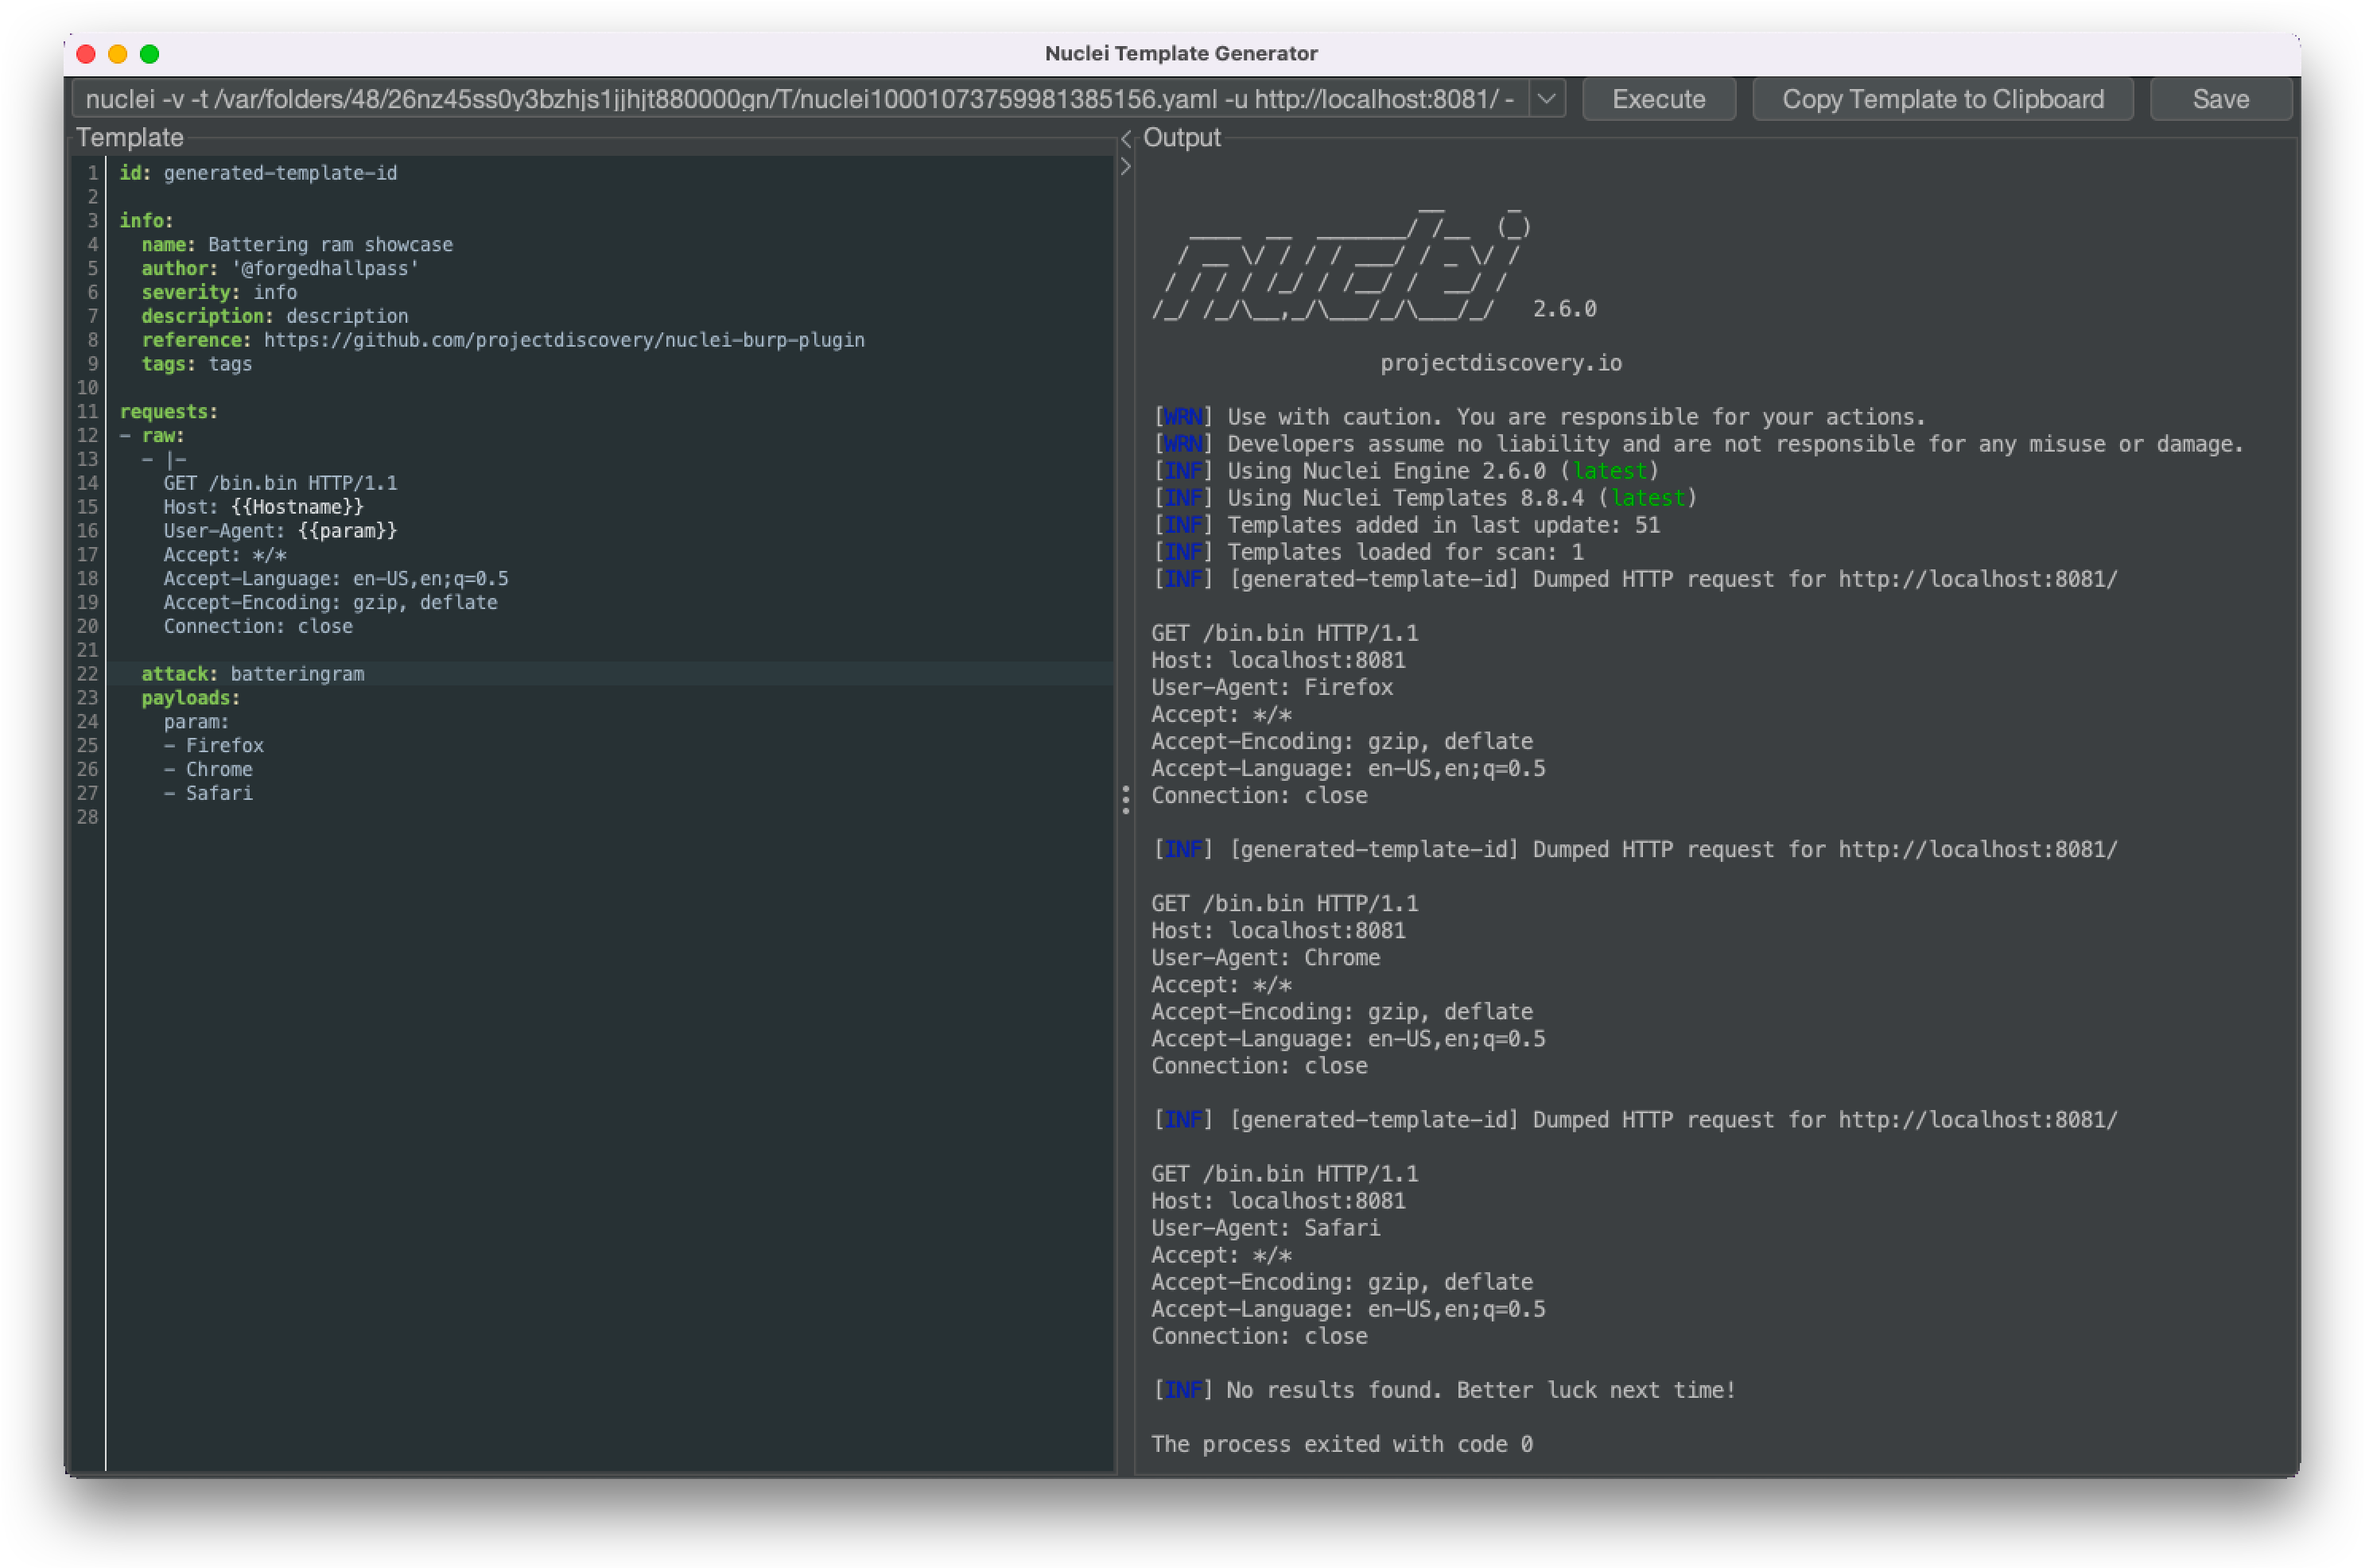
Плагин для Burp Suite, позволяющий генерировать и выполнять шаблоны уязвимостей Nuclei непосредственно из HTTP-запросов и ответов, с автодополнением…