
 rajus-agent/orbit-tracer

Orbit Tracer Security Agent для интеллектуального устранения уязвимостей. Отслеживает радиус поражения уязвимостей с помощью графа знаний Orbit, оценивает риски, определяет владельцев кода и координирует безопасную генерацию кода — сокращая анализ с 4+ часов до минут. Автоматизирует анализ уязвимостей, оценку рисков и безопасную генерацию кода с участием человека в контуре. Работает с любой структурой проекта, 7+ языками.
Автоматизируйте анализ уязвимостей, оценку рисков и устранение проблем безопасности во всей вашей кодовой базе с помощью ИИ и графа знаний Orbit


Команды безопасности сталкиваются с критической проблемой: Обнаруживать уязвимости быстро. Исправлять — вечность.
Manual vulnerability remediation workflow:
1. SAST scan finds vulnerability         (~5 minutes)
2. Security engineer analyzes impact     (~2 hours)
3. Developer creates fix                 (~1 hour)
4. Code review and approval              (~30 minutes)
5. Merge and deploy                      (~30 minutes)

Total: 4+ hours per vulnerability
Сотнями находок в нескольких кодовых базах — команды тонут в ручной работе, а риски безопасности растут.
Orbit Tracer сокращает время устранения уязвимостей с часов до 45 секунд.
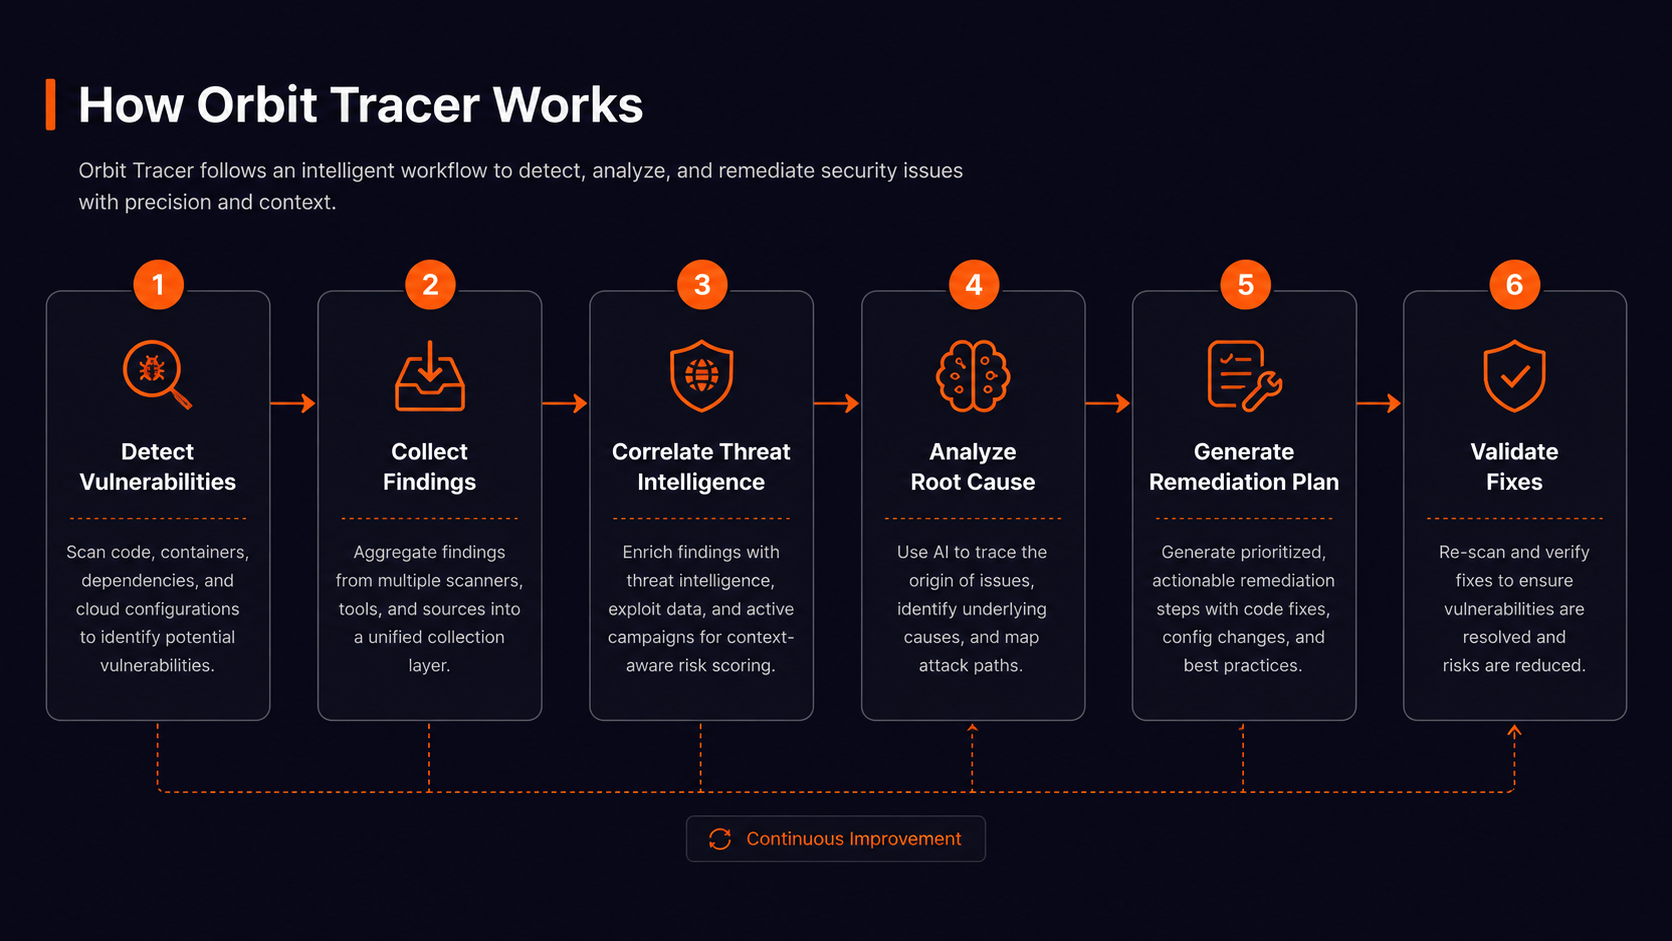
Orbit Tracer automated workflow:
Finding → Blast Radius Analysis → Risk Scoring → MR Creation

45 seconds. End of story.
С использованием графа знаний Orbit и агента Claude в GitLab, Orbit Tracer:
Результат: экономия 99.8% времени. 100% контроль со стороны человека.
| Подход | Вручную | Только SAST | Orbit Tracer |
|---|---|---|---|
| Найти уязвимости | Часы | Минуты | Минуты |
| Понять влияние | Часы | Нет | Секунды (Orbit) |
| Сгенерировать исправление | Часы | Нет | Секунды (Claude) |
| Создать MR | Вручную | Н/Д | Автоматически |
| Согласование человеком | Вручную | Н/Д | ✅ Обязательно |
| Общее время | 4+ часа | 30+ минут | 45 секунд |
Orbit Tracer включает два взаимодополняющих агента безопасности:
Полностью автоматизированный процесс устранения уязвимостей
.agents/flows/orbit-tracer/v1.ymlИнтерактивный агент анализа безопасности для команд безопасности
Попробуйте интерактивного агента: Спросите о находке безопасности, чтобы увидеть радиус поражения, затронутые сервисы и оценку риска!
STEP 1: Get Finding
        Extract vulnerability from GitLab SAST scan
               ↓
STEP 2: Query Orbit Knowledge Graph
        3-hop dependency tracing → Blast radius analysis
               ↓
STEP 3: Analyze Risk with Claude Agent
        Risk scoring (1-10) + Business impact assessment
               ↓
STEP 4: Check Approval Threshold (Human-In-The-Loop)
        Critical findings require human approval
               ↓
STEP 5: Draft Secure Code
        Claude generates remediation in detected language
               ↓
STEP 6: Create Merge Request
        GitLab MR with secure code, description, labels
Orbit Tracer обнаруживает и устраняет все основные типы уязвимостей:
| # | Уязвимость | Риск | Обнаружение | Статус |
|---|---|---|---|---|
| TC-01 | SQL-инъекция | 🔴 9/10 | Запросы к БД | ✅ |
| TC-02 | Инъекция команд | 🔴 10/10 | Команды ОС | ✅ |
| TC-03 | Захардкоженные секреты | 🟡 8/10 | Паттерны учётных данных | ✅ |
| TC-04 | Небезопасная десериализация | 🔴 9/10 | Вызовы сериализации | ✅ |
| TC-05 | Обход пути | 🟡 7/10 | Файловые операции | ✅ |
| TC-06 | Слабая криптография | 🟡 6/10 | Алгоритмы хеширования | ✅ |
| TC-07 | XXE-атака | 🔴 8/10 | Разбор XML | ✅ |
| TC-08 | Небезопасные файловые операции | 🔴 8/10 | Извлечение файлов | ✅ |
| TC-09 | IDOR | 🟡 7/10 | Проверки доступа | ✅ |
| TC-10 | Небезопасное логирование | 🟢 5/10 | Лог-выражения | ✅ |
Все тестовые примеры включают версии с уязвимым и безопасным кодом для обучения и тестирования.
Question: "Which services are affected by the SQL Injection
in database/user_service.py?"

Response:
✅ Affected services: Auth module, Payment processor, Admin dashboard
✅ Blast radius: 12 files across 3 services
✅ Risk score: 9/10 (CRITICAL)
✅ Teams notified: @database-team, @security-team
Question: "What's the business impact if we don't fix
the Command Injection?"

Response:
✅ Risk: Remote Code Execution on entire system
✅ Compliance: GDPR violation (4% revenue fine)
✅ Timeline: CRITICAL (fix in 4 hours)
✅ Proposed fix: Use subprocess.run() with arg list
Question: "Create a merge request to fix the XXE vulnerability"

Response:
✅ MR Created: security/fix-xxe-attack-#12345
✅ Secure Code: defusedxml implementation
✅ Status: ⏳ Awaiting human approval
✅ Link: https://gitlab.com/.../merge_requests/xyz
