 prof.shafiei/abdal-lockbox
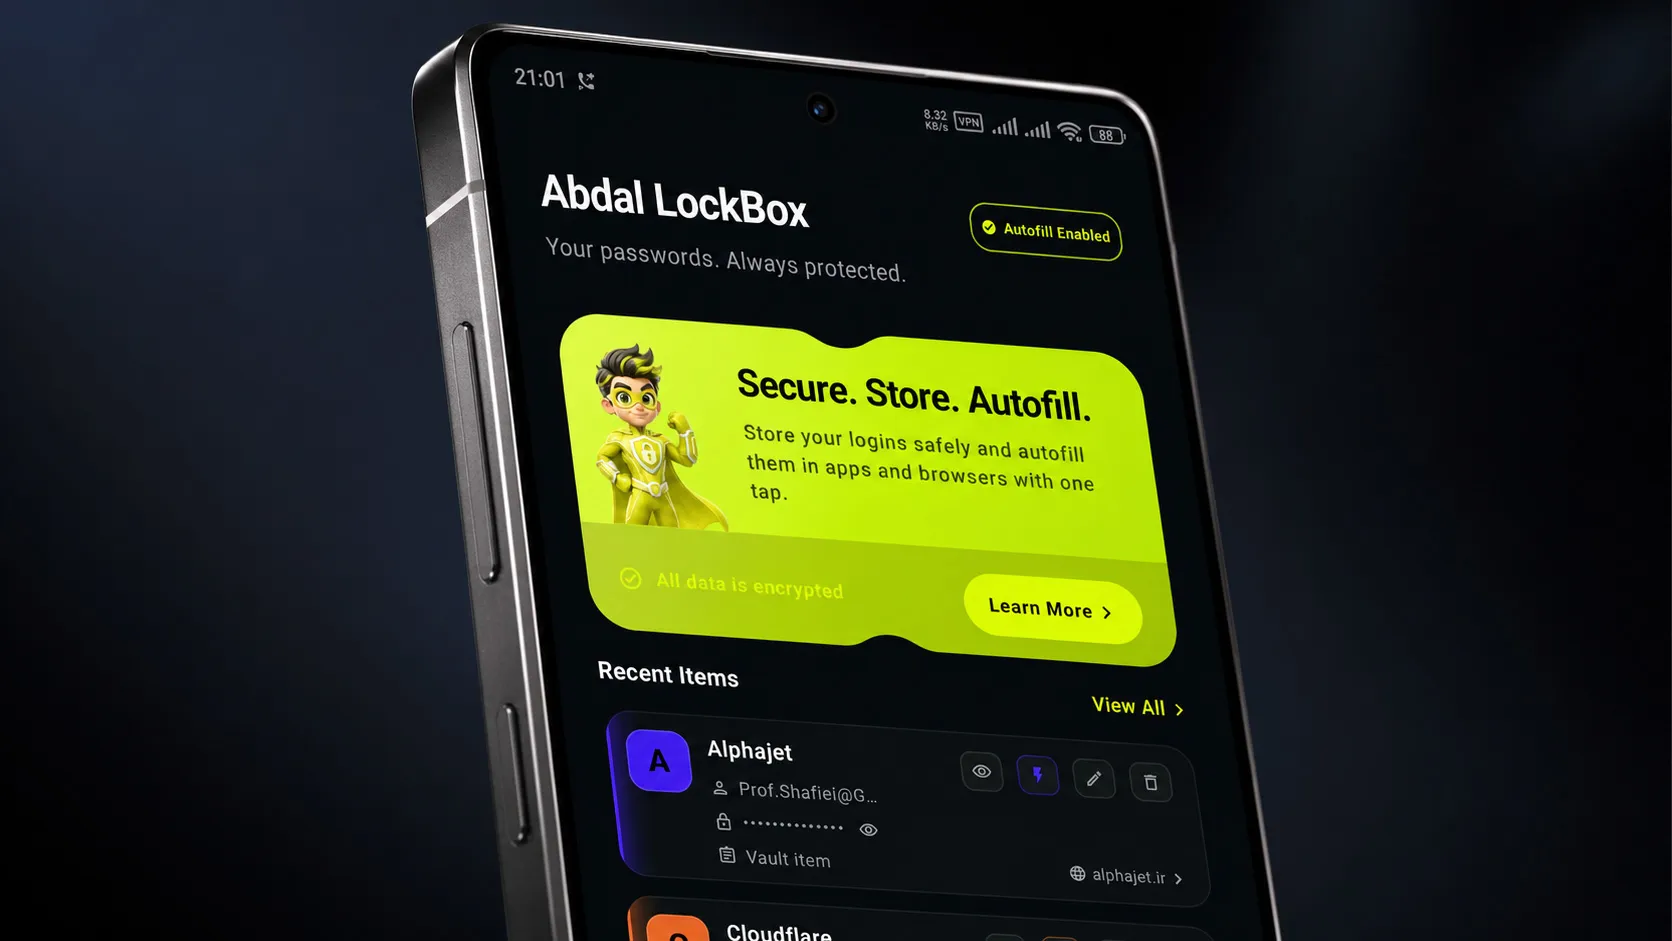
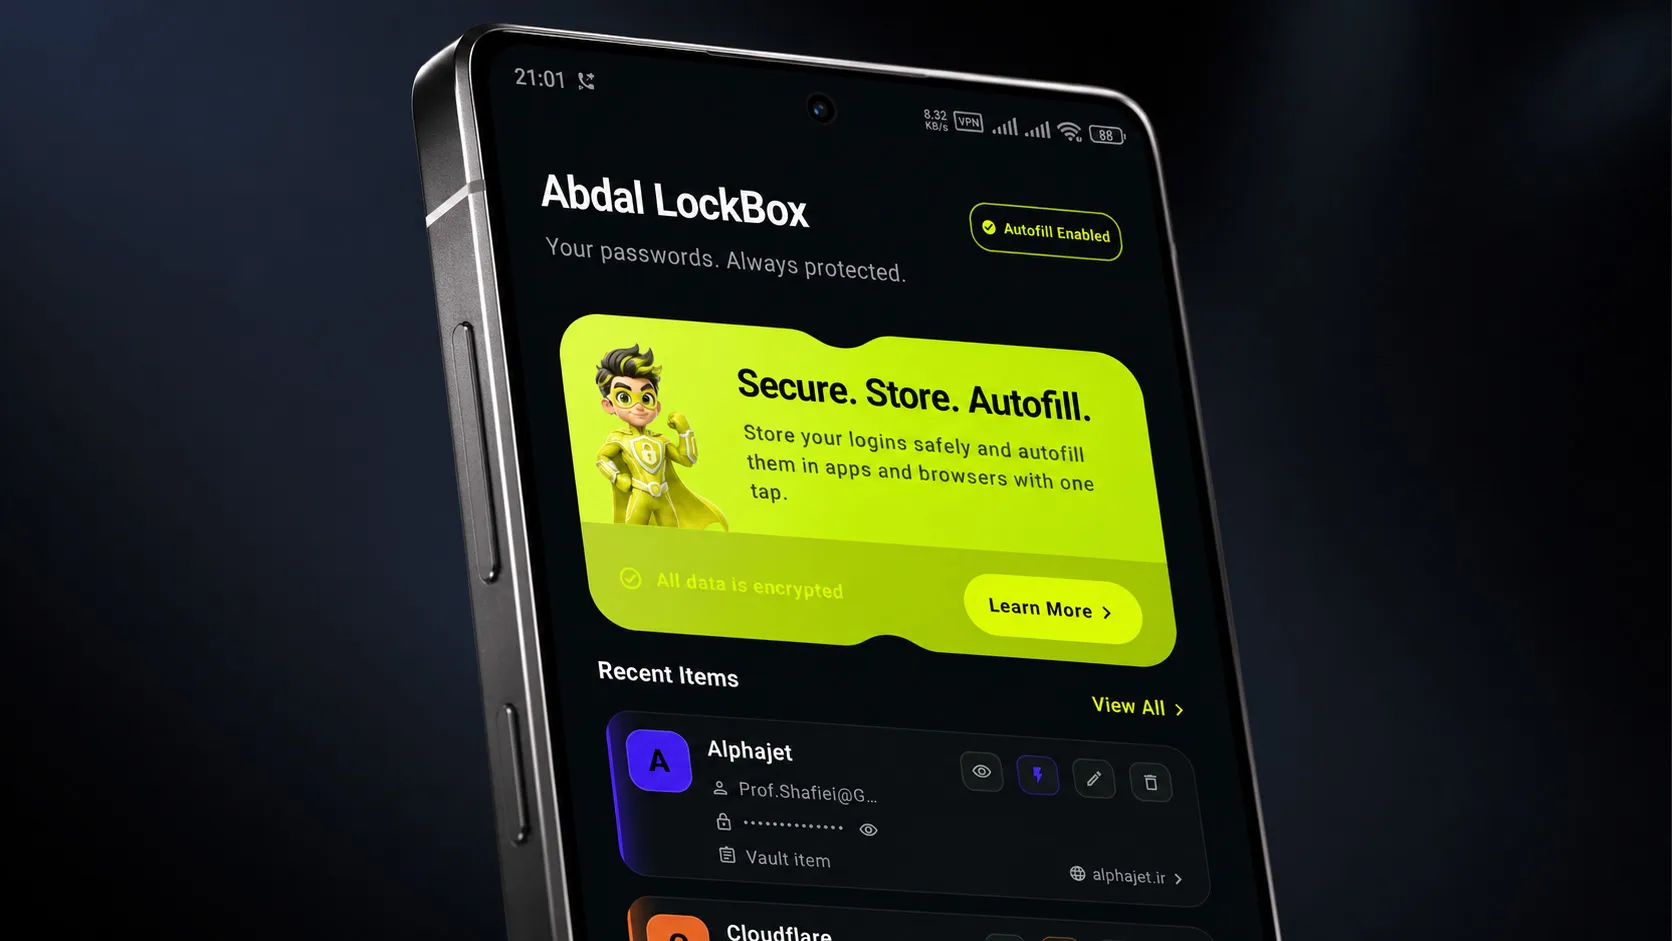
Локальное зашифрованное хранилище паролей для Android с доступом по Master Password, поддержкой Recovery Key, интеграцией Autofill и портативными зашифрованными резервными копиями ABLBX. Разработано Ebrahim Shafiei (EbraSha).

🌐 Читайте на своем языке: 🇬🇧 English | 🇨🇳 中文 | 🇷🇺 Русский | 🇪🇸 Español | 🇯🇵 日本語 | 🇮🇷 فارسی | 🇸🇦 العربية | 🇹🇷 Türkçe | 🇩🇪 Deutsch | 🇮🇳 हिन्दी
Безопасность. Хранение. Автозаполнение. — ориентированный на конфиденциальность менеджер паролей для Android от Abdal Security Group.
Abdal LockBox хранит ваши учётные данные в зашифрованном виде на устройстве, заполняет формы входа через официальный фреймворк Android Autofill и создаёт резервные копии хранилища в переносимом зашифрованном формате .ablbx — без отправки секретов хранилища на облачный сервер.
Большинство людей хранят пароли в браузерах, заметках или облачных сервисах, которые они не полностью контролируют. Это создаёт реальный риск: одна утечка, сбой синхронизации или извлечение данных с устройства могут раскрыть всю карту учётных данных.
Abdal LockBox создан, чтобы решить практическую задачу:
.ablbxЦель — лёгкий, ориентированный на безопасность менеджер паролей, который уважает конфиденциальность и следует современным практикам разработки Android (Jetpack Compose, Room, DataStore, аутентифицированное шифрование).
FLAG_SECURE) на экранах, в диалогах и листахandroid:allowBackup="false" — облачное резервное копирование Android для данных приложения отключено.ablbx (защищён парольной фразой)1.3.6.1.4.1.66033.1.2.2.1Abdal LockBox следует модели безопасности local-first, offline-first:
| Принцип | Как применяется |
|---|---|
| 🔐 Нет открытых секретов на диске | Учётные данные и настройки шифруются до сохранения |
| 🧠 Многоуровневые ключи | Master Password / Recovery Key порождают KEK; DEK шифрует данные хранилища |
| ✅ Аутентифицированное шифрование | AES-256-GCM с AAD, привязанным к контексту хранилища |
| 🧩 Отдельный индекс поиска | HMAC-SHA-256 хеши доменов/пакетов для сопоставления autofill |
| 🚫 Нет облачной синхронизации хранилища | Рабочий процесс хранилища не зависит от удалённого сервера паролей |
| 🪟 Защита экрана | Опциональные защищённые окна блокируют скриншоты и запись |
| 💣 Стирание под принуждением | Self-Destruct удаляет данные хранилища, не раскрывая факт стирания |
Abdal LockBox использует многоуровневую модель ключей. Пароли и метаданные никогда не хранятся на диске в открытом виде.
flowchart TB
    MP[Master Password] -->|KDF| KEK[KEK — Key Encryption Key]
    RK[Recovery Key] -->|KDF| RKEK[Recovery KEK]
    KEK -->|AES-256-GCM wrap| DEK[DEK — Data Encryption Key]
    KEK -->|AES-256-GCM wrap| IK[Index Key]
    RKEK -->|AES-256-GCM wrap| DEK
    RKEK -->|AES-256-GCM wrap| IK
    DEK -->|AES-256-GCM| Items[Vault Items & Settings]
    IK -->|HMAC-SHA-256| Lookup[Domain / Package Lookup Hashes]
| Материал | Роль |
|---|---|
| Master Password | Порождает KEK через KDF; разблокирует хранилище |
| Recovery Key | Порождает Recovery KEK; сбрасывает Master Password |
| KEK | Оборачивает DEK и Index Key |
| DEK | Шифрует блоки учётных данных и настройки |
| Index Key | Вычисляет HMAC-хеши поиска для сопоставления autofill |
Primary KDF: Argon2id (memory 32,768 KiB · iterations 3 · parallelism 2 · 32-byte output)
Fallback KDF: PBKDF2-HMAC-SHA256 (600,000 iterations)
AEAD: AES-256-GCM (32-byte key · 12-byte nonce · 128-bit tag) via Google Tink / JCE
Полная архитектура безопасности описана в Whitepaper.
| Задача | Где |
|---|---|
| ➕ Добавить пароль | Главная или хранилище → + |
| 📚 Просмотр учётных данных | вкладка Vault |
| 🔎 Поиск / фильтр | строка поиска и чипы в хранилище |
| 👁️ Просмотр / копирование | значок глаза на карточке учётной записи |
| 📲 Включить Autofill | вкладка Autofill + назначить Abdal LockBox системной службой autofill |
| 📤 Экспорт резервной копии | Settings → Export Vault |
| 📥 Импорт резервной копии | Settings → Import Vault |
| 💣 Настройка Self-Destruct | Settings → Self-Destruct |
| 📖 Справочные темы | Главная → Learn More |
