 pet-projects2845224/open-souce-soc
Open-source SOC lab that collects and normalizes logs with Fluent Bit and Vector, detects anomalies via Suricata and OpenSearch, and auto-creates ITSM incident tickets in Znuny.

Этот проект представляет собой лабораторную установку, демонстрирующую полный цикл обработки событий безопасности: от сбора логов с конечных устройств до создания инцидентов в системе Service Management (ITSM).
Архитектура построена исключительно на Open-Source решениях и имитирует работу центра мониторинга безопасности (SOC), способного обнаруживать аномалии, генерировать алерты и автоматически создавать тикеты для аналитиков.
Данная часть охватывает: сбор, нормализацию, хранение, базовую корреляцию и управление инцидентами.
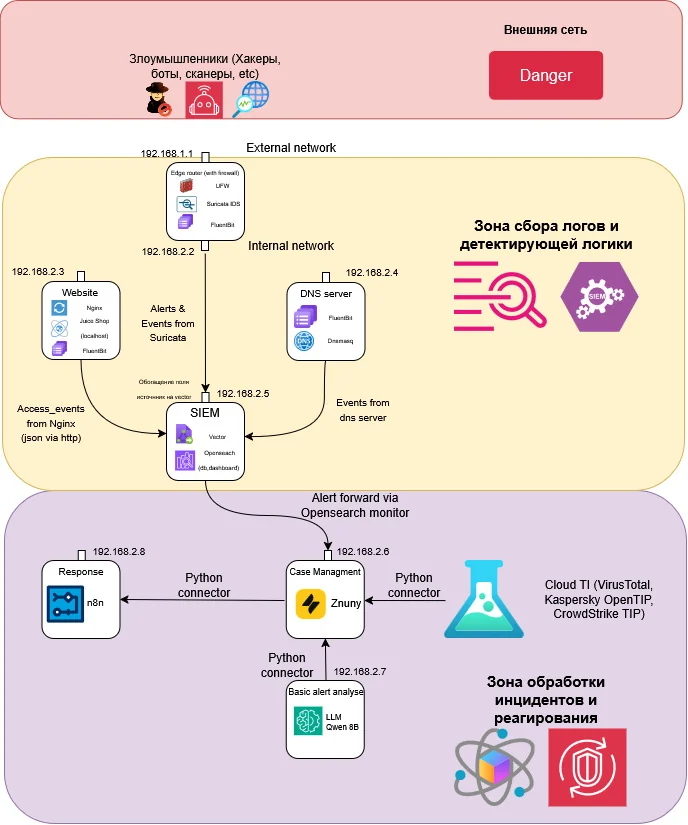
| Компонент | Роль | IP-адрес |
|---|---|---|
| Nginx + JuiceShop | Web-сервер (Reverse Proxy) с уязвимым приложением. | 192.168.25.3 |
| dnsmasq | Локальный DNS-сервер для генерации DNS-логов. | 192.168.25.4 |
| Suricata | IDS/IPS для анализа трафика и генерации алертов. | 192.168.25.2 |
| Fluent Bit | Легковесный агент сбора и первичной отправки логов. | На источниках |
| Vector | Агрегатор, нормализатор и маршрутизатор логов (VRL). | 192.168.25.5 |
| OpenSearch | Хранилище данных (SIEM) и движок корреляции. | 192.168.25.5 |
| Znuny (OTRS) | ITSM-система для управления инцидентами. | 192.168.25.6 |
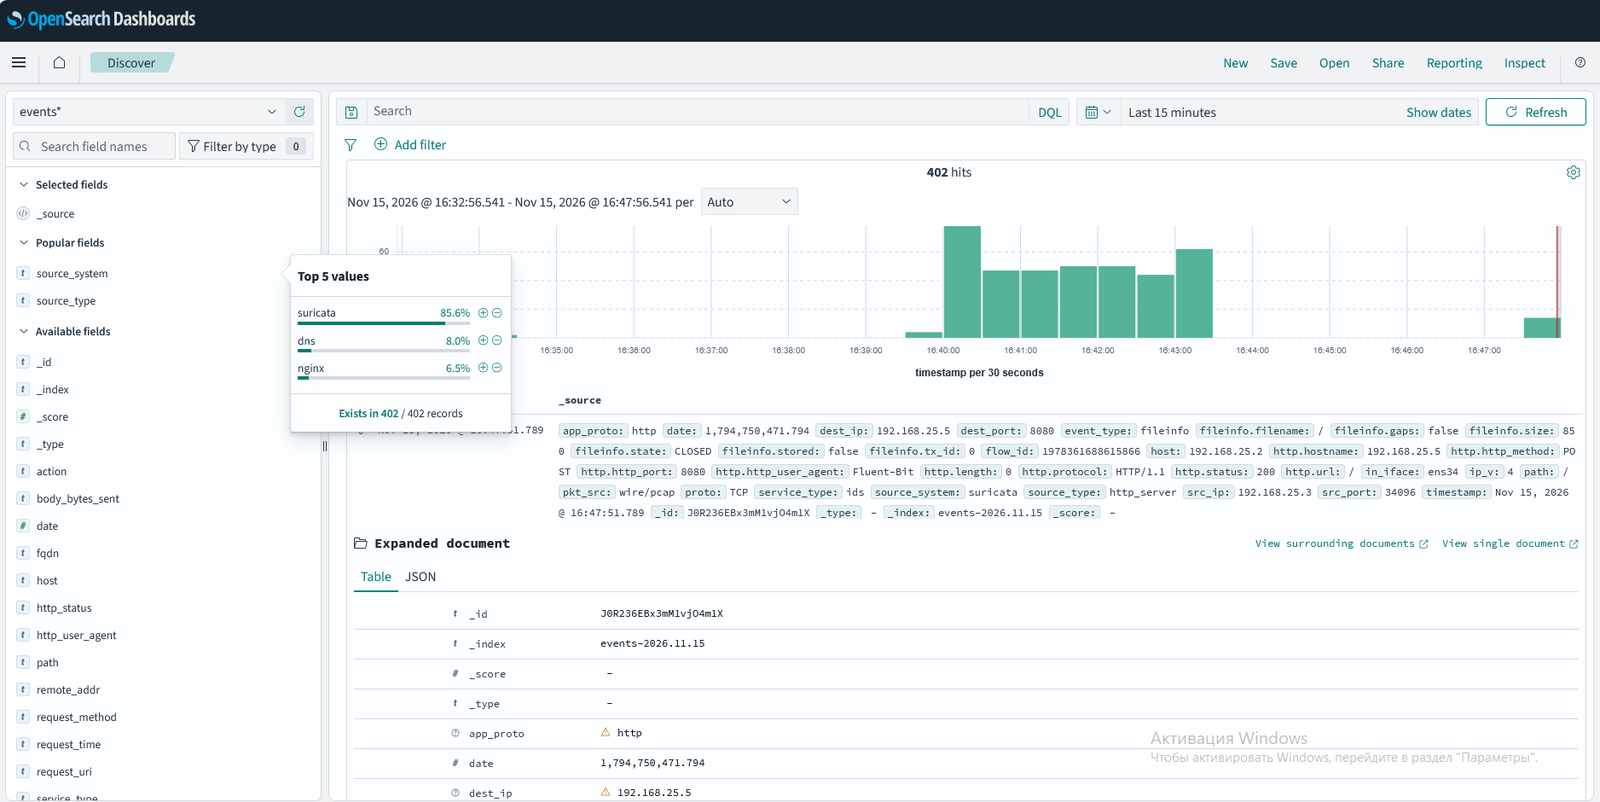
Получение нормализированных событий в OpenSearch:
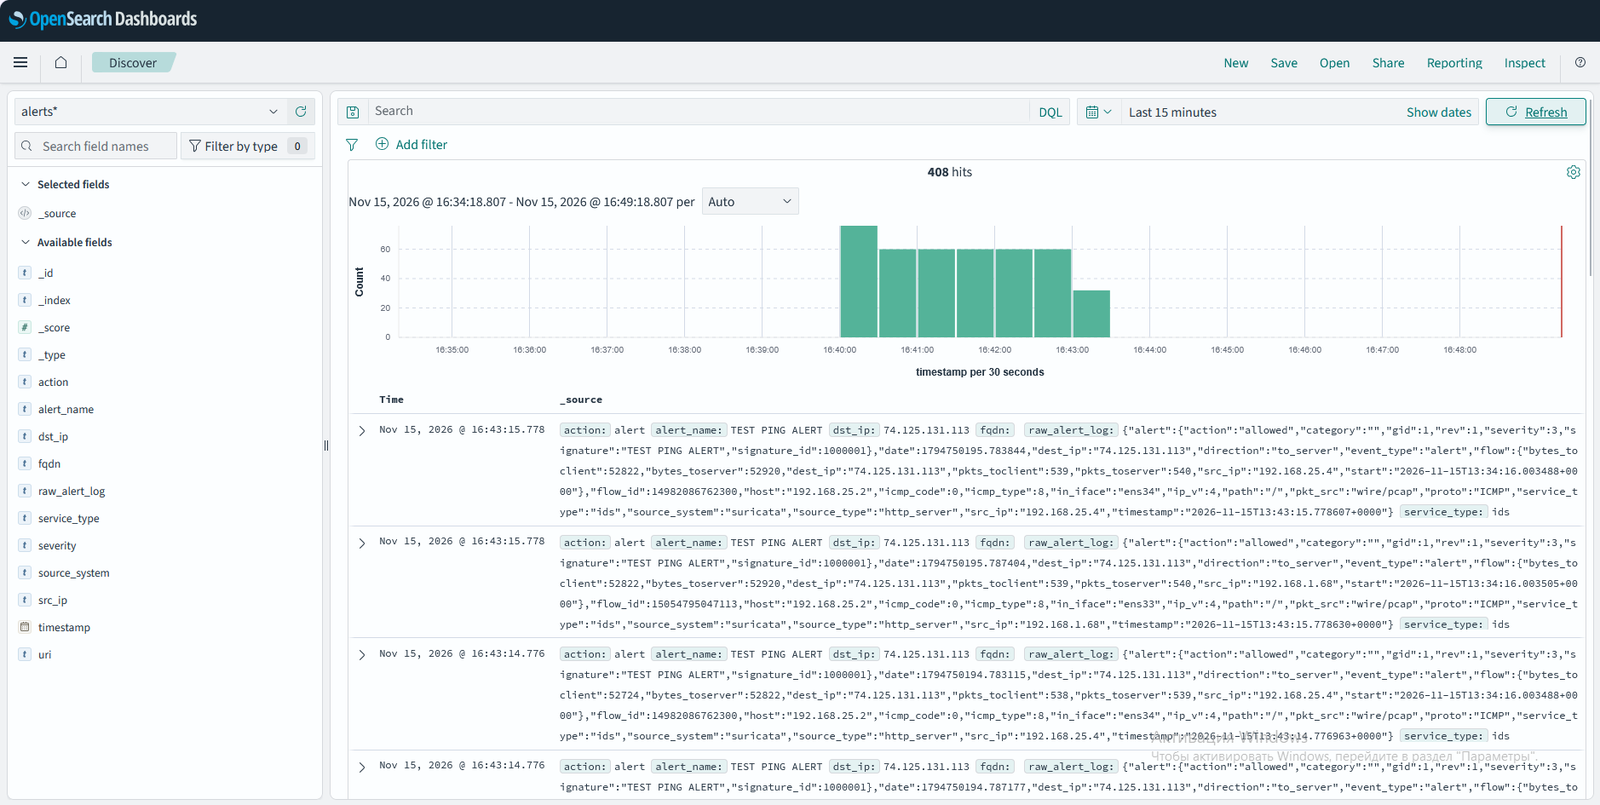
Получение алертов в OpenSearch (Suricata):
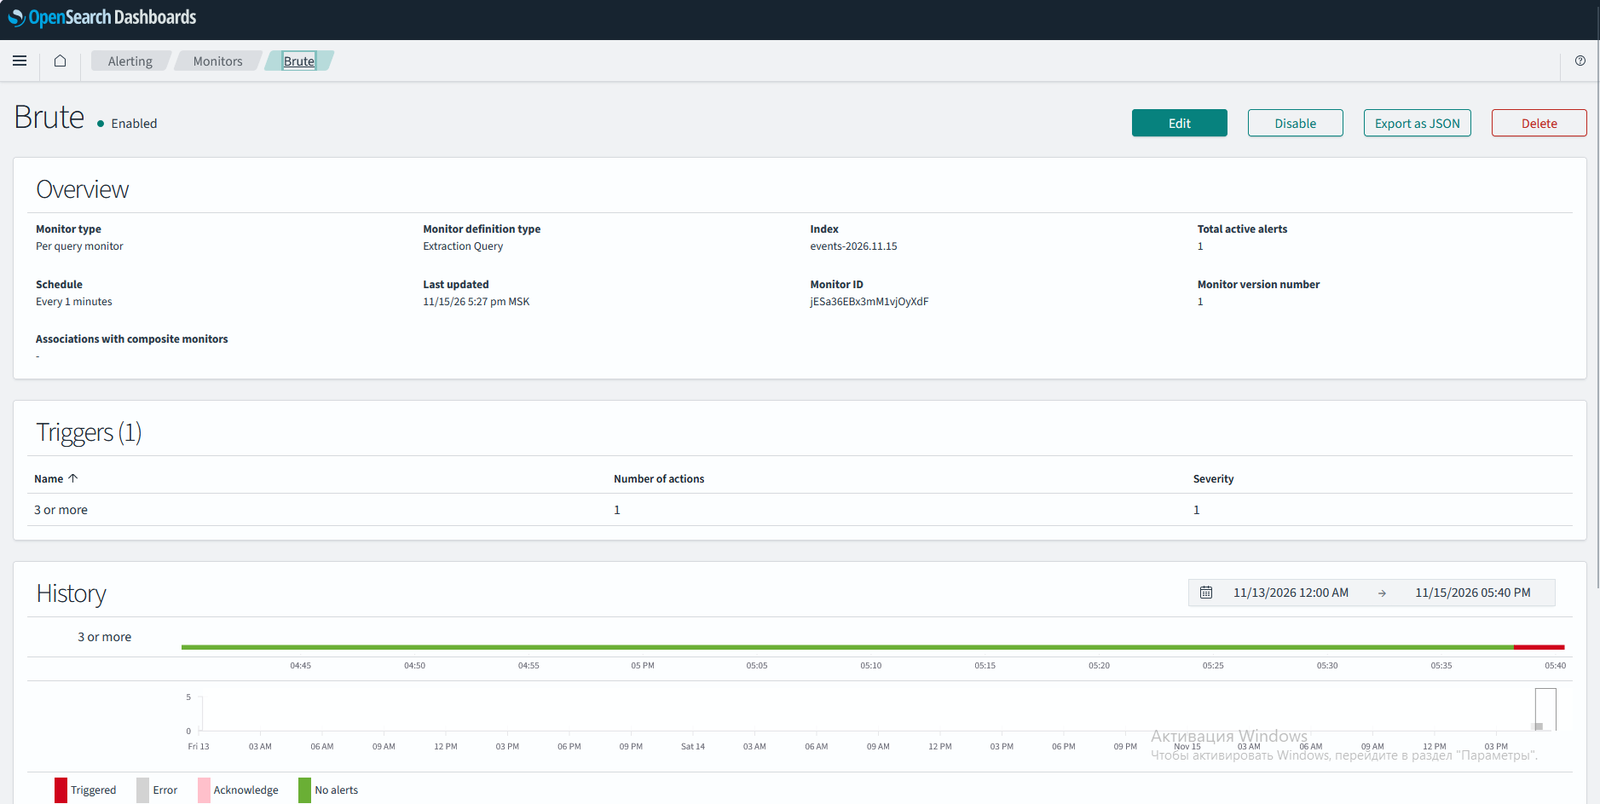
Созданный монитор для Nginx событий в OpenSearch (как пример корреляционного правила):
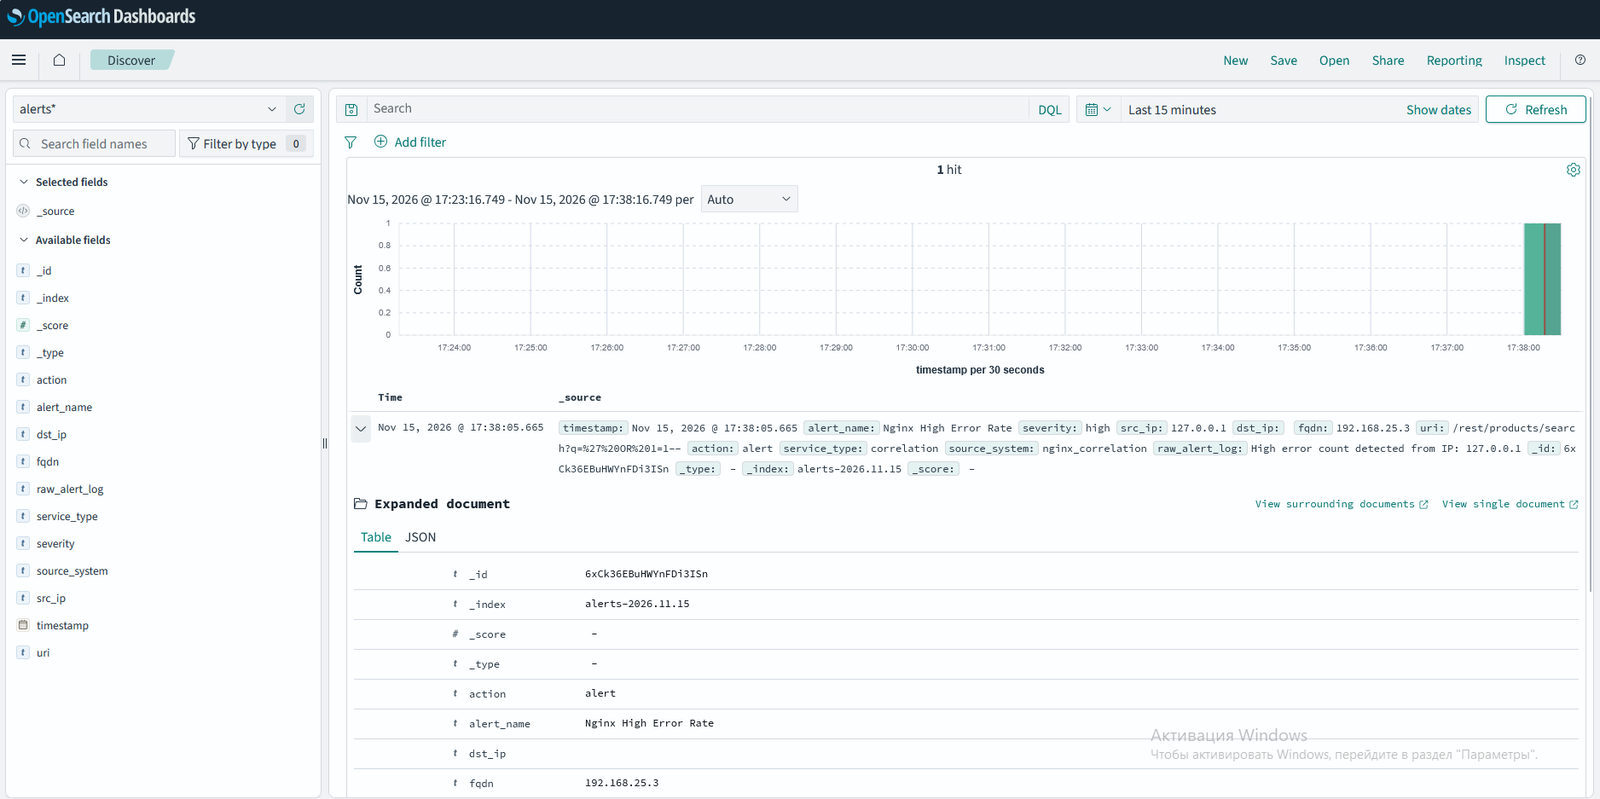
Алерт по Nginx правилу в OpenSearch:
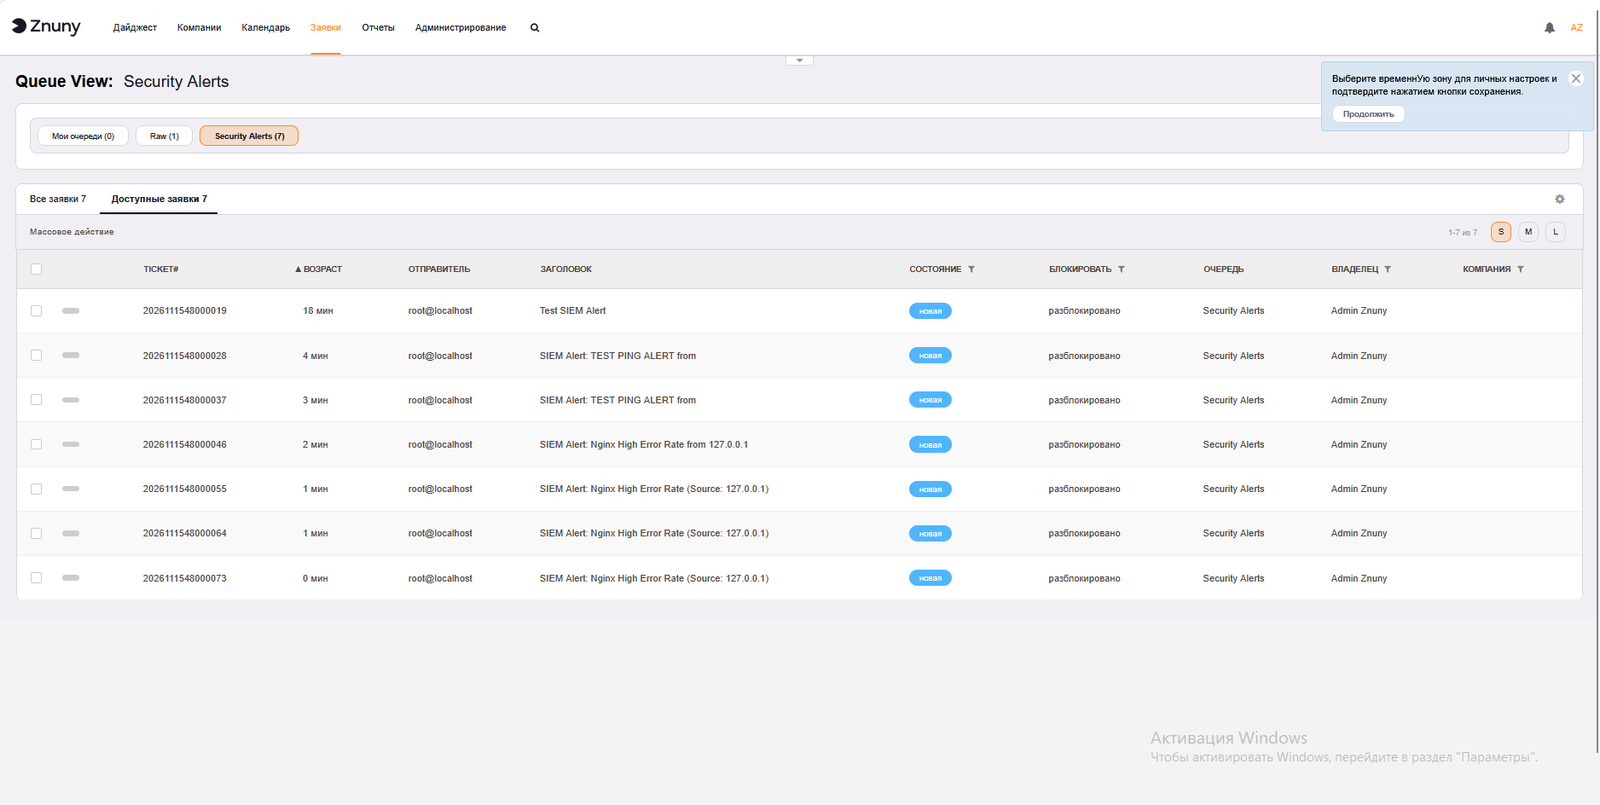
Получение алертов в ITSM для case management:
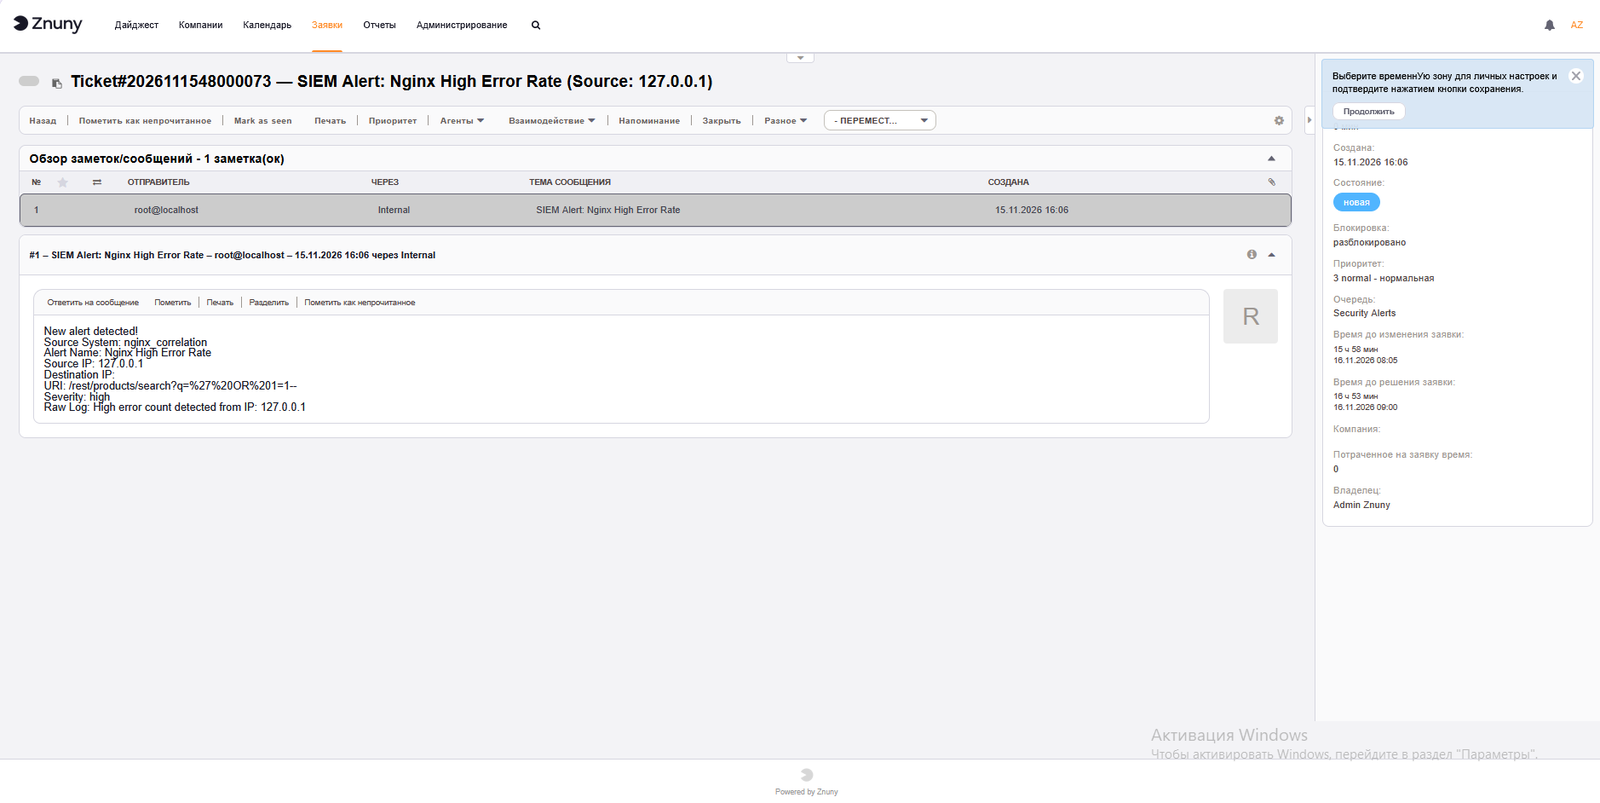
Алерт в ITSM:
Belov Sergey - @cybersec_road
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

