mbrandner-group/juiceshopgl
Преднамеренно уязвимое веб-приложение для обучения безопасности, соревнований CTF и тестирования инструментов безопасности. Охватывает уязвимости OWASP Top Ten и реальные недостатки.


Самый надёжный онлайн-магазин из всех существующих. (@dschadow) — Лучший сок-шоп во всём интернете! (@shehackspurple) — На самом деле самое безбажное уязвимое приложение в мире! (@vanderaj) — Сначала 😂😂 потом 😢 (@kramse) — Но это никак не связано с соком. (жена @coderPatros)
OWASP Juice Shop — вероятно, самое современное и сложное небезопасное веб-приложение! Его можно использовать в учебных курсах по безопасности, демо‑мероприятиях, CTF и как подопытную свинку для инструментов безопасности! Juice Shop охватывает уязвимости из всего OWASP Top Ten, а также множество других проблем безопасности, встречающихся в реальных приложениях!
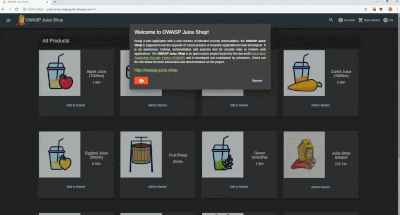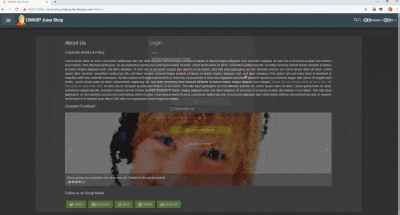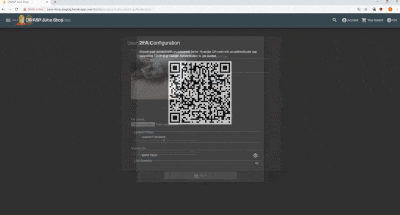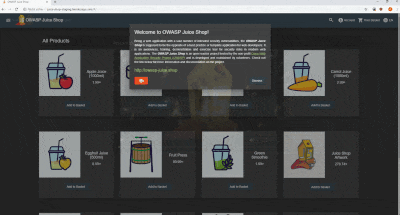
Подробное введение, полный список функций и обзор архитектуры — на официальной странице проекта: https://owasp-juice.shop
Некоторые менее распространённые варианты установки вы найдёте в документации Запуск OWASP Juice Shop.

Это самый быстрый способ получить работающий экземпляр Juice Shop! Если вы форкнули этот репозиторий, кнопка развёртывания автоматически подхватит ваш форк! Пока вы не совершаете DDoS-атаки, вы можете использовать любые инструменты или скрипты для взлома вашего экземпляра Juice Shop на Heroku!

git clone https://github.com/bkimminich/juice-shop.git (или
склонируйте свой форк
репозитория)cd juice-shopnpm install (требуется только перед первым запуском или при
изменении исходного кода)npm start

juice-shop-<версия>_<версия-node>_<ОС>_x64.zip (или
.tgz) из последнего релизаcd в распакованную папкуnpm startКаждый пакетный дистрибутив включает некоторые бинарники для
sqlite3иlibxmljs, привязанные к ОС и версии node.js, на которой был выполненnpm install.


docker pull bkimminich/juice-shopdocker run --rm -p 3000:3000 bkimminich/juice-shopgit clone https://github.com/bkimminich/juice-shop.git (или
склонируйте свой форк
репозитория)cd vagrant && vagrant up