

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cloudformation-waf-acl — Шаблон AWS CloudFormation, используемый для предоставления и управления ресурсами AWS WAFv2, включая Web ACL, управляемые группы правил, пользовательский набор шаблонов регулярных выражений и набор IP-адресов. | Kitploit
Инструменты/GitLabGitLab/fer1035_aws/cloudformation/cloudformation-waf-acl
Сканеры уязвимостейАудит конфигурацииВеб-безопасностьБезопасность облачных средНеправильная Конфигурация
GitLabfer1035_aws/cloudformation/cloudformation-waf-acl

cloudformation-waf-acl

Шаблон AWS CloudFormation, используемый для предоставления и управления ресурсами AWS WAFv2, включая Web ACL, управляемые группы правил, пользовательский набор шаблонов регулярных выражений и набор IP-адресов.

Репозиторий
314 месяцев назадЕщё не проверено
Поделиться

cloudformation-waf-acl

Шаблон AWS CloudFormation для предоставления и управления ресурсами AWS WAFv2, включая Web ACL, управляемые группы правил, пользовательский набор шаблонов регулярных выражений и набор IP-адресов.
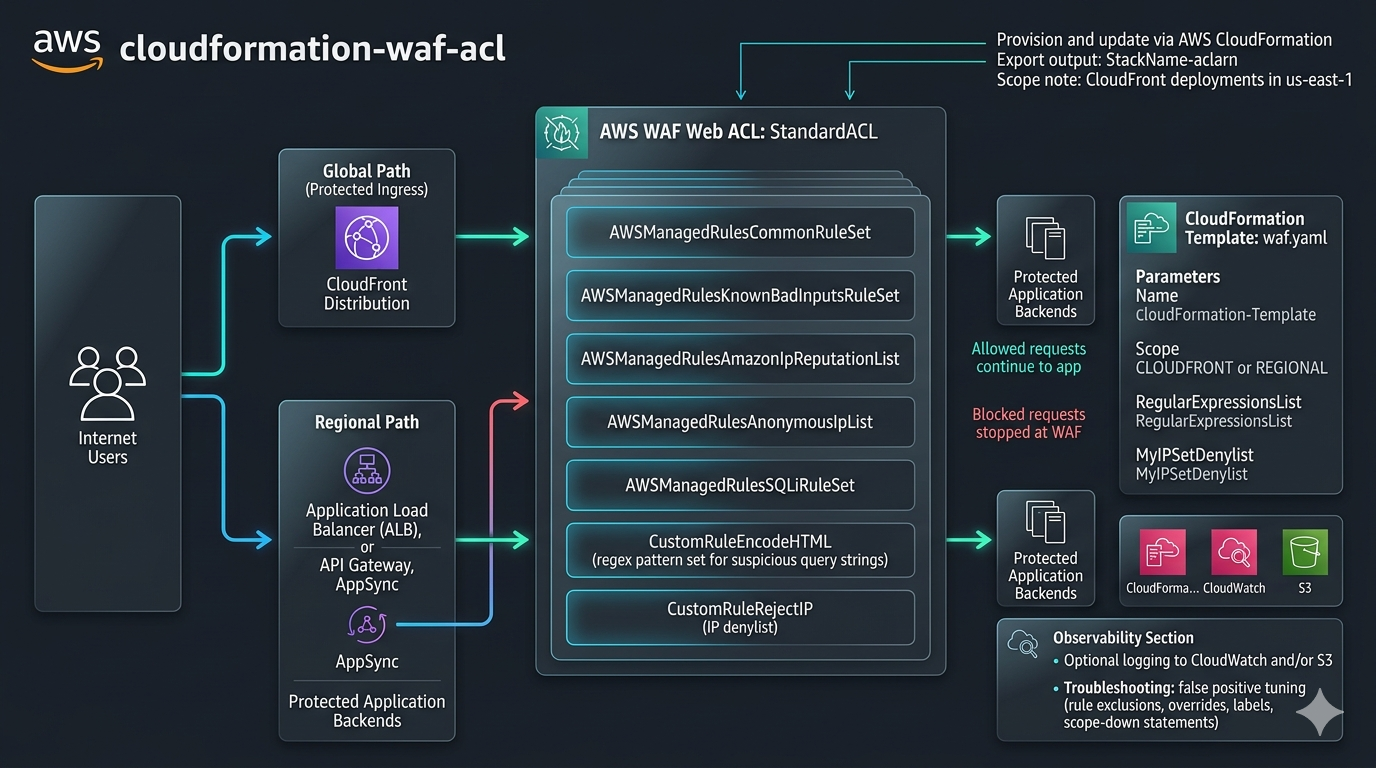
"Схема решения"

Компоненты

Шаблон предоставляет:

  1. AWS::WAFv2::WebACL.
  2. Управляемые группы правил защиты AWS:
    • AWSManagedRulesCommonRuleSet
    • AWSManagedRulesKnownBadInputsRuleSet
    • AWSManagedRulesAmazonIpReputationList
    • AWSManagedRulesAnonymousIpList
    • AWSManagedRulesSQLiRuleSet
  3. Пользовательский набор шаблонов регулярных выражений (CustomRuleEncodeHTML), который можно включить для блокировки закодированных/подозрительных строк запроса.
  4. Пользовательский набор IP-адресов (CustomRuleRejectIP), который можно включить для блокировки выбранных исходных IP-адресов.
  5. Группа журналов CloudWatch (CloudWatchLogGroup) для хранения логов WebACL.

Стек экспортирует ARN Web ACL как ${StackName}-aclarn.

Параметры

Шаблон принимает следующие параметры:

  1. Name
    • Имя создаваемого ACL.
  2. Scope
    • Допустимые значения: CLOUDFRONT или REGIONAL.
    • Управляет, где может быть ассоциирована Web ACL.
  3. RegularExpressionsList
    • Шаблоны регулярных выражений, разделенные запятыми (например, ^(.*<.*)+$,^(.*>.*)+$,^(.*".*)+$,^(.*'.*)+$).
  4. MyIPSetDenylist
    • Список IPv4 CIDR, разделенных запятыми (например, 203.0.113.10/32,198.51.100.0/24).

Для Scope=CLOUDFRONT выполняйте развертывание в регионе us-east-1.

Развертывание

Используйте CloudFormation deploy для создания или обновления стека.

  • Войдите в свою учетную запись AWS и нажмите на быструю ссылку для развертывания в CloudFormation (рекомендуется), или
  • Загрузите шаблон и разверните его вручную в консоли CloudFormation, особенно если вы хотите его настроить.

Пример: Региональная Web ACL (для ALB, API Gateway, AppSync и т.д.)

aws cloudformation deploy \
  --template-file waf.yaml \
  --stack-name waf-standard-regional \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=REGIONAL \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

Пример: CloudFront Web ACL

aws cloudformation deploy \
  --region us-east-1 \
  --template-file waf.yaml \
  --stack-name waf-standard-cloudfront \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=CLOUDFRONT \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

Ассоциация Web ACL

После развертывания ассоциируйте выходной ARN Web ACL с вашим ресурсом:

  1. Распределение CloudFront (для Scope=CLOUDFRONT).
  2. Application Load Balancer, API Gateway или другие региональные ресурсы (для Scope=REGIONAL).

Вы можете получить выходные данные стека с помощью:

aws cloudformation describe-stacks \
  --stack-name waf-standard-regional \
  --query 'Stacks[0].Outputs'

Устранение неполадок

Если допустимый трафик блокируется управляемыми правилами AWS, используйте один или несколько из следующих подходов:

  1. Добавьте пользовательские правила разрешения/исключения с более высоким приоритетом.
  2. Переопределите или исключите конкретные подправила управляемых правил.
  3. Зафиксируйте или измените версии управляемых групп правил.
  4. Используйте метки и операторы сужения области для сужения проверки.

Дополнительные опции защиты для CloudFront

  1. Включите журналирование в CloudWatch, S3 или оба для операционной видимости.
  2. Добавьте пользовательские ответы на ошибки.

Это можно сделать вручную или с помощью вспомогательного скрипта.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





