
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
weakpass — Инструментарий для взлома паролей на основе браузера с поиском хэшей, генерацией словарей, симуляцией атак на основе правил и клиентским взломом хэшей для тестирования на проникновение. | Kitploit
Инструменты/GitHubGitHub/zzzteph/weakpass
Взлом паролейАтаки на ПаролиАнализ хэшейТестирование на Проникновение
GitHubzzzteph/weakpass

weakpass

Инструментарий для взлома паролей на основе браузера с поиском хэшей, генерацией словарей, симуляцией атак на основе правил и клиентским взломом хэшей для тестирования на проникновение.

Репозиторий
72769453 месяцев назадПроверено Kitploit
Поделиться
Сайт

Weakpass

Здесь вы можете найти список инструментов и пример API-сервера с weakpass.com для взлома паролей и хэшей в одном месте.

📂 Структура папок

  • tools

    • Коллекция инструментов для взлома паролей и хэшей. Посмотрите их:
      • Kraker-js
      • Lookup
      • Passcheck
      • Passgen
  • libs

    • Ссылки на библиотеки, используемые в этом проекте.
  • rules

    • Архив правил взлома для продвинутых атак.

Все инструменты и библиотеки можно найти в отдельных папках. Краткий обзор инструментов, если хотите попробовать их прямо сейчас.

🚀 Обзор инструментов

Passgen - генератор паролей

Сгенерируйте словарь на основе ключевых слов, предоставленных пользователем, для целенаправленного тестирования паролей.

Попробуйте онлайн: Passgen

Например, при тестировании на проникновение вам нужно получить доступ к какому-нибудь сервису, устройству, аккаунту или сети Wi-Fi, защищённой паролем. Пусть это будет сеть Wi-Fi компании EvilCorp. Иногда пароль представляет собой комбинацию имени устройства/сети/организации с датой, специальным символом и т.д. Поэтому проще и легче проверить несколько комбинаций перед запуском более сложных и затратных по времени проверок. Например, взлом пароля Wi-Fi с помощью словаря может занять несколько часов и может не удаться, даже если вы выберете отличный словарь, потому что в нём не было такого пароля, как Evilcorp2019.


Lookup - Инструмент поиска хэшей по диапазону

Выполняйте безопасный поиск хэшей без отправки конфиденциальных данных на сервер с помощью Range API.

Попробуйте онлайн: Lookup

Раскрывайте пароли для хэшей MD5, NTLM, SHA1 или SHA256 с помощью предварительно рассчитанного словаря, не отправляя ваш хэш на бэкенд. Основное преимущество в том, что все проверки хэшей выполняются на стороне клиента, что обеспечивает безопасность и конфиденциальность ваших данных.

Кроме того, вы можете разместить и построить базу данных для этого инструмента локально и внутри организации. Для этого используйте одну из предварительно рассчитанных таблиц, доступных здесь, и настройте API для передачи диапазонов хэшей по значению.

Пример сервера, который «работает» с этой структурой базы данных, можно найти в репозитории.


Passcheck - Был ли ваш пароль скомпрометирован?

Определите, был ли ваш пароль скомпрометирован или уязвим для атак на основе правил.

Онлайн: Passcheck

Этот инструмент проверяет, существует ли ваш пароль в предварительно рассчитанном словаре с помощью API поиска по диапазону.

Но что, если кто-то решит использовать атаку на основе правил? Безопасен ли ваш пароль для атак на основе правил? Кроме того, он моделирует атаки на основе правил, применяя «обратные» правила hashcat для выявления потенциальных кандидатов, которые могут быть использованы с правилами для взлома вашего пароля.

Ключевые особенности

  • Проверка по словарю - Проверяет, найден ли ваш пароль в словаре weakpass_4.merged.
  • Симуляция атаки на основе правил - Генерирует кандидаты и проверяет, уязвим ли ваш пароль для методов взлома на основе правил.

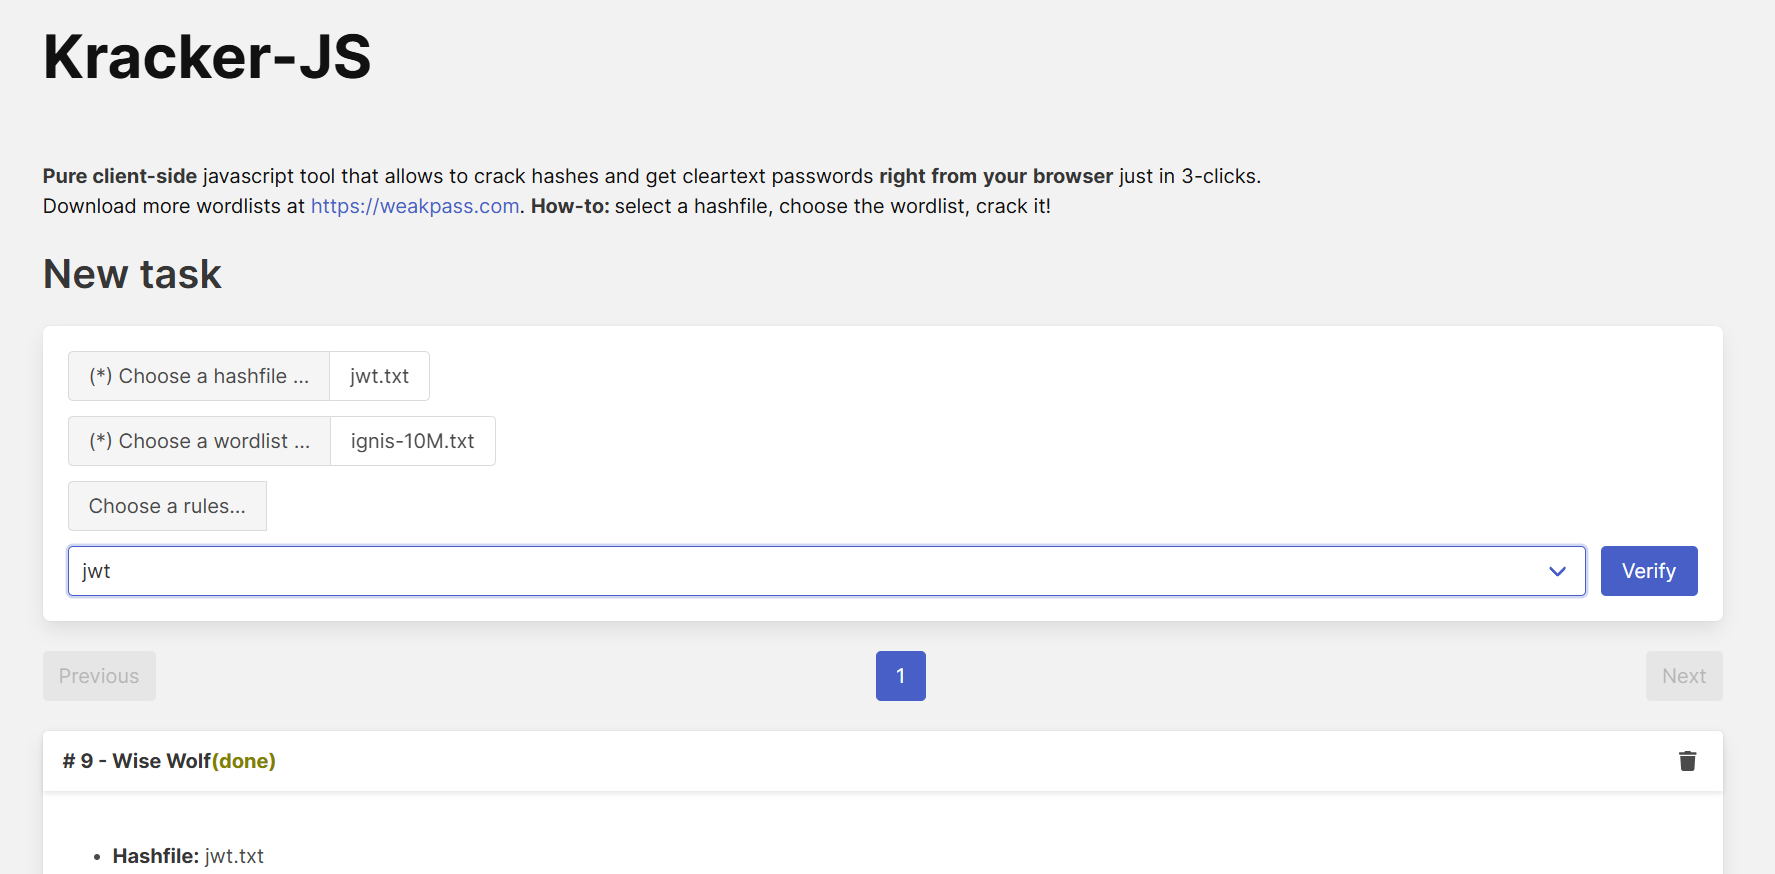
Kraker-JS

Взламывайте хэши прямо в вашем браузере с помощью этого инструмента на JavaScript.

Попробуйте онлайн: Kraker-js

Возможности

  • Поддерживаемые типы хэшей: MD5, SHA1, функции crypt, JWT, Net-NTLMv2 и другие.
  • Параллельный взлом: Запускайте несколько задач одновременно для эффективной обработки.
  • Чистый JS и работа на стороне клиента
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






