 zyylhn/zscan
Zscan — набор инструментов для сканирования и взлома


Содержание обновлений см. в журнале log
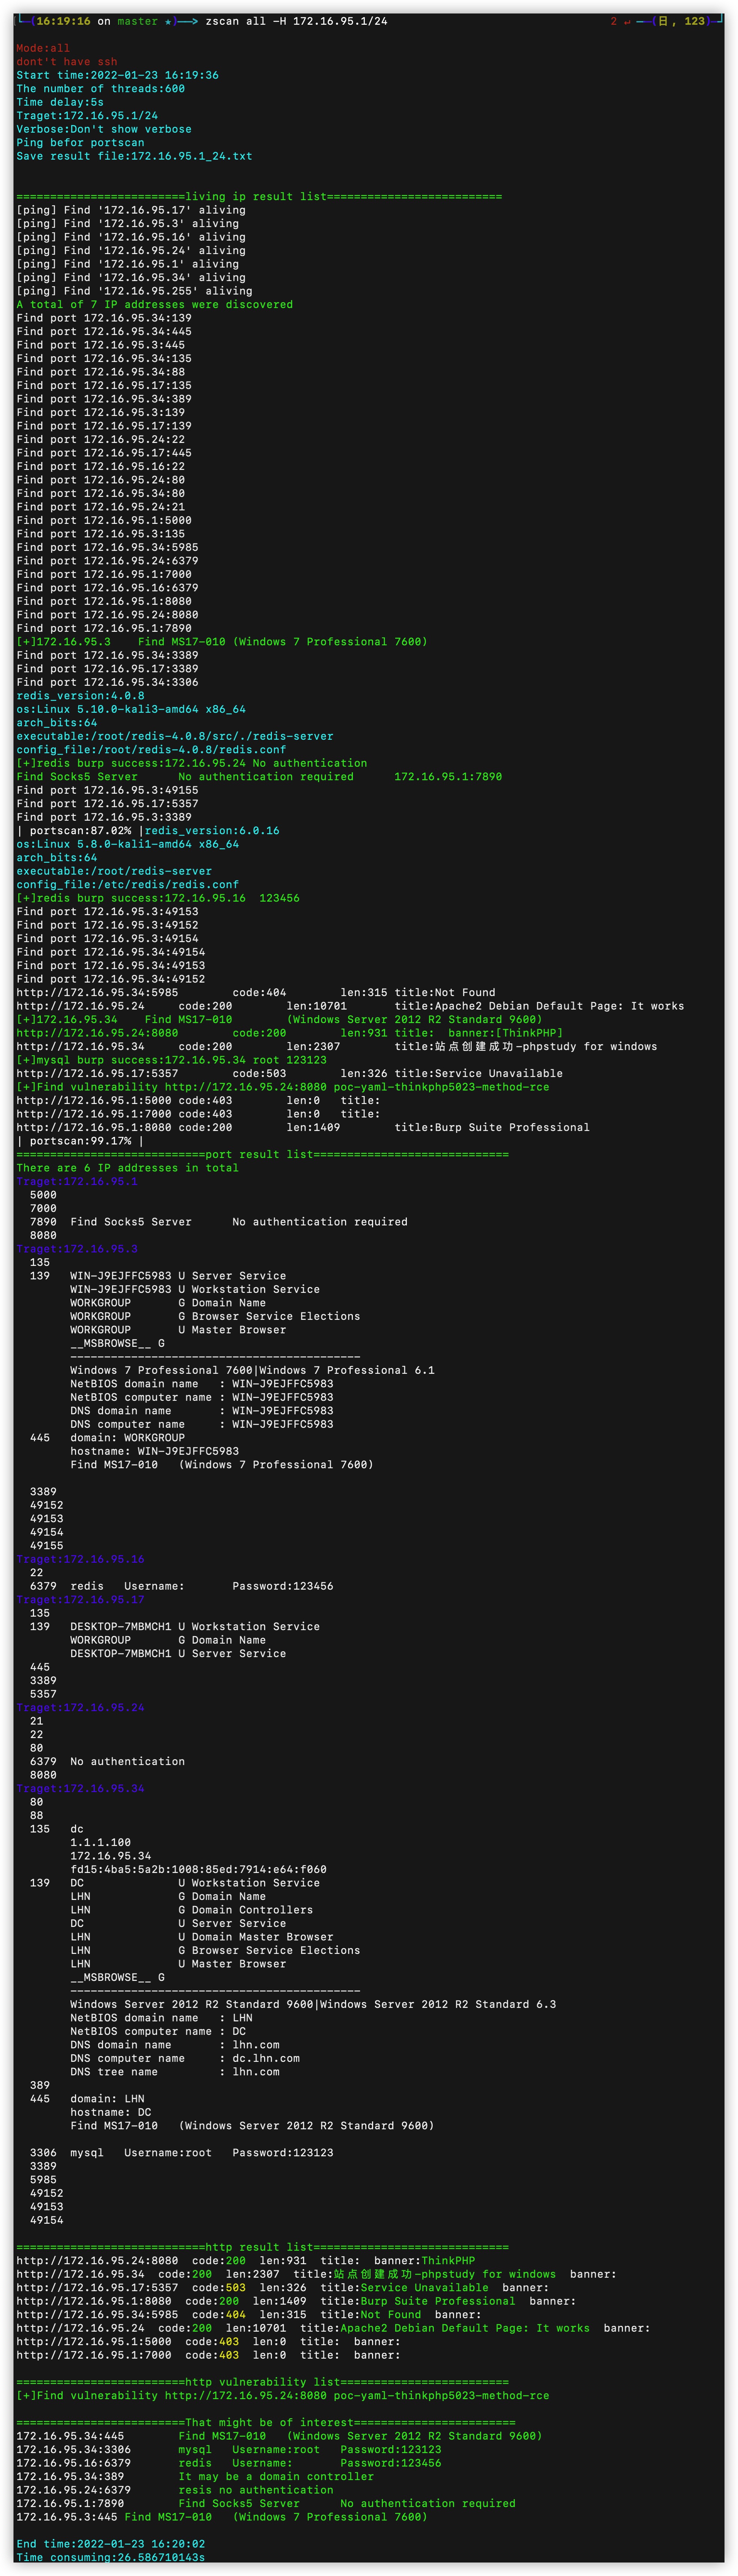
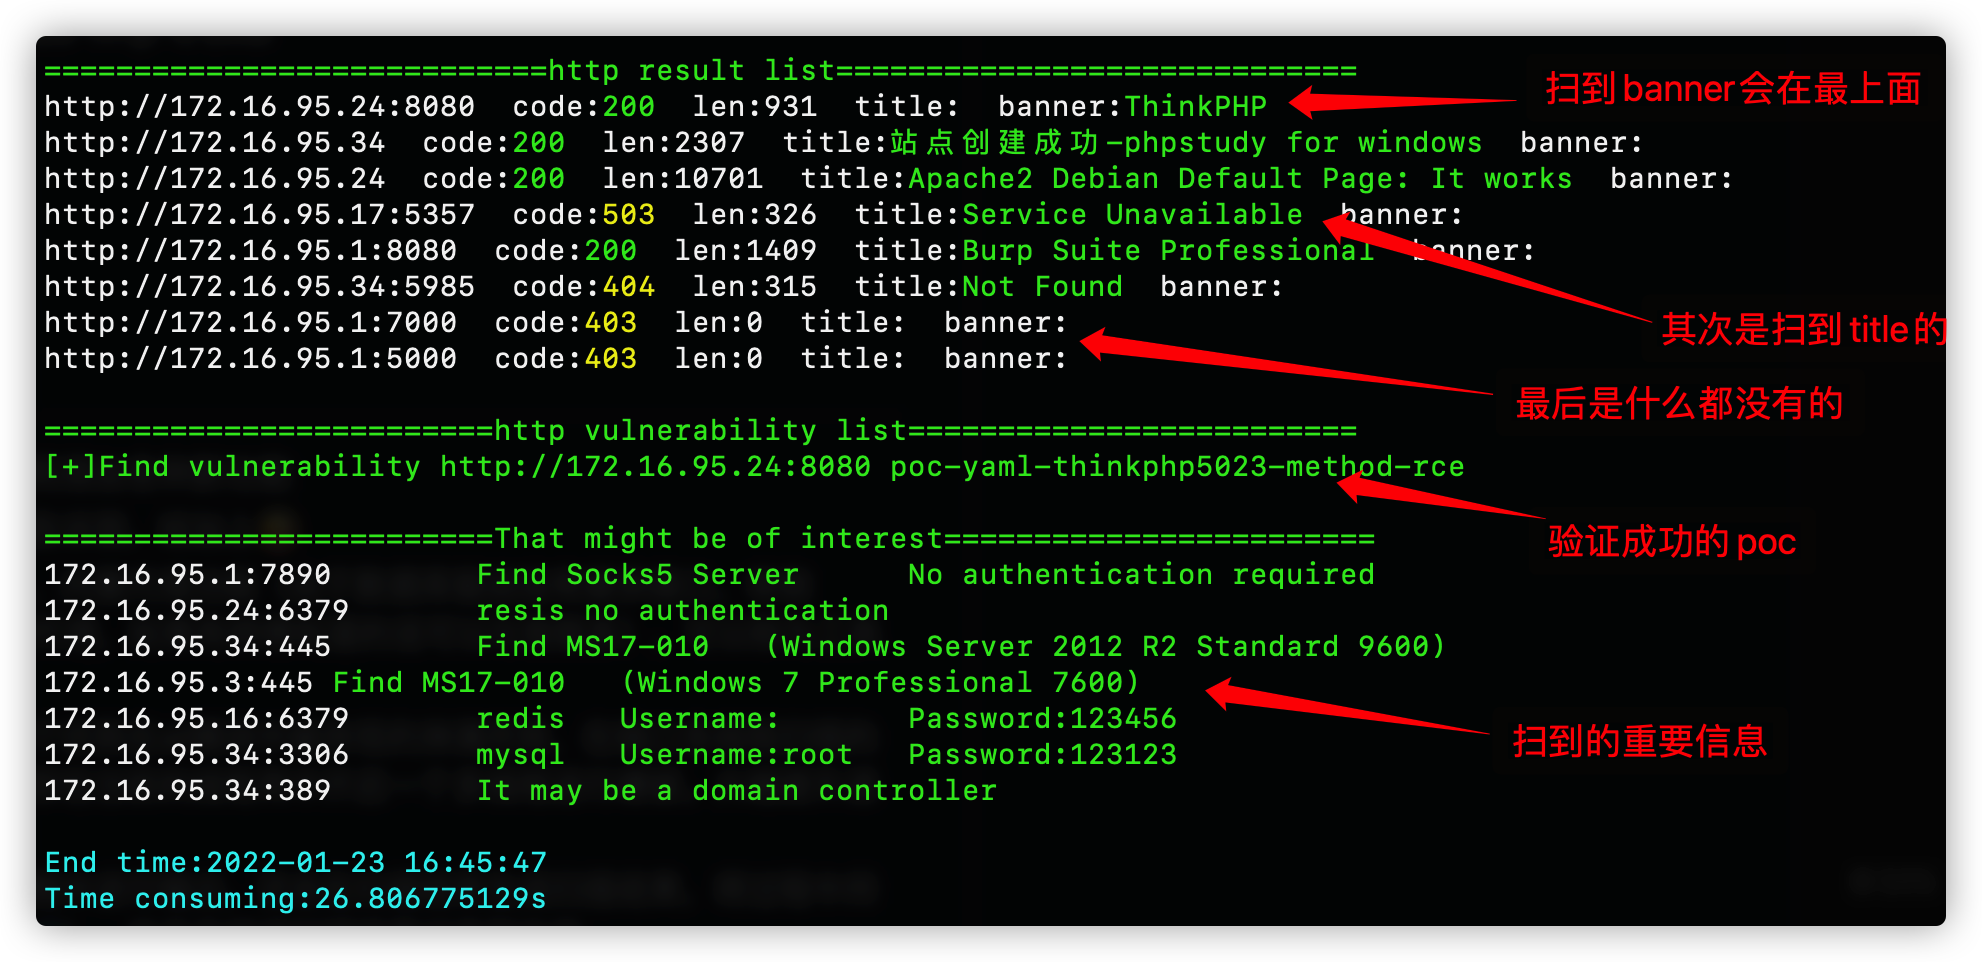
Zscan - это набор инструментов с открытым исходным кодом, включающий сканер внутренней сети, брутфорсер и другие полезные утилиты, которые можно назвать инструментарием. Основываясь на обнаружении подсетей внутренней сети, обнаружении хостов и сканировании портов, в модуле blast можно брутить такие сервисы, как MySQL, MSSQL, Redis, Mongo, PostgreSQL, FTP, SSH, LDAP, RDP, SMB, а в модуле scan выполнять сканирование NetBIOS, SMB, OXID, SOCKS-серверов (сканирование прокси-серверов), MS17-010, POC-сканирование HTTP и другие функции. По умолчанию извлекаются заголовки HTTP и отпечатки (fingerprints). В модуле server можно запустить HTTP (с возможностью загрузки и скачивания файлов) и SOCKS5-сервер (прокси-сервер), а в модуле tools пока что интегрирован только nc. Недавно добавлен модуль exploit, позволяющий использовать успешно взломанные сервисы: интерактивный вход по SSH (пароль или ключ), репликацию ведущий-ведомый для Redis и побег из Lua-песочницы (загрузка файлов и выполнение команд), запросы LDAP (встроенные часто используемые запросы). Также есть модуль all, который при сканировании запускает все модули сканирования и брута. Поддерживается сканирование IPv6, ввод доменов с автоматическим определением CDN. Подробные функции модулей описаны ниже.
Инструмент имеет достаточно большой размер; в будущем выйдет облегченная версия, модульная конструкция позволяет легко отключать ненужные функции.``` all 调用所有扫描和爆破模块 ping 主机发现和网段发现 ps 基本的端口扫描和http指纹识别title抓取 scan 扫描模块 --->ms17010扫描 --->poc漏洞扫描(内置380个poc) --->proxyfind内网代理服务器扫描 --->winscan Windows的smb,netbios和oxid扫描 blast 爆破服务模块(包括以下爆破模块) --->ftp --->ldap --->mongo --->mssql --->mysql --->postgres --->rdp --->redis --->smb --->ssh server start http server or socks5 server --->http服务器(可上传下载文件) --->socks5服务器(可启动一个代理服务器,支持身份验证) exploit 漏洞利用模块 --->ldap查询 --->redis组从复制上传文件执行命令,lua沙箱逃逸RCE --->snmp查询 --->ssh登陆 --->sunlogin向日葵RCE tools 实用工具模块 --->nc简单的nc,可以开放端口连接端口 --->searchfile支持多线程正则搜索文件
Формат использования:```
zscan 模块 参数
venom.json), включая VirusTotal, YARA, Volatility, Sysinternals Suite и другие./___ \ /\ \ /\ \ /\ __ \ /\ "-.\ \
// / \ _ \ \ \ ___ \ \ __ \ \ \ -. \
/_\ /_\ \ ___\ \ _\ _\ \ _\"_\
// // /_____/ //// // //
Usage: zscan [command]
Available Commands: all Use all scan mode blast Common service blasting exploit sshlogin,redisexec help Help about any command ping ping scan to find computer ps Port Scan scan ms17010,proxyfind,snmp,winscan(smb,netbios,oxid),poc server start http server or socks5 server
Flags: -h, --help help for zscan --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
Флаг в модуле представляет параметр текущей команды, Global Flags — глобальные параметры (доступны для всех команд)
Здесь Flags — глобальные параметры, доступны для всех модулей

- --log: при включении этого параметра текущий результат выполнения будет дописываться в log.txt (можно сохранять результаты каждого запуска)
- -o --output: по умолчанию файл в текущем каталоге называется Hosts, -o указывает путь
- --proxy: установка прокси, имя пользователя и пароль (user:pass@ip:port), без проверки подлинности (ip:port)
- -T --thread: количество потоков, по умолчанию 100
- -t --timeout: установка тайм-аута, при хороших сетевых условиях и стремлении к скорости можно установить 1 с
- -v --verbose: отображение информации о процессе сканирования

## Функциональные модули 😈

Текущие доступные модули:

<details>
<summary><b>Модуль ping: обычный пользователь вызывает системный ping, с правами root можно использовать ICMP-пакеты</b></summary>```
zscan ping
Мониторинг и уведомление о DNS-туннелировании
Flags: -d, --discover string Live network segment found,local parameter uses the local NIC information。eg:zscan ping -d local/zscan ping -d 172.18.0.0,172.19.0.0 -h, --help help for ping -H, --host hosts Set hosts(The format is similar to Nmap) --hostfile string Set host file -i, --icmp Icmp packets are sent to check whether the host is alive(need root)
Global Flags: --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
Необходимо указать один из двух параметров: host или hostfile. При наличии прав root можно использовать -i, чтобы не вызывать локальный ping, а отправлять ICMP-пакеты самостоятельно (если количество потоков очень велико, например, тысячи, вызов локальной команды ping вызовет высокую загрузку CPU).

--discover имеет два режима обнаружения подсетей: ping шлюза сети B-сегмента и сканирование OXID.

