 zupit/horusec
Horusec — это инструмент с открытым исходным кодом, который улучшает выявление уязвимостей в вашем проекте всего одной командой.


2.1. Требования
2.2. Установка
3.1. Использование CLI
3.2. Использование Docker
3.3. Старые версии
3.4. Использование веб-приложения Horusec
3.5. Использование Visual Studio Code
3.6. Использование в пайплайне
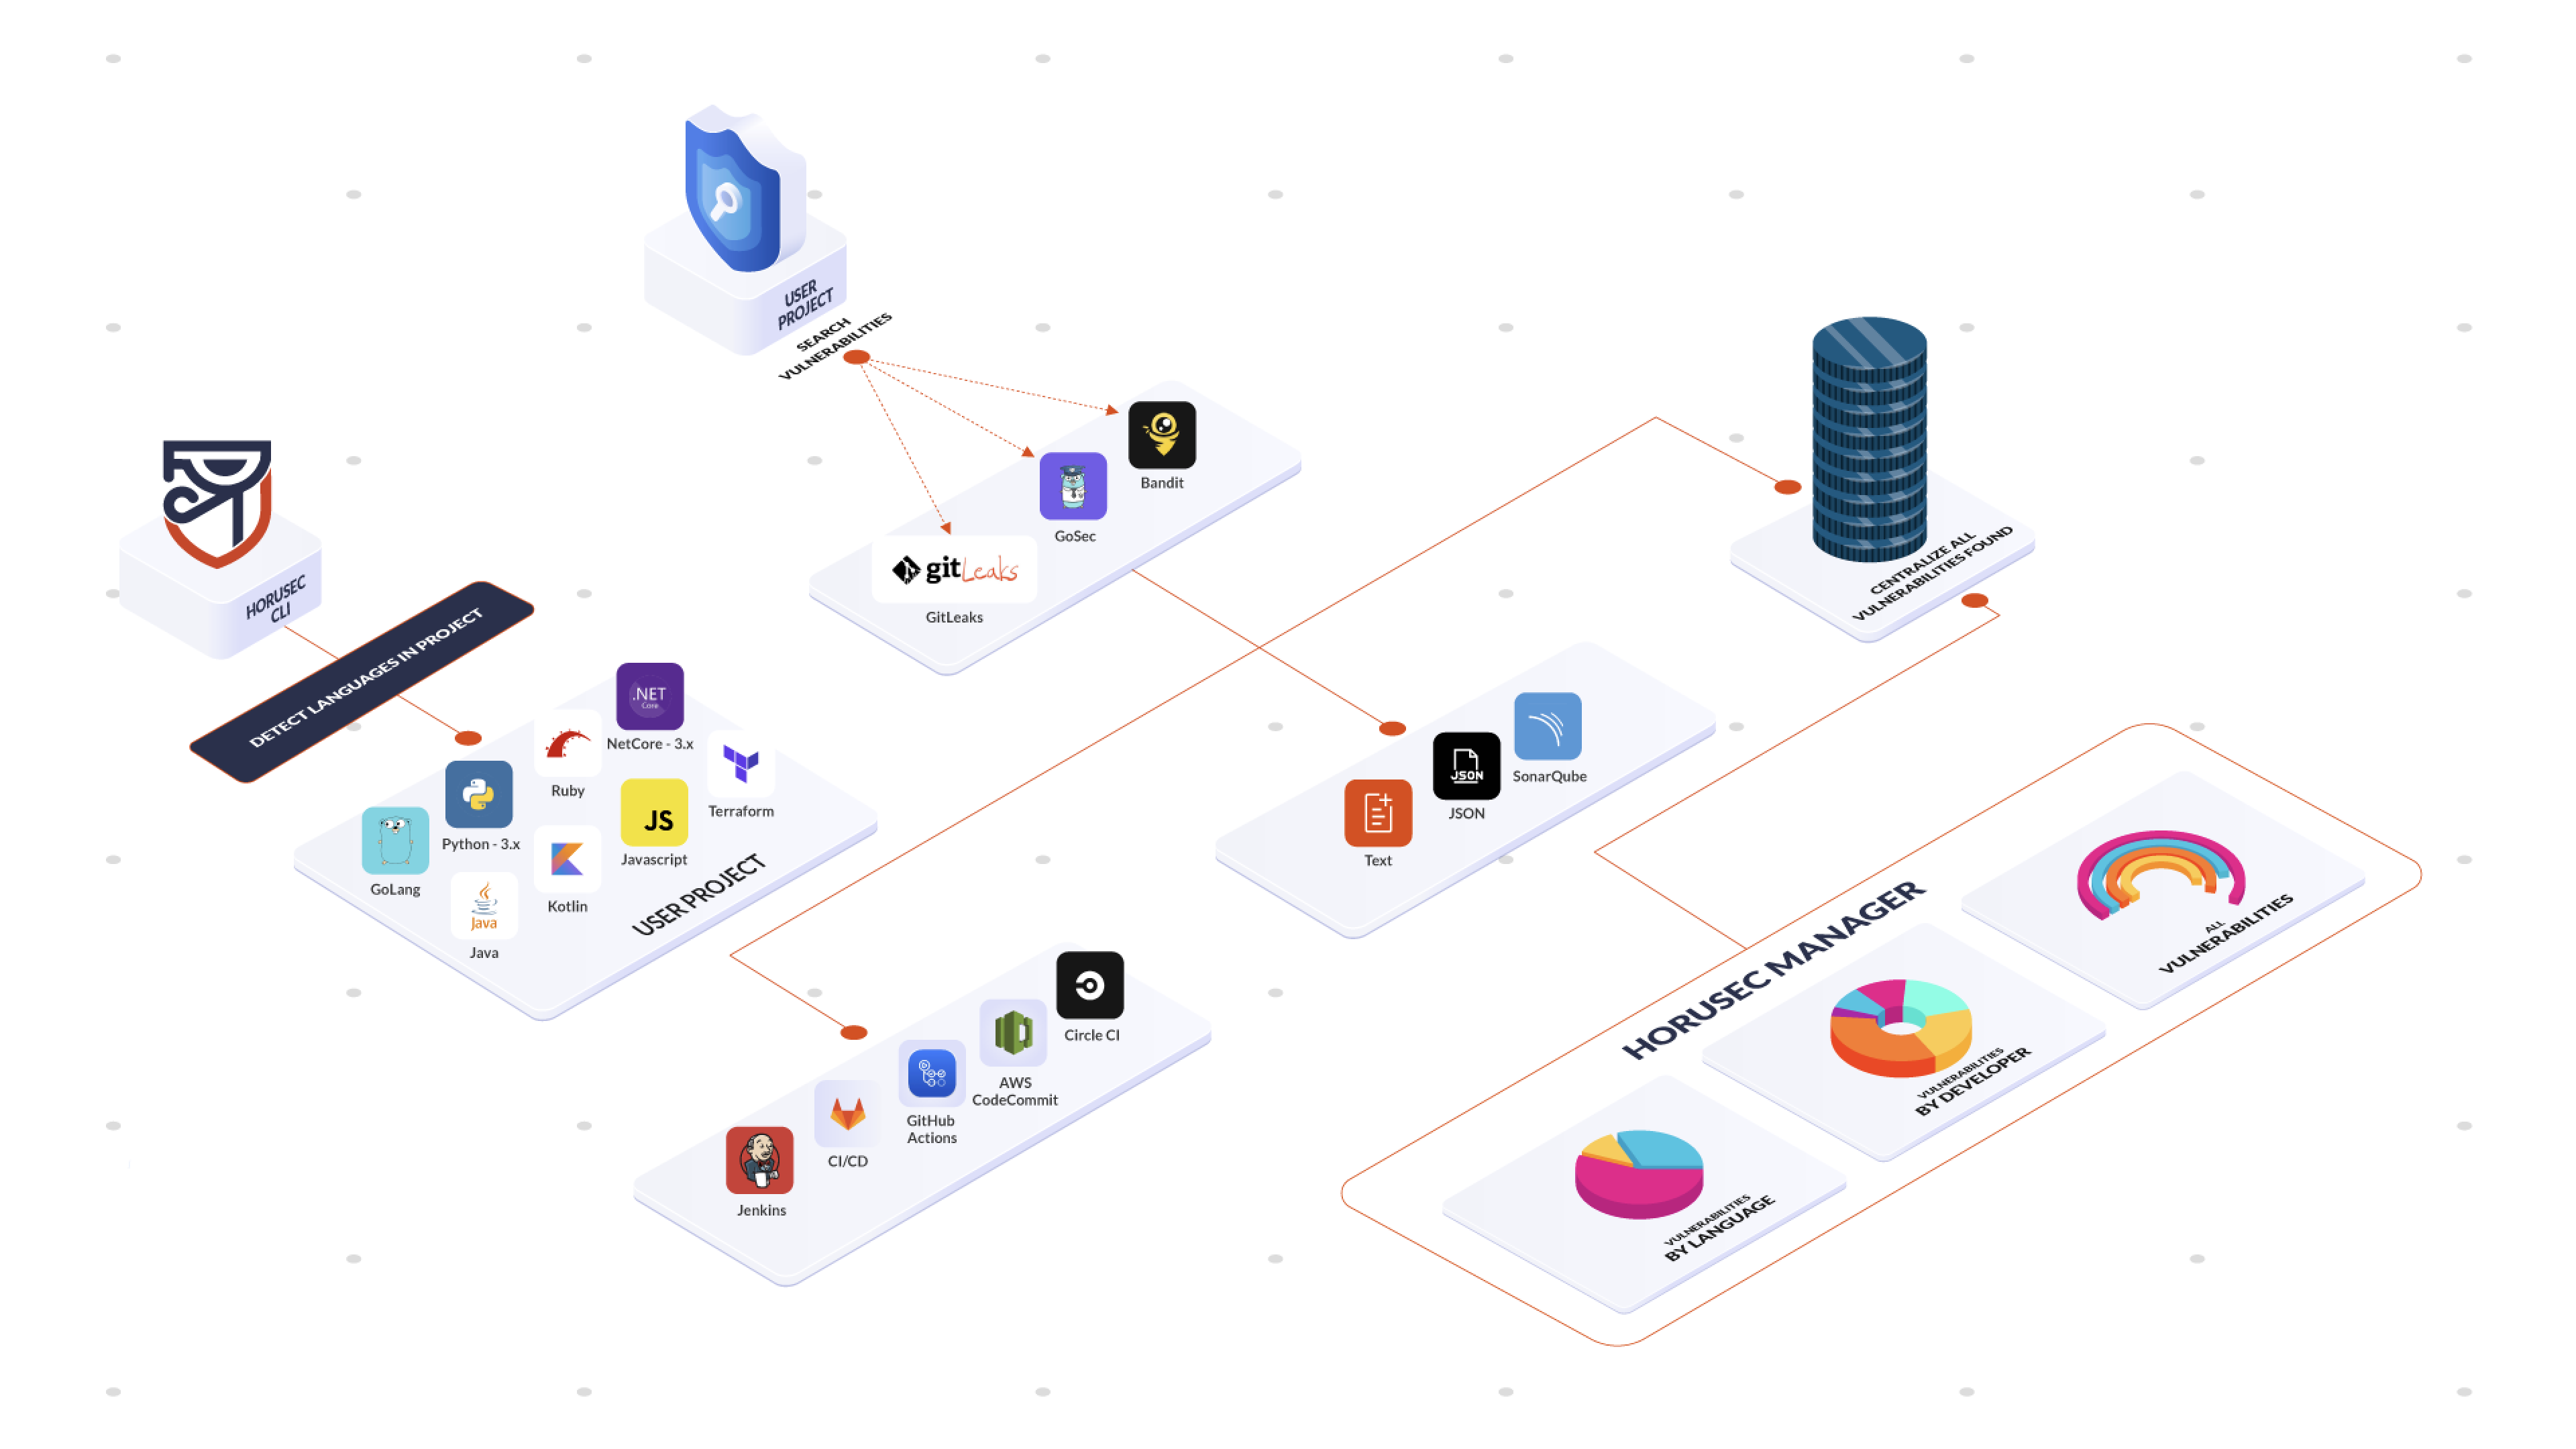
Horusec — это инструмент с открытым исходным кодом, который выполняет статический анализ кода для выявления уязвимостей безопасности в процессе разработки. В настоящее время языки анализа: C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. Инструмент имеет опции для поиска утечек ключей и уязвимостей безопасности во всех файлах вашего проекта, а также в истории Git. Horusec может использоваться разработчиком через CLI и командой DevSecOps на конвейерах CI/CD.
Ознакомьтесь с нашей Документацией, вы увидите полный список инструментов и языков, которые анализирует Horusec.
На вашем компьютере должен быть установлен Docker для запуска Horusec со всеми используемыми инструментами.
Если у вас нет Docker, есть флаг -D true, который отключит зависимость, но это также снижает мощность анализа.
Мы рекомендуем использовать его с Docker.
Если вы включите авторов коммитов -G true, также появится зависимость от git.
make install
или
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
Все бинарные файлы с версиями можно найти на нашей странице релизов.
Более подробную информацию об установке можно найти в документации
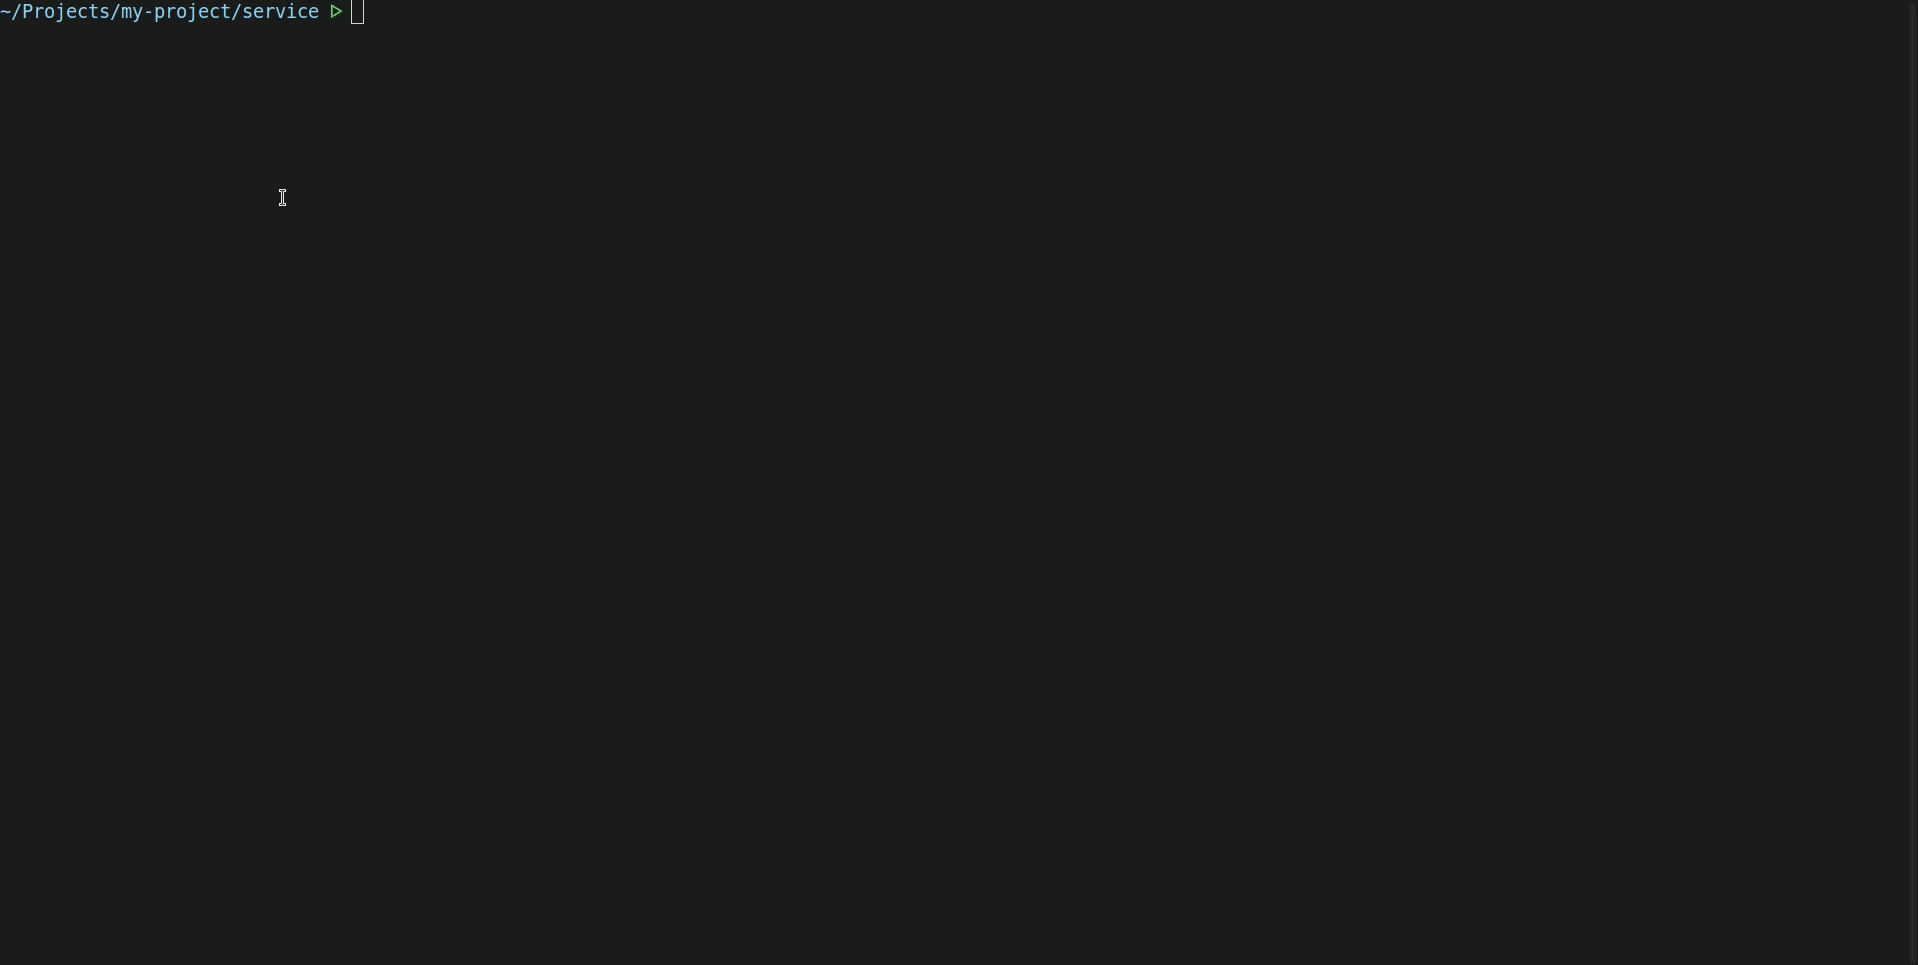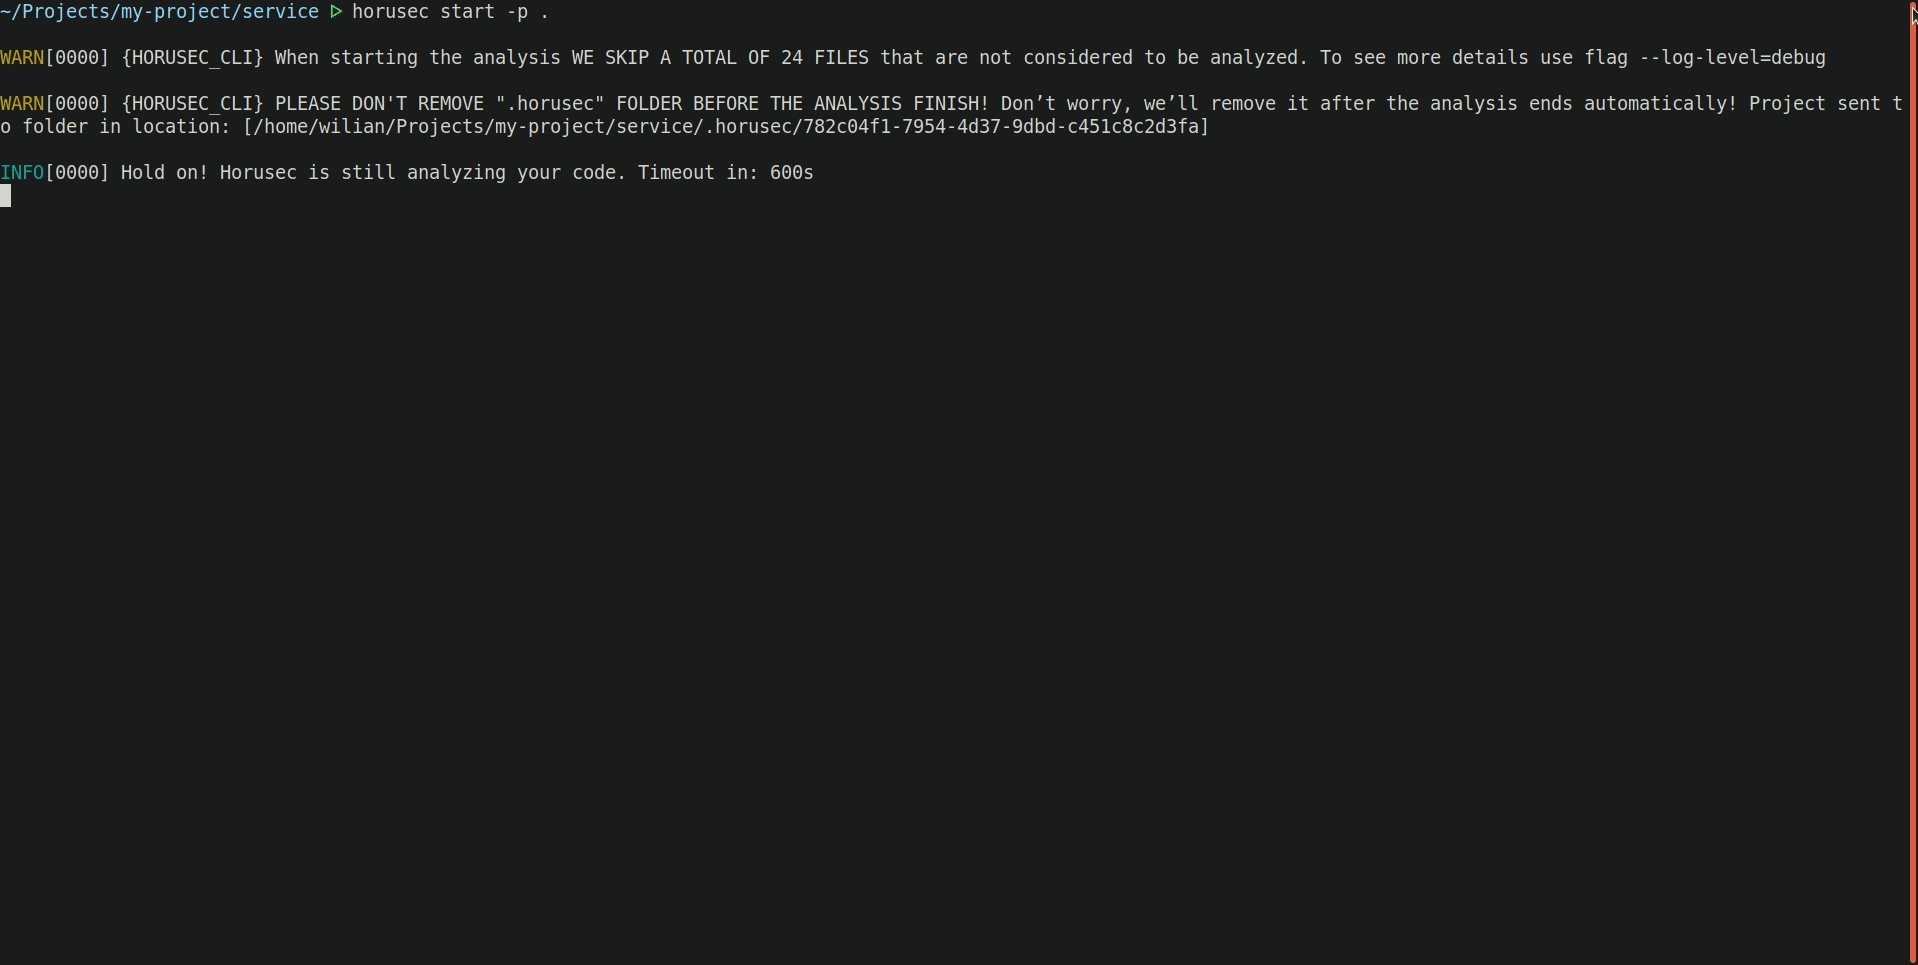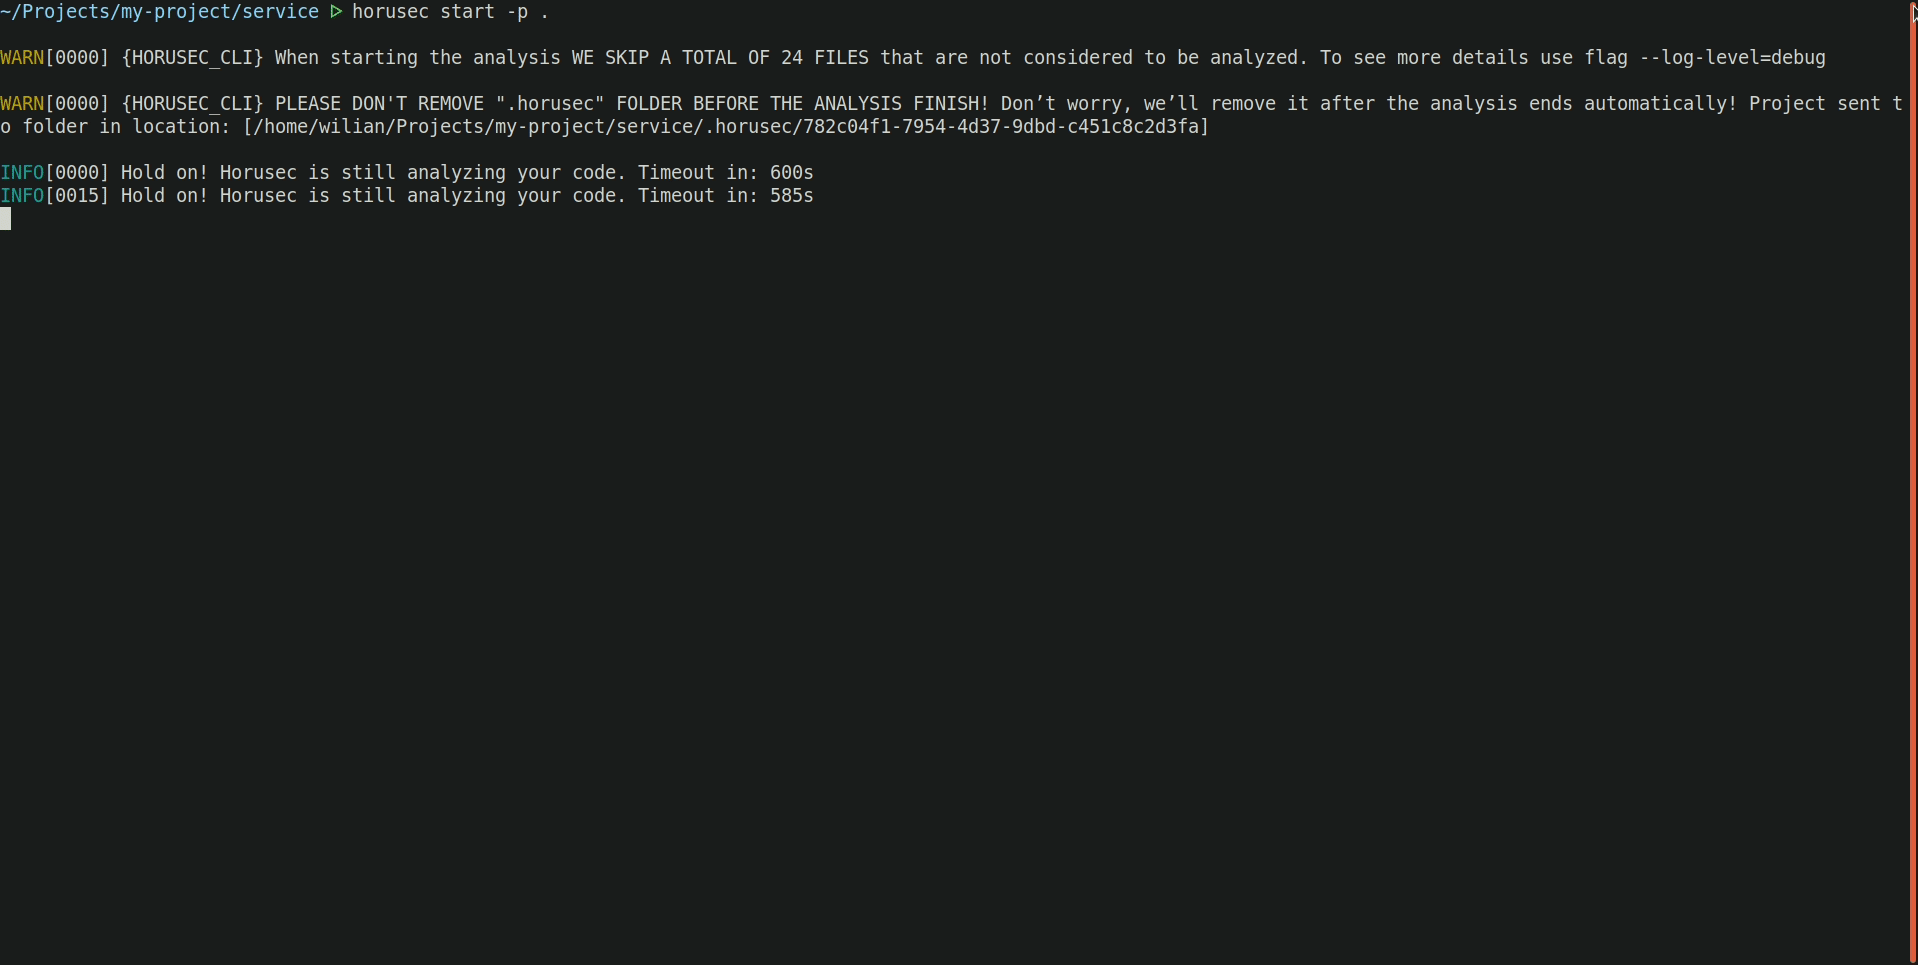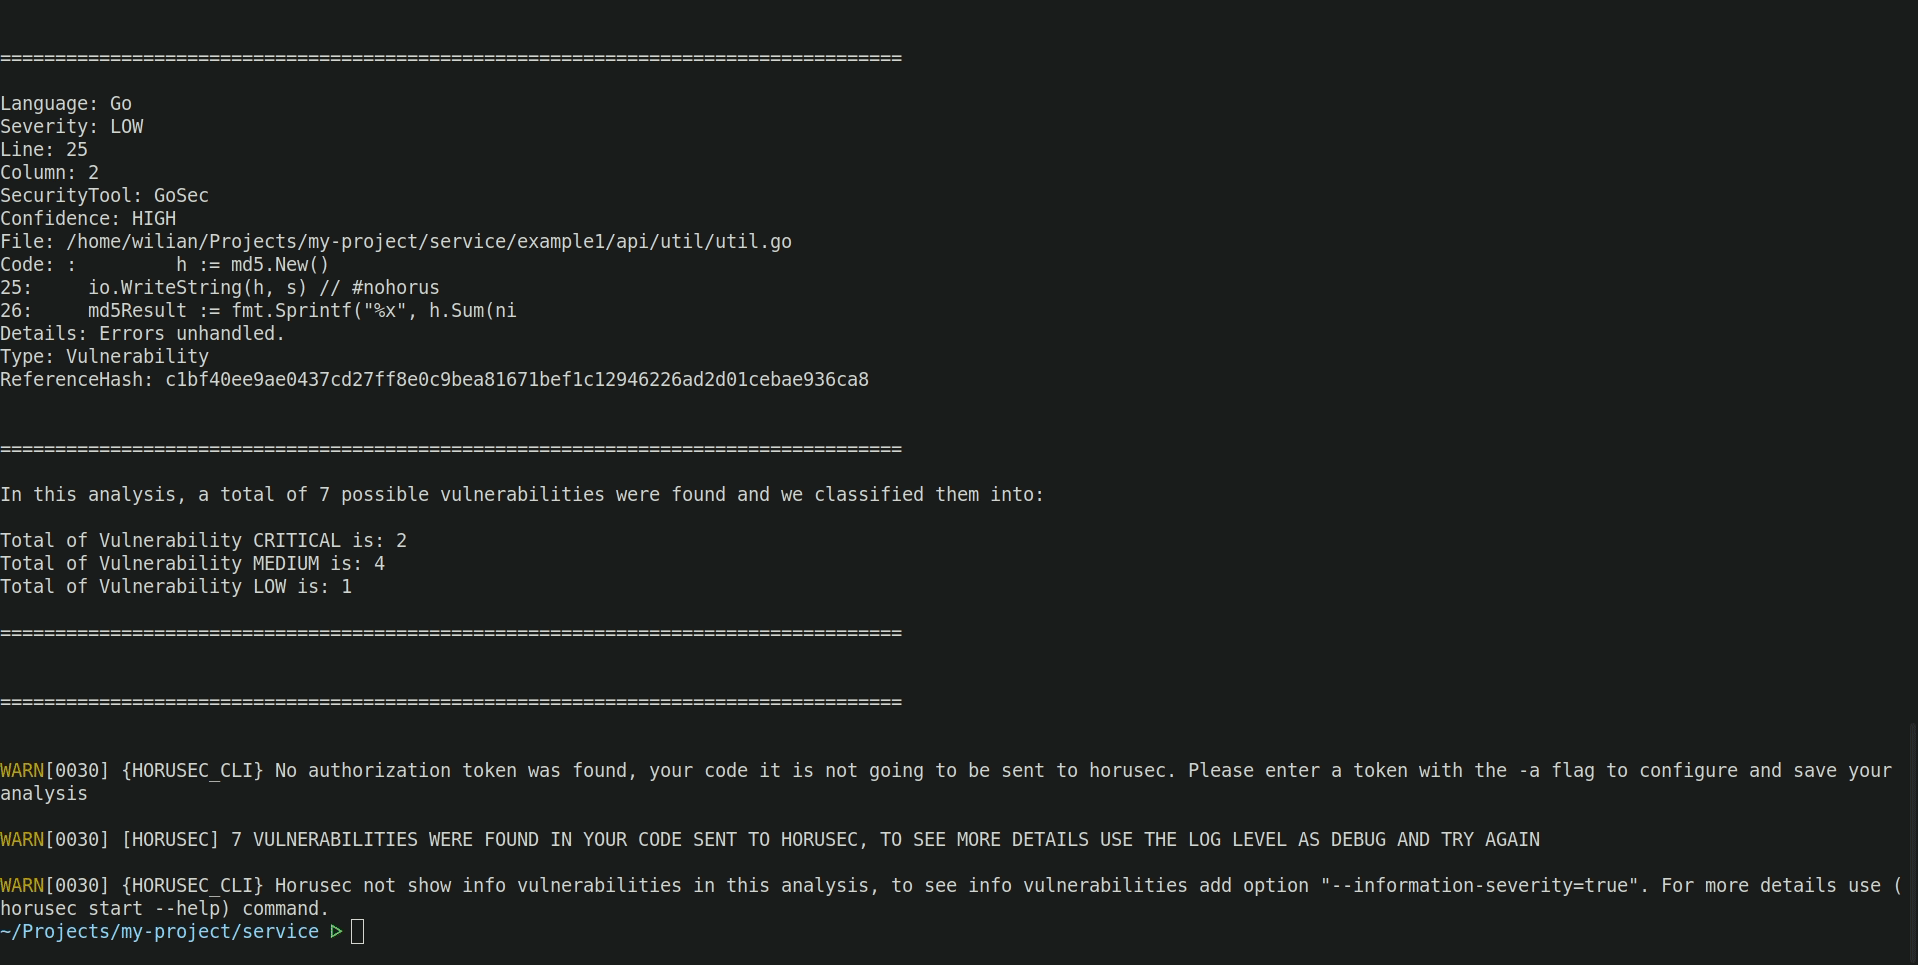
Чтобы использовать horusec-cli и проверить уязвимости приложения, выполните следующую команду:
horusec start -p .
Когда horusec запускает анализ, он создаёт папку с именем
.horusec. Эта папка является основой для того, чтобы не изменять ваш код. Мы рекомендуем добавить строку.horusecв ваш файл.gitignore, чтобы эта папка не отправлялась на ваш git-сервер.
Можно использовать Horusec через docker-образ horuszup/horusec-cli:latest.
Выполните следующую команду:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.При использовании docker-образа у нас оказываются два пути, по которым можно найти проект.
Флаг -p представляет путь к проекту внутри контейнера, в нашем примере /src.
Флаг -P представляет путь к проекту снаружи контейнера, в нашем примере это $(pwd),
также потребуется передать путь к проекту для монтирования тома -v $(pwd):/src.
Версия Horusec v1 всё ещё доступна.
ПРЕДУПРЕЖДЕНИЕ: Конечная точка с v1 будет устаревшей, пожалуйста, обновите свой CLI до v2. Подробнее в документации.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.Управляйте своими уязвимостями через наш веб-интерфейс. Вы можете получить панель метрик по вашим уязвимостям, контроль ложных срабатываний, токен авторизации, обновление уязвимостей и многое другое. Перейдите в раздел веб-приложения, чтобы продолжить чтение.


