Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-45466 — Это детали CVE-2025-45466 | Kitploit
Инструменты/GitHubGitHub/zgsnj123/cve-2025-45466
Безопасность встроенных системПовышение привилегийРазведкаАтаки на ПаролиАнализ уязвимостейЭксплуатацияСбор информацииБезопасность оборудования и IoTАутентификация
GitHubzgsnj123/cve-2025-45466

CVE-2025-45466

1341 год назадЕщё не проверено
Поделиться

Это детали CVE-2025-45466

Репозиторий

CVE-2025-45466

Это детали CVE-2025-45466

Раскрытие CVE: CVE-2025-45466

Краткое описание

В роботе-собаке Unitree Go1 (все версии <= Go1_2022_05_11) обнаружена уязвимость, связанная с жёстко прописанными в коде учётными данными аутентификации в открытом виде, что приводит к некорректному контролю доступа. Эта проблема позволяет удалённым или локальным злоумышленникам получить несанкционированный доступ к системе через SSH или SCP, что потенциально может привести к удалённому выполнению кода, повышению привилегий и раскрытию информации.


Детали уязвимости

  • Тип уязвимости: Некорректный контроль доступа
  • Воздействие:
    • Удалённое выполнение кода ✅
    • Повышение привилегий ✅
    • Раскрытие информации ✅
  • Вектор атаки:
    Злоумышленник может извлечь прошивку, изучить конкретный скрипт (/run.sh) и найти жёстко прописанные в коде учётные данные в открытом виде, используемые для аутентификации SSH/SCP. С этими учётными данными злоумышленник может получить удалённый доступ к роботу через:
    • Режим Wi-Fi-клиента
    • Режим точки доступа Wi-Fi
    • Физический доступ через интерфейс Ethernet

Затронутые продукты

  • Производитель: Unitree Robotics
  • Продукт: Unitree Go1
  • Затронутые версии: Все версии прошивки ≤ Go1_2022_05_11
  • Затронутый компонент: /run.sh в прошивке
  • URL пакета прошивки (архив):
    Go1_2022_05_11_e0d0e617.zip

Подтверждение концепции (PoC)

  1. Скачайте затронутую прошивку
  2. grep -i "password" run.sh
  3. ssh root@<robot_ip> # using the hardcoded password
  4. Делайте с правами root всё, что захотите.

Результат

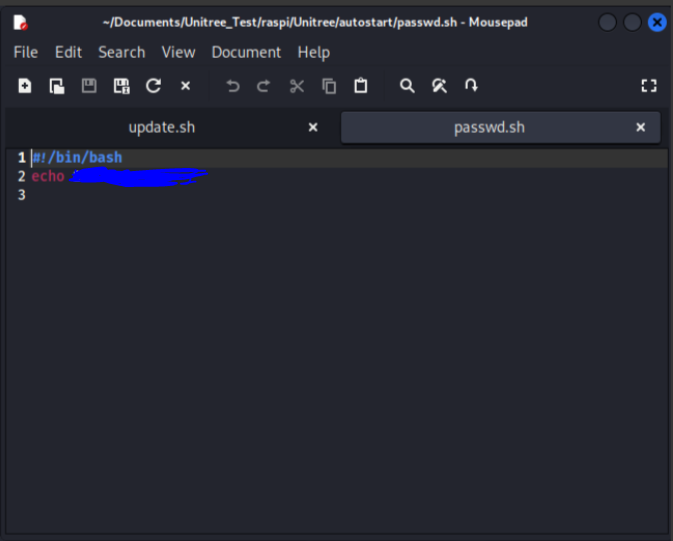
Как показано на снимках экрана ниже, пароль для доступа root сохранён в passwd.sh(рис. 1). Этот файл можно найти в том же пакете(рис. 2)

рис. 1: image

рис. 2: image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →