
 zerodayevil/cve-2026-54121-certighost
Модуль proof-of-concept для CVE-2026-54121 (Certighost), эксплуатирующий проверку регистрации AD CS через поддельные слушатели LDAP/SMB для выдачи себя за контроллер домена и повышения привилегий через PKINIT.

🛡 Модуль AI Security Tool
CVE-2026-54121: Подмена удостоверений в Active Directory Certificate Services (Certighost)
Официальный модуль аудита безопасности для экосистемы AI Security Tool





🌐 Веб-демо • 📚 Сайт проекта • 💬 Чат сообщества
Навигация по сайту: Главная • Обновления • Загрузки • Модули
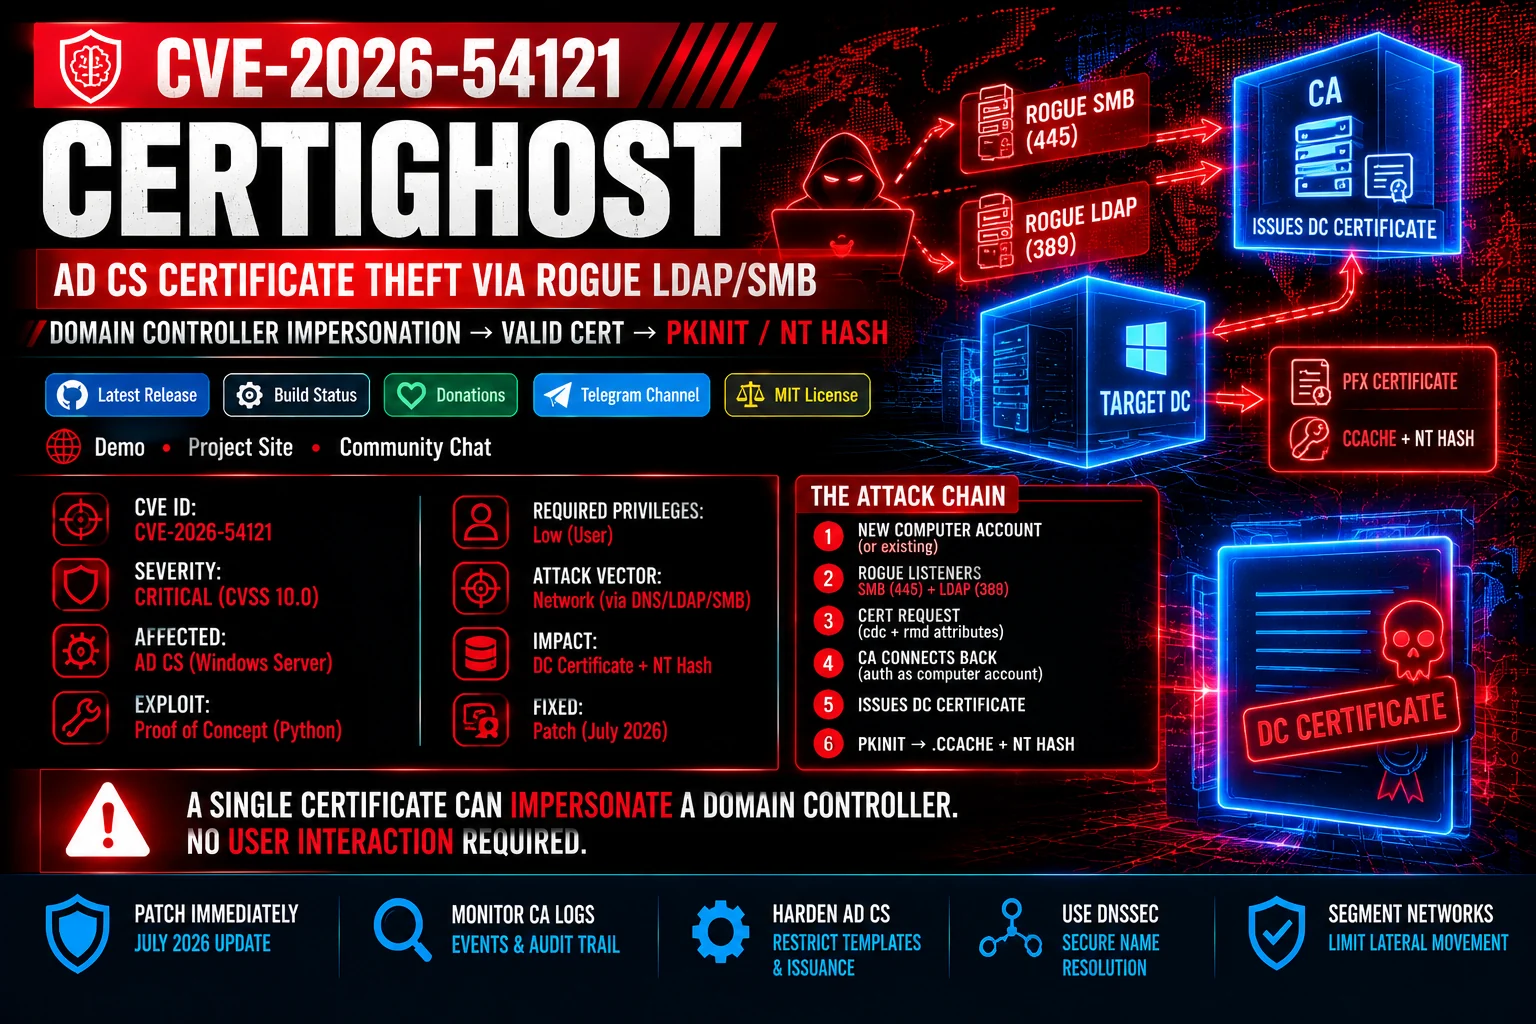
Этот модуль предоставляет диагностические возможности для CVE-2026-54121, получившей название Certighost. Уязвимость существует в Active Directory Certificate Services (AD CS) на этапе проверки при регистрации сертификатов компьютерных учётных записей.
Злоумышленник, обладающий стандартными низкопривилегированными учётными данными домена, создаёт новую компьютерную учётную запись и отправляет запрос на сертификат, содержащий подконтрольные атрибуты cdc (controlled IP listener) и rmd (target DC FQDN). Когда центр сертификации (CA) устанавливает обратное соединение для проверки подлинности машины, поддельные слушатели LDAP (порт 389) и SMB/LSA (порт 445) подменяют атрибуты идентичности целевого контроллера домена (sAMAccountName, SID, dNSHostName). Это заставляет CA выдать подлинный сертификат контроллера домена, что позволяет полностью скомпрометировать домен через PKINIT.
«Аутентифицируйся как машина — повысь привилегии до всего домена».
Certighost обходит традиционные разрешения шаблонов AD CS, отравляя конвейер разрешения идентичности CA. Получение действительного сертификата контроллера домена даёт мгновенную аутентификацию PKINIT, предоставляя как кэш учётных данных TGT (.ccache), так и NT-хэш целевого контроллера домена.
| Характеристика | Присвоенное значение | Примечания |
|---|---|---|
| Идентификатор CVE | CVE-2026-54121 |
Подмена удостоверений в Active Directory Certificate Services |
| Уровень критичности | Критический (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Тип уязвимости | CWE-287 / CWE-290 |
Некорректная аутентификация / Обход аутентификации через подмену |
| Затронутый компонент | Active Directory Certificate Services (AD CS) | Регистрация сертификатов и конвейер проверки идентичности |
| Вектор атаки | Сеть | Выполняется удалённо по протоколам SMB, LDAP и RPC |
| Требуемые привилегии | Низкие привилегии | Стандартная учётная запись пользователя домена (возможность добавлять компьютерные учётные записи) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota значение 0, чтобы запретить непривилегированным пользователям создавать новые объекты компьютеров.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) отключён, если он явно не требуется.⚠️ ВАЖНО: Этот модуль предназначен для безопасного диагностического тестирования в рамках платформы AI Security Tool. Запускайте его только против авторизованных целей с повышенными административными привилегиями.
Для запуска диагностических и мониторинговых скриптов установите базовую платформу AI Security Tool:
