 zerodayevil/cve-2026-41651
Репозиторий, посвящённый CVE-2026-41651, содержащий информацию и анализ, специфичные для данной уязвимости.

🛡️ Модуль инструмента безопасности ИИ
CVE-2026-41651: Локальное повышение привилегий TOCTOU в PackageKit (Pack2TheRoot)
Официальный модуль аудита безопасности и эксплуатации для экосистемы инструментов безопасности ИИ





🌐 Веб-демо • 📚 Веб-сайт проекта • 💬 Чат сообщества
Навигация по сайту: Главная • Обновления • Загрузки • Модули
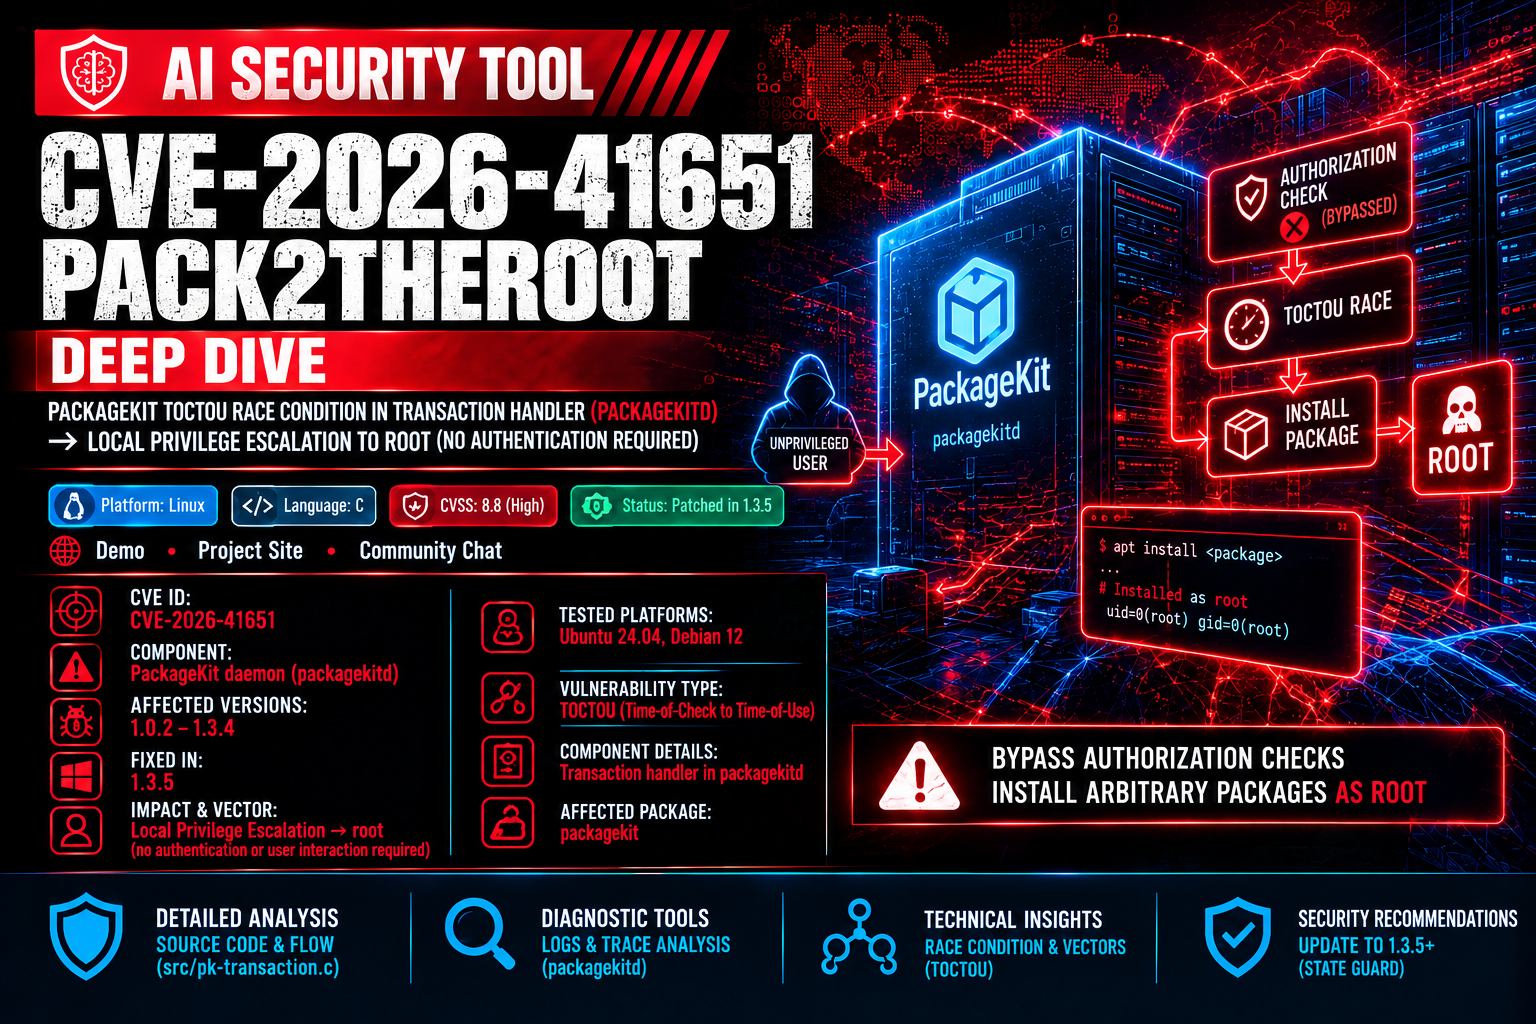
Этот модуль предоставляет диагностические инструменты и глубокий технический анализ для CVE-2026-41651 (Pack2TheRoot) — критической гонки типа Time-of-Check to Time-of-Use (TOCTOU) в обработчике транзакций PackageKit (packagekitd).
Уязвимость позволяет любому локальному непривилегированному пользователю обойти проверки авторизации и установить произвольные пакеты от имени root без какой-либо аутентификации.


| Спецификация | Присвоенное значение | Примечания |
|---|---|---|
| Идентификатор CVE | CVE-2026-41651 |
Локальное повышение привилегий через TOCTOU в PackageKit |
| Компонент | Демон PackageKit (packagekitd) |
Основной обработчик транзакций |
| Уязвимые версии | 1.0.2 – 1.3.4 |
Непропатченные выпуски демона |
| Исправлено в | 1.3.5 |
В обработчик транзакций добавлена проверка состояния |
| Воздействие и вектор | Локальное повышение привилегий → root | Не требуется аутентификация или взаимодействие с пользователем |
| Протестированные платформы | Ubuntu 24.04, Debian 12 | Стандартные конфигурации системы |

Три отдельные ошибки в src/pk-transaction.c объединяются в цепочку, создавая окно TOCTOU между авторизацией и выполнением:
InstallFiles() безусловно перезаписывает cached_transaction_flags и cached_full_paths без проверки состояния.pk_transaction_set_state() молча отбрасывает обратные переходы, при этом флаги остаются перезаписанными.pk_transaction_run() читает кэшированные флаги во время диспетчеризации из GLib idle, а не во время авторизации.PK_TRANSACTION_FLAG_SIMULATE (бит 2, значение 0x4) полностью пропускает проверку polkit.