zerodayevil/cve-2026-21858-n8n-fullchain
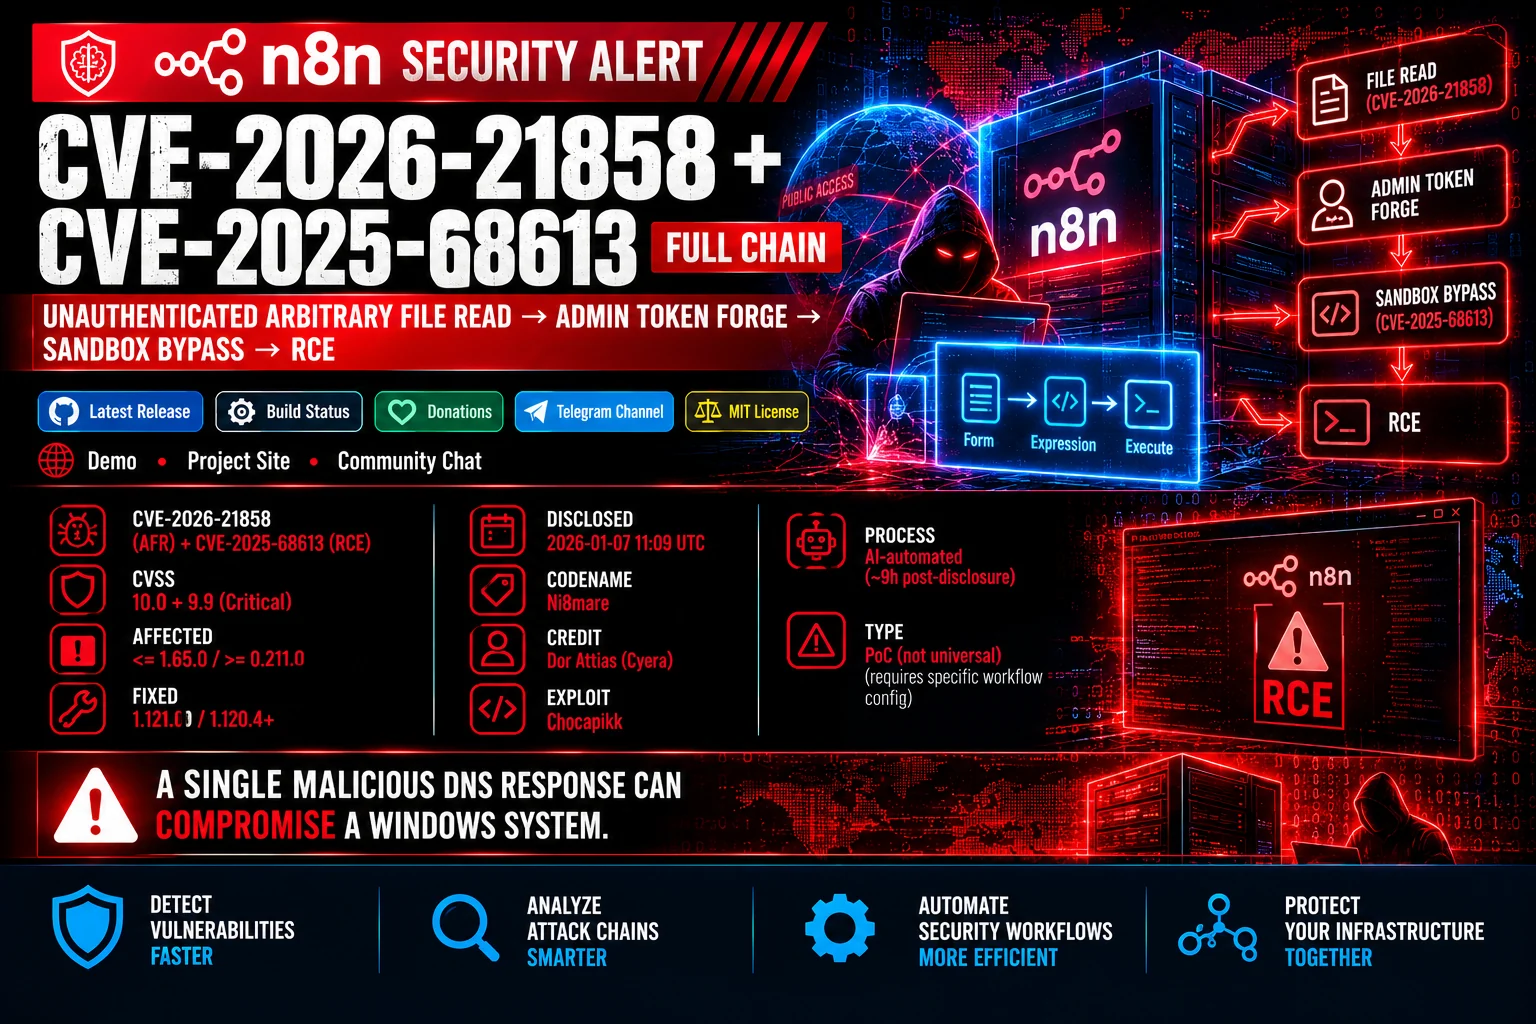
🛡️ Официальный модуль AI Security Tool для CVE-2026-21858 + CVE-2025-68613 (n8n "Ni8mare" — полная цепочка: неаутентифицированное произвольное чтение файлов и RCE через инъекцию выражений).

🛡️ Модуль AI Security Tool
n8n Full Chain (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
Официальный модуль аудита безопасности для экосистемы AI Security Tool





🌐 Веб-демо • 📚 Сайт проекта • 💬 Чат сообщества
Навигация по сайту: Главная • Обновления • Загрузки • Модули
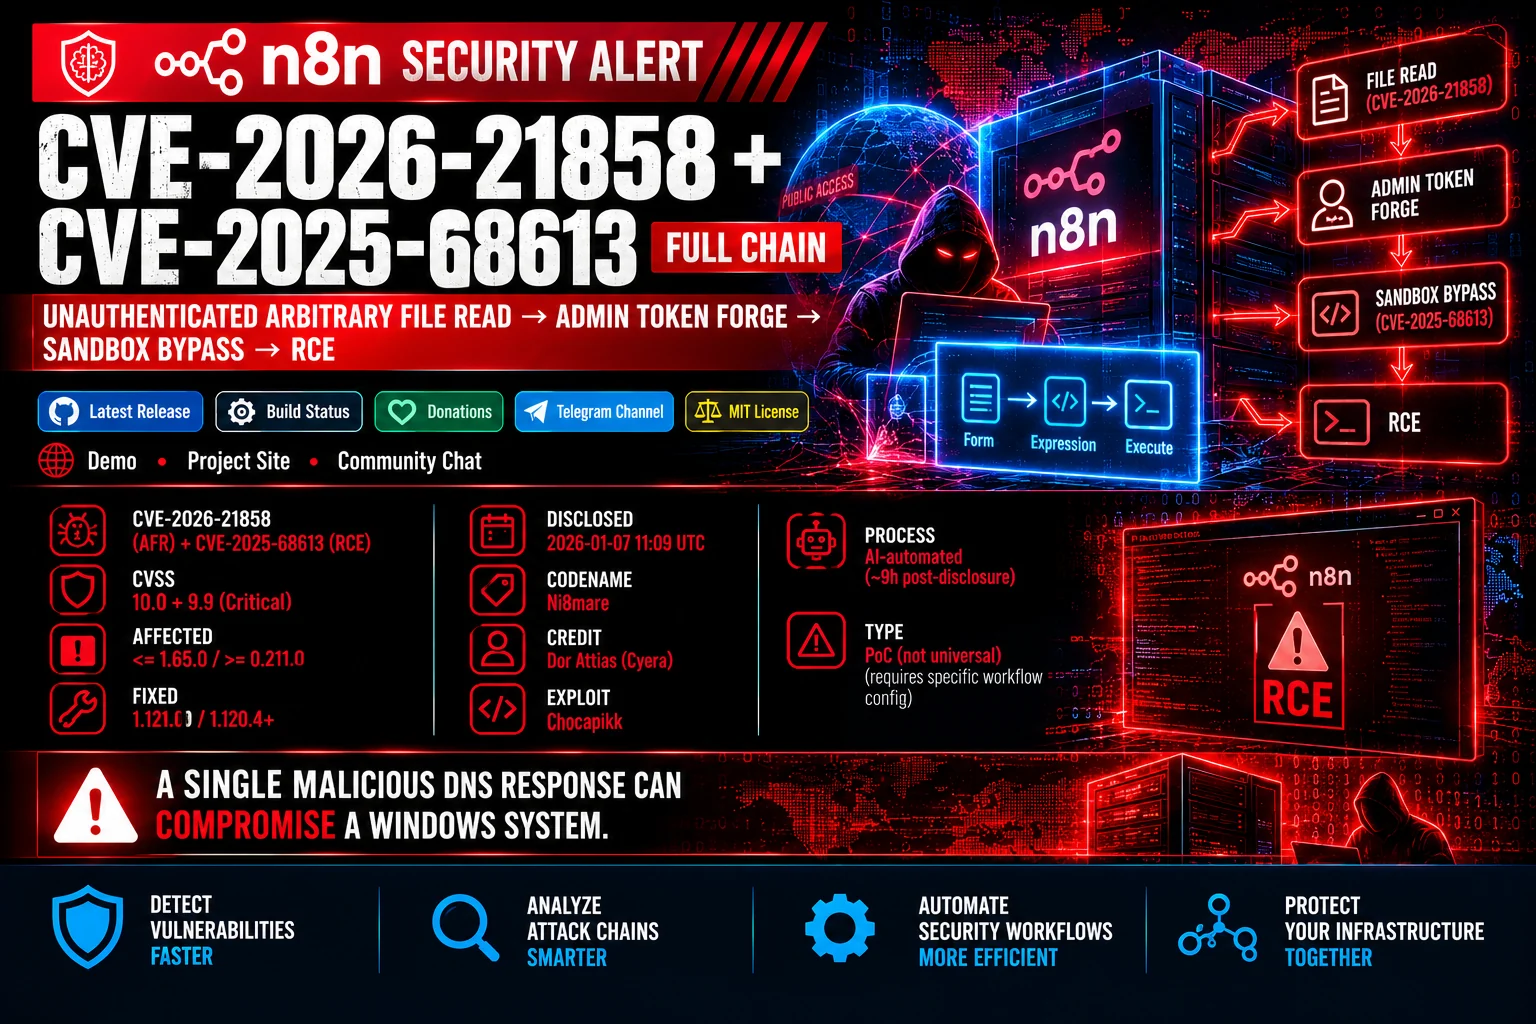
Этот модуль предоставляет диагностические инструменты и полную цепочку эксплуатации для экземпляров автоматизации рабочих процессов n8n, получившую название Ni8mare.
Цепочка атаки объединяет неаутентифицированное произвольное чтение файлов (CVE-2026-21858), вызванное путаницей с Content-Type, с аутентифицированным обходом песочницы через инъекцию выражений (CVE-2025-68613). Отправляя манипулированный запрос Content-Type: application/json на открытую форму загрузки файлов, атакующий контролирует аргумент filepath для чтения внутренних системных файлов (/proc/self/environ, конфигурации и SQLite БД). Полученные encryptionKey и хеш пароля позволяют офлайн подделать JWT-cookie администратора. После аутентификации инъекция выражений через this.process.mainModule.require позволяет выйти из песочницы JavaScript для выполнения произвольных системных команд.
"От чтения файлов до полного захвата системы за три шага."
Хотя чтение файлов требует активного рабочего процесса формы с бинарным выводом, инъекция выражений надёжно работает на стандартных установках n8n без необходимости специальных узлов или явно включённых системных разрешений.
| Характеристика | Присвоенное значение | Примечания |
|---|---|---|
| Идентификаторы CVE | CVE-2026-21858 + CVE-2025-68613 |
Полная цепочка: неаутентифицированное чтение файлов до RCE |
| Уровень критичности | Критический (CVSS v3.1: 10.0 + 9.9) | Неаутентифицированная цепочка RCE |
| Типы уязвимостей | CWE-200 / CWE-94 |
Путаница Content-Type / Инъекция кода |
| Уязвимый компонент | n8n Workflow Automation Engine | Версии <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Исправленные версии | 1.121.0 (AFR) / 1.120.4+ (RCE) | Официальные патчи производителя выпущены |
| Требуемые привилегии | Отсутствуют | Неаутентифицированный первоначальный доступ через публичную форму |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 или выше.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true и ограничьте возможности процессов в контейнерах Docker.⚠️ ВАЖНО: Этот модуль создан специально для безопасного выполнения и диагностики в экосистеме AI Security Tool. Всегда используйте проверенные модули из официальных репозиториев.
Для выполнения скриптов мониторинга и диагностики убедитесь, что установлено ядро AI Security Tool: