 zerodayevil/cve-2026-20817
Репозиторий, посвящённый CVE-2026-20817, содержащий сведения об уязвимости и материалы для эксплуатации этой конкретной уязвимости безопасности.

🛡️ Модуль инструмента безопасности ИИ
CVE-2026-20817: локальное повышение привилегий через ALPC в Windows Error Reporting (WER)
Официальный модуль аудита безопасности и эксплуатации для экосистемы инструментов безопасности ИИ





🌐 Веб-демо • 📚 Веб-сайт проекта • 💬 Чат сообщества
Навигация по сайту: Главная • Обновления • Загрузки • Модули
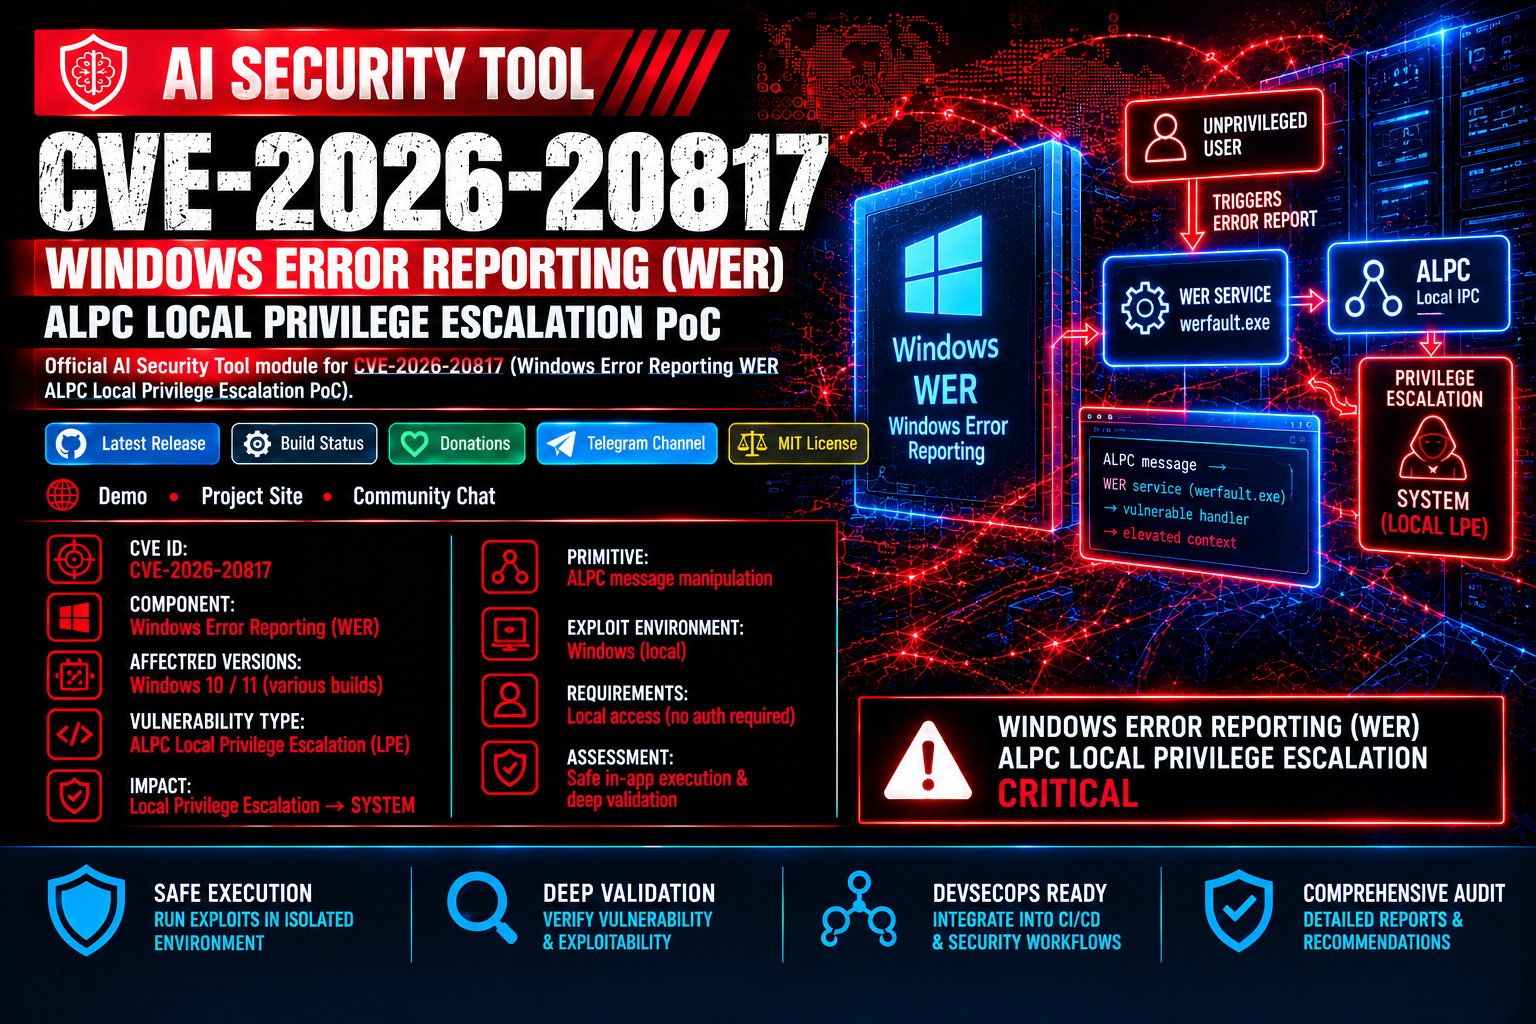
Этот модуль предоставляет диагностические инструменты и Proof-of-Concept (PoC) для CVE-2026-20817 — уязвимости локального повышения привилегий в службе Windows Error Reporting (WER). Уязвимость позволяет аутентифицированному пользователю с низкими привилегиями выполнить произвольный код с привилегиями SYSTEM, отправляя специально сформированные ALPC-сообщения службе WER.



| Спецификация | Присвоенное значение | Примечания |
|---|---|---|
| Идентификатор CVE | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| Компонент | Служба Windows Error Reporting (WER) | Порт ALPC \WindowsErrorReportingService |
| Вектор атаки | Локальный (ALPC) | Аутентифицированный пользователь с низкими привилегиями |
| Уязвимый метод | SvcElevatedLaunch (0x0D) |
Не проверяет привилегии вызывающего перед запуском |
| Воздействие и вектор | Повышение привилегий до SYSTEM | Запускает WerFault.exe с командной строкой, заданной пользователем |
| Затронутые системы | Windows 10/11 и Server 2019/2022 | Все версии до обновления безопасности за январь 2026 |
Служба WER предоставляет порт ALPC с именем \WindowsErrorReportingService. Уязвимость присутствует в методе SvcElevatedLaunch (0x0D), где служба не выполняет должную проверку привилегий вызывающего перед запуском WerFault.exe с параметрами командной строки, заданными пользователем, из разделяемой памяти.
0x0D, включая идентификатор клиентского процесса, дескриптор разделяемой памяти и длину командной строки.WerFault.exe с предоставленной командной строкой.Запущенный процесс WerFault.exe выполняется с токеном SYSTEM, содержащим:
Примечание: Токен НЕ содержит
SeTcbPrivilege(действовать как часть операционной системы).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ ВАЖНО: Этот модуль создан специально для безопасного выполнения и диагностики в экосистеме AI Security Tool. Всегда используйте проверенные модули из официальных репозиториев.
Для выполнения скриптов мониторинга и диагностики убедитесь, что ядро AI Security Tool установлено либо с помощью готовых бинарных файлов, либо путём сборки из исходного кода:
