
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-65442-DOM-based-Cross-Site-Scripting-XSS-Vulnerability-in-novel-V3.5.0-CWE-79- — Уязвимость межсайтового скриптинга на основе DOM (XSS) в novel V3.5.0 (CWE-79) | Kitploit

Инструменты/GitHubGitHub/zero-day348/cve-2025-65442-dom-based-cross-site-scripting-xss-vulnerability-in-novel-v3.5.0-cwe-79-
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubzero-day348/cve-2025-65442-dom-based-cross-site-scripting-xss-vulnerability-in-novel-v3.5.0-cwe-79-

CVE-2025-65442-DOM-based-Cross-Site-Scripting-XSS-Vulnerability-in-novel-V3.5.0-CWE-79-

Уязвимость межсайтового скриптинга на основе DOM (XSS) в novel V3.5.0 (CWE-79)

Репозиторий
3210 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Цель:http://117.72.165.13:8888/

Github:https://github.com/201206030/novel

Версия:V3.5.0

Название уязвимости:Уязвимость межсайтового скриптинга на основе DOM (XSS) в novel V3.5.0 (CWE-79)

Тип уязвимости: Межсайтовый скриптинг на основе DOM (DOM-based XSS)

Дата обнаружения: 2025-11-02

Детали уязвимости:

novel (V3.5.0) — платформа для чтения романов на базе Spring Boot 3 и Vue 3 — содержит уязвимость межсайтового скриптинга на основе DOM в модуле комментариев к книгам. Проблема заключается в недостаточной проверке/кодировании пользовательского контента комментариев: Бэкенд: поле commentContent (в сущности/DTO BookComment) сохраняется в базе данных и возвращается через API без фильтрации вредоносного HTML/JS-кода; Фронтенд: платформа получает незакодированные комментарии, сохраняет их в window.localStorage (ключ: book_comment_{bookId}) и отображает данные непосредственно в DOM через директиву v-html Vue 3 (без санитизации). Злоумышленники могут отправлять вредоносные комментарии (после входа в систему), заставлять пользователей переходить на затронутые страницы и вызывать выполнение кода, чтобы украсть сессионные cookie, подменить личность или изменить содержимое страницы.

Технические детали и подтверждение концепции (PoC):

Предусловия:

Целевая версия: novel V3.5.0 Окружение: Chrome/Firefox, учетная запись легитимного пользователя (требуется вход) Затронутые URL: Страница деталей романа (http://117.72.165.13:8888/book/detail.html?id={bookId}) и страница списка комментариев (http://117.72.165.13:8888/book/comment-{bookId}.html)

Точка срабатывания уязвимости:

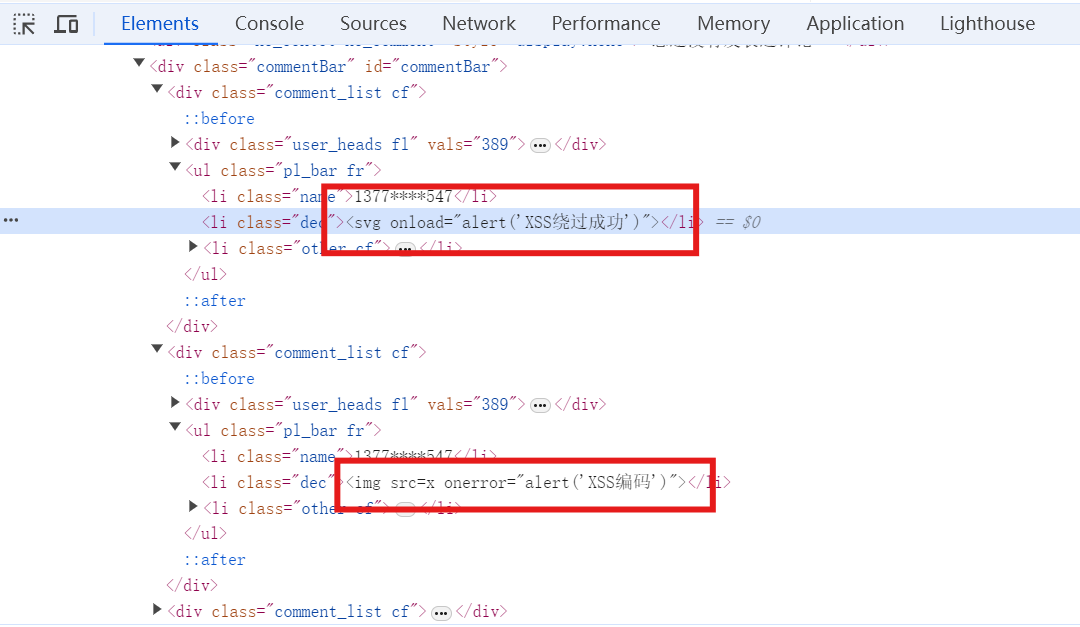
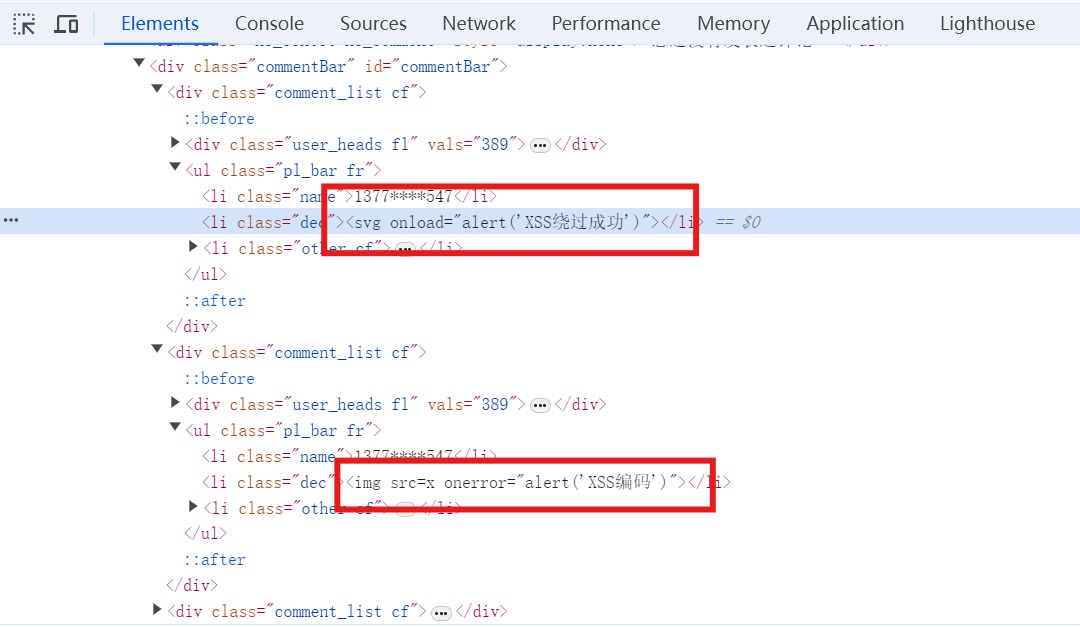
Уязвимость срабатывает в модуле комментариев к книгам (основная бизнес-логика): Бэкенд: поле commentContent в сущности/DTO BookComment сохраняется в таблице book_comment и возвращается через API списка комментариев (/api/book/comment/list?bookId={bookId}) без фильтрации вредоносного HTML/JS-кода. Фронтенд: страница получает незакодированный контент комментария из API, сохраняет его в window.localStorage (ключ: book_comment_{bookId}, например book_comment_37 для ID книги 37) и отображает данные непосредственно в DOM через директиву v-html Vue 3 (вставляется в тег <li class="dec">) без санитизации.

Примеры эксплуатационных нагрузок:
Следующие нагрузки позволяют проверить наличие уязвимости:
1.Сохранение вредоносного кода в window.localStorage через параметры URL
http://117.72.165.13:8888/book/1935650139770011648/1984484631582167040.html?switch=on&wvstest=<svg onload="alert('DOM-XSS-Test')">

(Страница сохранит значение параметра wvstest в window.localStorage)

2.Непосредственное внедрение вредоносных данных в window.localStorage через скрипты фронтенда
localStorage.setItem('book_comment_37', '');
изображение изображение

Шаги воспроизведения:

1.Вход в систему:

Откройте http://117.72.165.13:8888/user/login.html, войдите с легитимной учетной записью и перейдите на страницу деталей романа.

2.Отправка вредоносного комментария:

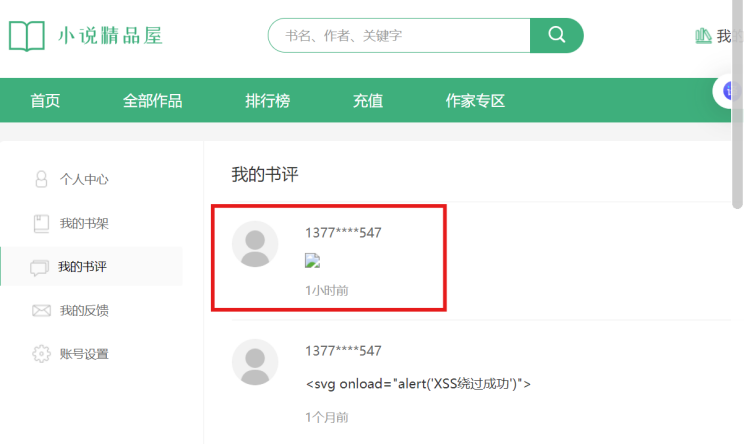
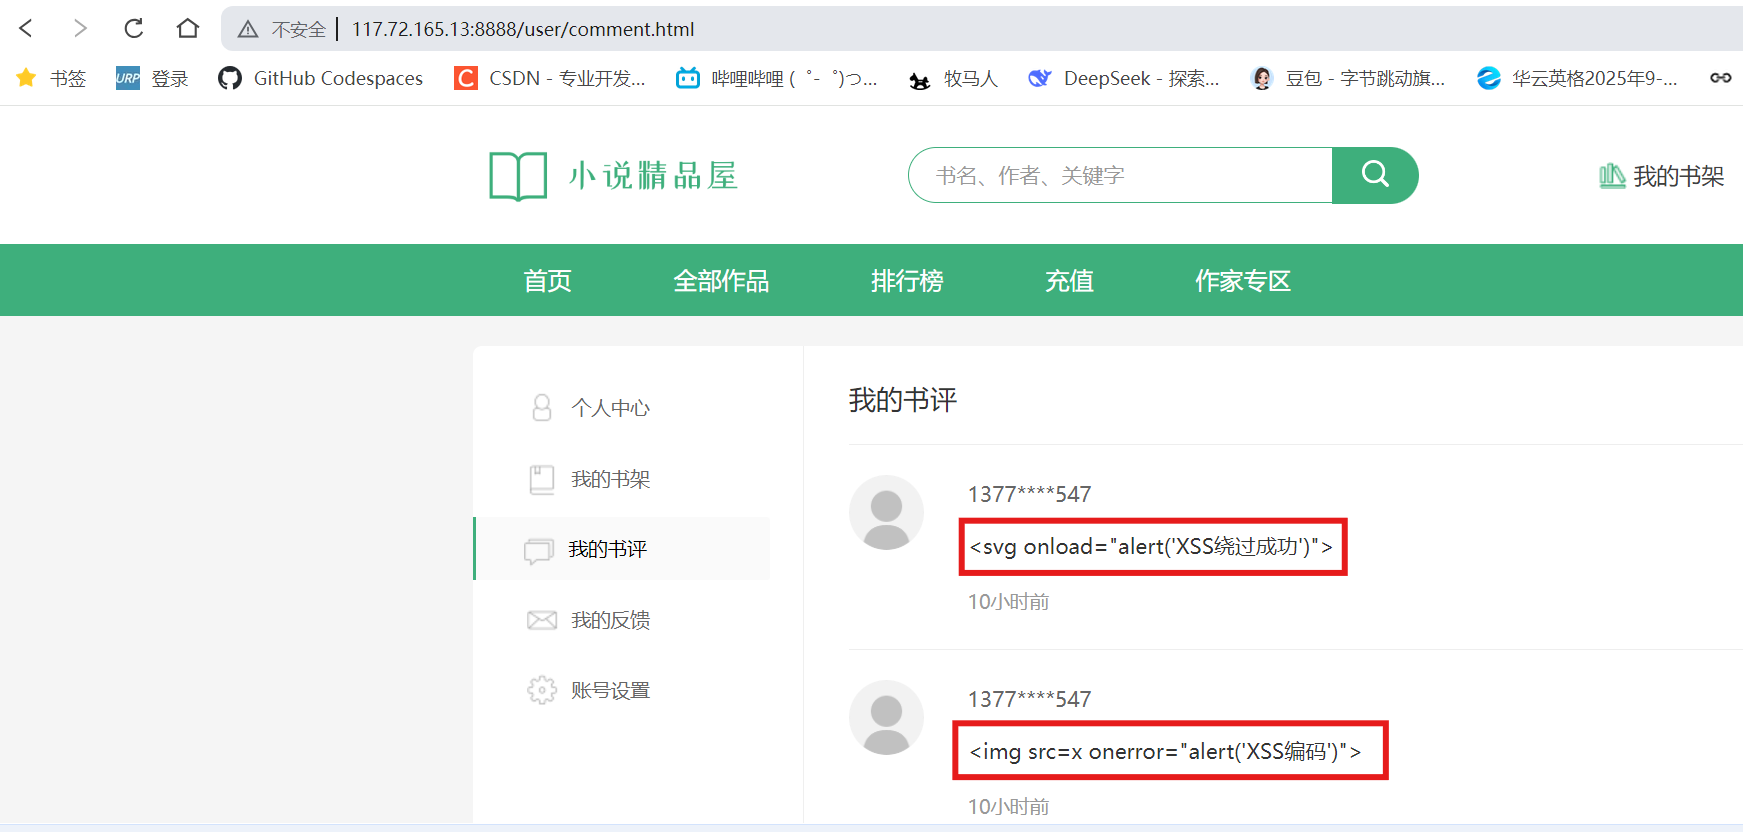
Найдите текстовое поле комментария (id="txtComment") на странице, введите вредоносную нагрузку (). Нажмите кнопку «Submit», чтобы запустить метод BookDetail.SaveComment(37, 0, payload) (37 — это bookId).

3.Запуск сохранения в localStorage:

Обновите страницу деталей романа; фронтенд вызывает /api/book/comment/list?bookId=37 для получения вредоносного комментария и сохраняет его в window.localStorage (ключ: book_comment_37).

4.Подтверждение выполнения XSS:

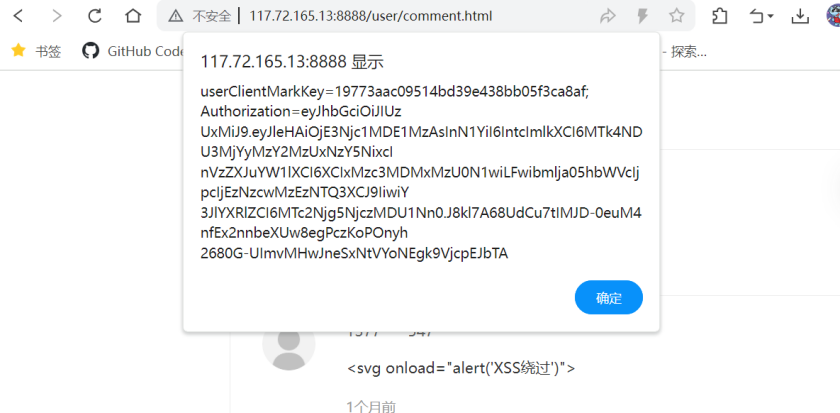
Наблюдайте, как на странице появляется всплывающее окно с отображением сессионной cookie пользователя (подтверждение выполнения вредоносного кода). Нажмите F12, чтобы открыть инструменты разработчика. Переключитесь на панель «Elements», найдите в DOM-структуре (подтверждение, что нагрузка вставлена в тег <li class="dec">). 5 6
Информация о репортере

Имя/Организация:shuang li
Контактная информация: [email protected]
Скачать инструмент