Источник информации
Технический анализ уязвимости и решения
Описание уязвимости
- Тип: инъекция в базу данных
1=1 AND
- Эффект: любое приложение может читать SMS-сообщения. Без разрешений, без взаимодействия с пользователем, незаметно
- Влияние: утечка всех SMS-сообщений и кодов подтверждения на устройстве
- Затрагиваемые устройства: OPPO и его суббренды (OnePlus, realme)
- Диапазон: согласно maoyixuan, уязвимость присутствует в ColorOS 6.0.1, выпущенном в 2017 году. Вероятно, эта уязвимость сопровождала OPPO на протяжении всего времени существования OEM
- Статус исправления: с 4 октября началась поставка обновления системных файлов для ColorOS 15:
15.0.0.860Patch01|1.9MB, с 9 октября для ColorOS 12–14
- Проверка уязвимости: скачать yuu_v3.6.apk (Китай). Если отображается содержимое SMS — уязвимость присутствует. Тестовое приложение не имеет сетевых функций, OPPO помечает его как рискованное по имени пакета. Устанавливайте без интернета, при сомнениях проверьте исходный код. После тестирования немедленно удалите
- Стратегия защиты для обычных пользователей:
- Пока производитель не исправит уязвимость, используйте SIM-карту на другом телефоне
- Немедленно удалите все SMS с устройства, полностью. Чтобы избежать использования SMS для составления профиля пользователя
- Используйте виртуальную машину Android или облачный телефон для установки приложений
- При использовании SMS-проверки старайтесь, чтобы в фоне не работало ни одного приложения
- Самостоятельное решение: метод без root и стабильный метод блокировки с root
Обновление статуса исправления (4 октября)
@C и другие неравнодушные пользователи, перед обновлением обязательно отключите Cross Profile Test App, иначе установка зависнет на 0.0%
Подтверждено начало рассылки исправления с утра 4 октября
- Версия системы: ColorOS 15.0.0, 15.0.1, 15.0.2
- Фактическое содержание: com.android.providers.telephony 15.40.10 (35)
- Путь обновления: Настройки → Система и обновление → Обновление ПО → Автоматические обновления → Обновление системных файлов
- Системный файл:
15.0.0.860Patch01|1.9MB, для разных моделей файл может отличаться, ориентируйтесь на фактическую рассылку
- Эффект исправления:

Принудительное обновление
15.0.0.860Patch01|1.9MB Пакет: Phone_SMSStorage_15.40.10.apk подходит только для ColorOS 15.0.0, 15.0.1, 15.0.2. Подробности пакета
Скачать Phone_SMSStorage.apk, обратите внимание: версия должна соответствовать версии системы
Используйте команду adb: adb install -t D:\xxx.apk
После успешной установки перезагрузите телефон для вступления изменений. Если произошла ошибка, удалите и установите подходящую версию
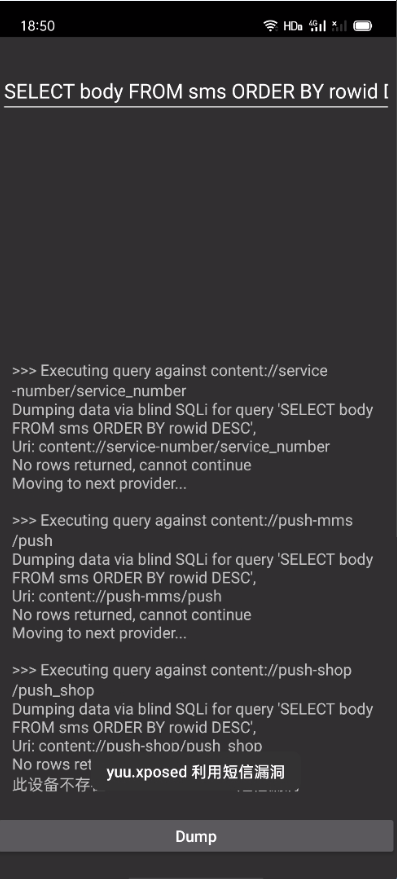
Эффект уязвимости
Можно загрузить скриншоты с замазанными личными данными в Issues
Самостоятельные методы защиты для обычных пользователей
Способ 1: Использование спам-блокировки SMS (универсальный метод)
От v2ex@CoolMarket
Включите спам-блокировку SMS, заблокируйте все номера. Тогда SMS будут попадать в спам-фильтр. При тестировании приложение не сможет прочитать SMS
Путь: SMS → Спам-блокировка → Правила блокировки → Блокировка сообщений → Пользовательские ключевые слова блокировки → Знак + в правом верхнем углу → Введите следующие строки (по одной на строку)
0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万
Проверка: Получите новое SMS (отправьте сообщение на 10086). После получения SMS в разделе спам-блокировки появится заблокированное сообщение. Затем откройте тестовый инструмент и проверьте, отображается ли это сообщение. Если его нет — метод работает.
Этот метод самый простой, рекомендуется для старых моделей
Способ 2: Изменение с помощью Shizuku
Основан на методе v2ex@Dawnnnnnn с доработками. ⚠️ Изменение системных данных может быть рискованным! Работает не на всех моделях
- Скачайте Shizuku и Blocker. (Если установка не удаётся, отключите интернет и установите)
- Следуйте инструкции по запуску Shizuku через беспроводную отладку
- В настройках
Blocker измените Тип контроллера на Shizuku/Sui, предоставьте разрешение Shizuku для Blocker
- В настройках
Blocker включите Показывать системные приложения
- В
Blocker найдите telephony, войдите в приложение Телефон/Хранилище SMS
- Выберите
Поставщики контента, найдите PushMessageProvider, PushShopProvider, ServiceNumberProvider и отключите их
- ⚠️ Внимание: настройки действуют до следующей перезагрузки. После перезагрузки телефона вы не сможете получать SMS (отправлять сможете). Необходимо снова включить три опции из предыдущего шага и перезагрузиться ещё раз для восстановления приёма SMS. После подтверждения возможности приёма и отправки SMS снова отключите три опции — это обеспечит блокировку при нормальном обмене сообщениями до следующей перезагрузки
Пояснение, если не работает
Изменения вступают в силу только если в com.android.providers.telephony в файле AndroidManifest.xml присутствует атрибут android:testOnly="true". Подробнее
Методы блокировки с root
 yuuouu/coloros-cve-2025-10184

