 yunatamos/blackash-cve-2025-66516
CVE-2025-66516

CVSS: 10.0 | Тип эксплойта: XXE-инъекция | Уровень риска: МАКСИМАЛЬНЫЙ
CVE-2025-66516 — это критическая уязвимость внедрения внешних XML-сущностей (XXE) в базовом процессорном движке Apache Tika. Один вредоносный PDF-файл с содержимым XFA может вызвать:
Эта уязвимость затрагивает миллионы конвейеров обработки документов по всему миру.
🚩 Небезопасная обработка внешних XML-сущностей, встроенных внутрь XFA-форм в PDF-файлах.
Когда Apache Tika анализирует эти документы:
Это классическая XXE-уязвимость в масштабе предприятия.
| Модуль | Уязвимые версии |
|---|---|
tika-core | 1.13 → 3.2.1 |
tika-pdf-module | 2.0.0 → 3.2.1 |
tika-parsers (legacy) | 1.13 → 1.28.5 |
✅ Безопасная версия: 3.2.2+
Если злоумышленник загружает вредоносный PDF:
📄 Читать конфиденциальные файлы сервера
(/etc/passwd, конфиги, секреты API)
🌍 Выполнять запросы во внутреннюю сеть (SSRF) (Облачные метаданные, частные сервисы)
🧬 Сцеплять в удаленное выполнение кода (RCE) (В определенных конфигурациях JVM + сервиса)
🔥 Масштабная утечка данных
⚠️ Не требует аутентификации. Не требует взаимодействия с пользователем. Эксплуатируется по сети.
| Старый CVE | Новый CVE |
|---|---|
| Сосредоточен только на PDF-модуле | ✅ Исправляет дефект основного движка |
| Частичное смягчение | ✅ Полное архитектурное исправление |
| Многие системы всё ещё уязвимы | ✅ Вынуждает правильное исправление |
🚨 Обновления только PDF-модуля НЕДОСТАТОЧНО.
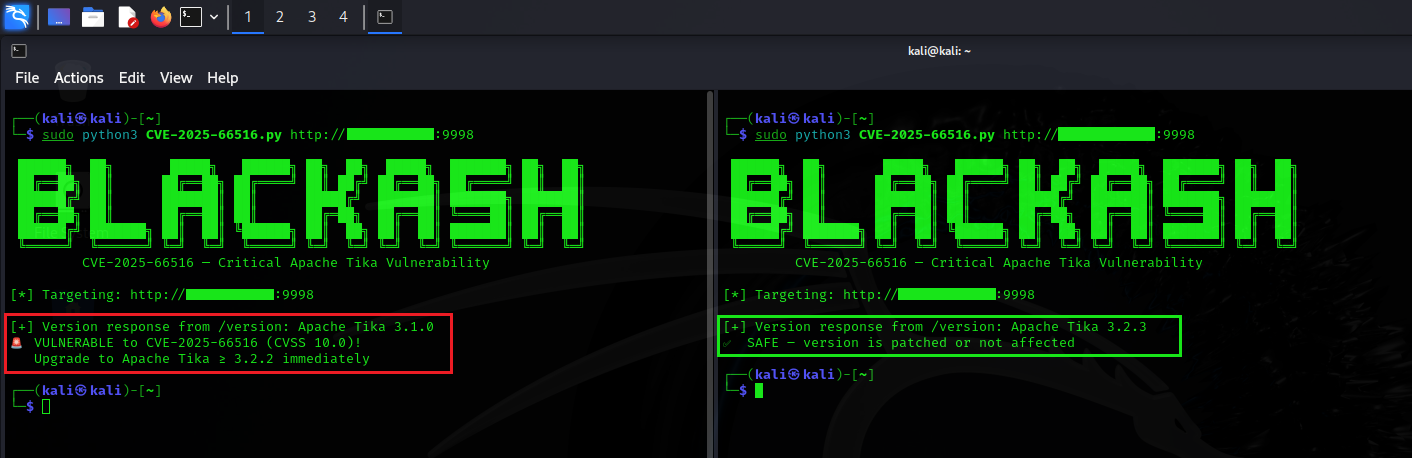
Upgrade ALL Apache Tika components to version 3.2.2+
Если вы используете любую систему, которая автоматически обрабатывает документы, вы в зоне риска:
| Метрика | Значение |
|---|---|
| Вектор атаки | Сеть |
| Требуемые привилегии | Нет |
| Взаимодействие с пользователем | Нет |
| Воздействие | Конфиденциальность ✅ Целостность ✅ Доступность ✅ |
| Оценка CVSS | 10.0 (Критическая) |
# 1. Save as CVE-2025-66516.py
# 2. Make executable
chmod +x CVE-2025-66516.py

# 3. Run against your own Tika instance or authorized target
./CVE-2025-66516.py http://your-tika-server:9998
Это не уязвимость, которую можно "исправить, когда будет удобно". Это уязвимость, которую нужно "бросить всё и исправлять немедленно".
