
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-25194 — Сканирование CVE-2023-25194 | Kitploit
Инструменты/GitHubGitHub/yongye-security/cve-2023-25194
РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubyongye-security/cve-2023-25194

CVE-2023-25194

Сканирование CVE-2023-25194

Репозиторий
2202 лет назадЕщё не проверено
Поделиться

:Данный инструмент предназначен исключительно для целей тестирования безопасности. Не совершайте никаких незаконных действий. Любые последствия неправомерного использования ложатся исключительно на вас.

Инструмент обнаружения CVE-2023-25194 использует JNDI для загрузки содержимого ответа, возвращаемого платформой DNS-логов, с целью определения наличия уязвимостей. Логика определения содержимого ответа основана на успешном использовании полученных при тестировании данных. Некоторые ответы могут установить соединение с целью через платформу DNS-логов, но в итоге игнорируются, поскольку не могут быть использованы.

python3 CVE-2023-25194_Scan.py -h

_______    ________    ___   ____ ___  _____      ___   _____________  __ __
  / ____/ |  / / ____/   |__ \ / __ \__ \|__  /     |__ \ / ____<  / __ \/ // /
 / /    | | / / __/________/ // / / /_/ / /_ <________/ //___ \ / / /_/ / // /_
/ /___  | |/ / /__/_____/ __// /_/ / __/___/ /_____/ __/____/ // /\__, /__  __/
\____/  |___/_____/    /____/\____/____/____/     /____/_____//_//____/  /_/

                                                    PowerBy:YongYe__Security

usage: CVE-2023-25194_Scan.py [-h] (-u URL | -f FILE)

Send POST requests to URLs

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL, Single target detection
  -f FILE, --file FILE  URL File, Batch scan

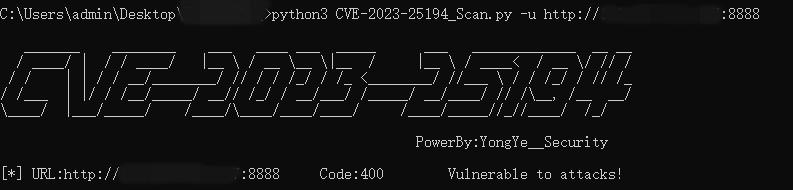
Одиночная цель

python3 CVE-2023-25194_Scan.py -u http://127.0.0.1:8080
image

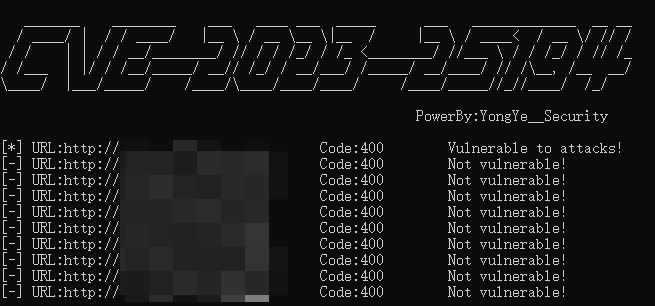
Пакетное сканирование целей

URL-адреса с уязвимостями будут сохранены в файле "result.txt" в текущем каталоге.

python3 CVE-2023-25194_Scan.py -f url.txt
image

При необходимости вы можете изменить фактический адрес платформы DNS-логов в 34-й строке кода. Однако его изменение не повлияет на выполнение программы.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →


