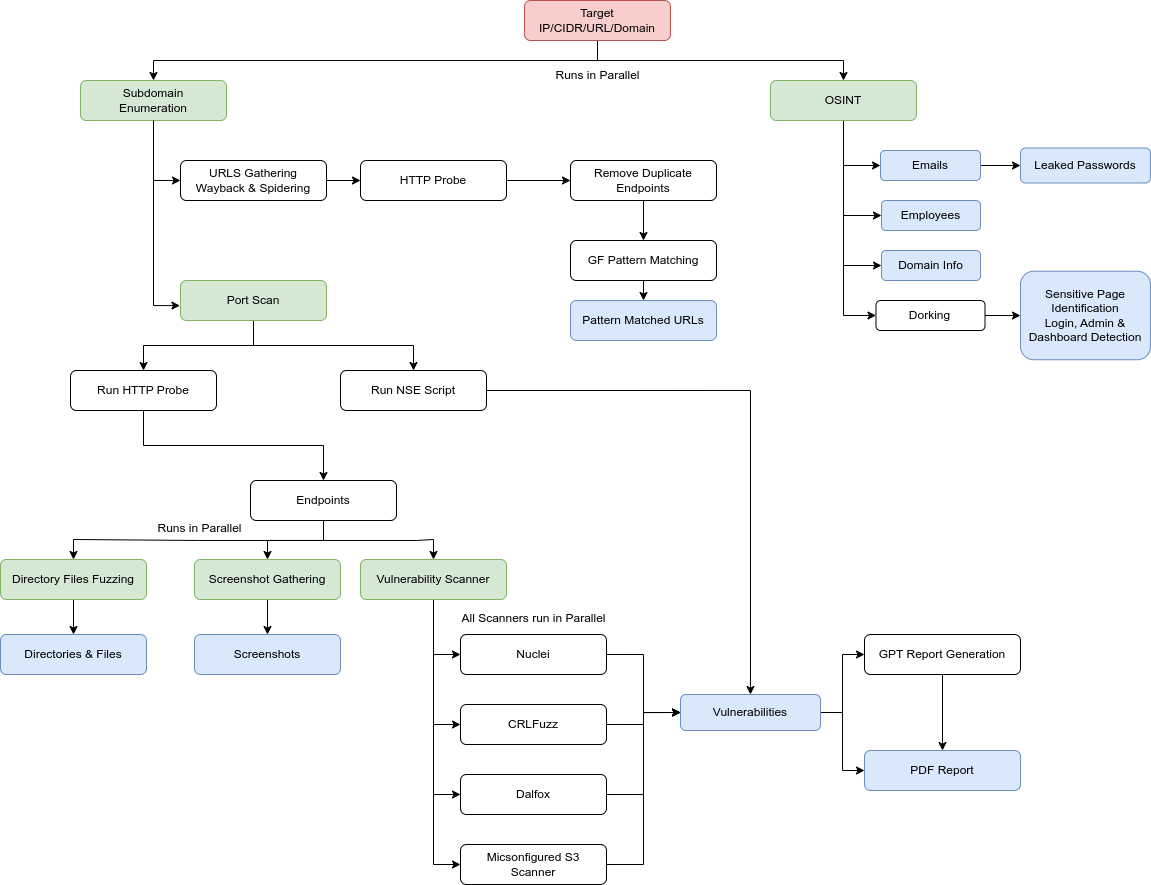
reNgine — это автоматизированная система разведки для веб-приложений, ориентированная на высоконастраиваемый оптимизированный процесс разведки через Engines, корреляцию и организацию данных разведки, непрерывный мониторинг, с поддержкой базы данных и простым, но интуитивно понятным пользовательским интерфейсом. reNgine упрощает для пентестеров сбор разведки с минимальной настройкой, а с помощью корреляции reNgine делает разведку без усилий.
 yogeshojha/rengine


reNgine 2.2.0 включает Bounty Hub, где можно синхронизировать и импортировать программы HackerOne, уведомления в приложении, Chaos как инструмент для перечисления поддоменов, возможность загружать несколько паттернов Nuclei и GF, поддержку регулярных выражений в конфигурации поддоменов вне зоны ответственности, дополнительный шаблон PDF-отчёта и многое другое. Смотрите Что нового в reNgine 2.2.0!
Традиционные инструменты разведки часто не дотягивают по настраиваемости и эффективности. reNgine решает эти недостатки и становится отличной альтернативой существующим коммерческим продуктам.
reNgine был создан для преодоления ограничений традиционных инструментов разведки и предоставления лучшей альтернативы, даже превосходящей некоторые коммерческие предложения. Будь вы охотником за багами, пентестером или корпоративной командой безопасности, reNgine — ваше решение для автоматизации и улучшения сбора информации.
Смотрите трейлер релиза reNgine 2.0-jasper здесь!

Подробная документация доступна на https://rengine.wiki
reNgine — это не обычный набор для разведки; это игра, меняющая правила! Мы ускорили традиционный рабочий процесс с помощью революционных функций, которые обязательно облегчат вашу разведывательную игру. reNgine переосмысливает искусство разведки благодаря легко настраиваемым движкам сканирования, корреляции данных разведки, непрерывному мониторингу, отчётам об уязвимостях на базе GPT, управлению проектами и контролю доступа на основе ролей и т.д.
🦾 reNgine обладает расширенными возможностями разведки, используя ряд инструментов с открытым исходным кодом для обеспечения комплексного опыта веб-разведки. Благодаря интуитивному пользовательскому интерфейсу, он преуспевает в обнаружении поддоменов, определении IP-адресов и открытых портов, сборе конечных точек, фаззинге каталогов и файлов, создании скриншотов и сканировании уязвимостей. Вкратце, он выполняет сквозную разведку. С помощью определения WHOIS и обнаружения WAF он предоставляет глубокие сведения о целевых доменах. Кроме того, reNgine также определяет неправильно настроенные S3-корзины и находит интересные поддомены и URL-адреса на основе определённых ключевых слов, что помогает вам определить следующую цель, делая его незаменимым инструментом для эффективной разведки.
🗃️ Попрощайтесь с хаосом данных разведки! reNgine легко интегрируется с базой данных, обеспечивая непревзойдённую корреляцию и организацию данных. Забудьте о необходимости искать нужное в json, txt или csv файлах. Кроме того, наш собственный язык запросов позволяет фильтровать данные разведки без усилий, используя операторы на естественном языке, например, фильтрация всех живых поддоменов с http_status=200, а также фильтрация всех поддоменов, которые живы и содержат admin в имени: http_status=200&name=admin.
