
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
hm-surf — macOS CVE-2024-44133 анализатор популярных браузеров | Kitploit

Инструменты/GitHubGitHub/yo-yo-yo-jbo/hm-surf
Анализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьКонфиденциальность
GitHubyo-yo-yo-jbo/hm-surf

hm-surf

macOS CVE-2024-44133 анализатор популярных браузеров

Репозиторий
102532 лет назадЕщё не проверено
Поделиться

Оценщик HM-Surf

Оценивает подверженность обычных браузеров macOS уязвимости CVE-2024-44133.
Также содержит HTML, который делает скриншот и скачивает его вместе с извлечением местоположения. Скриншот
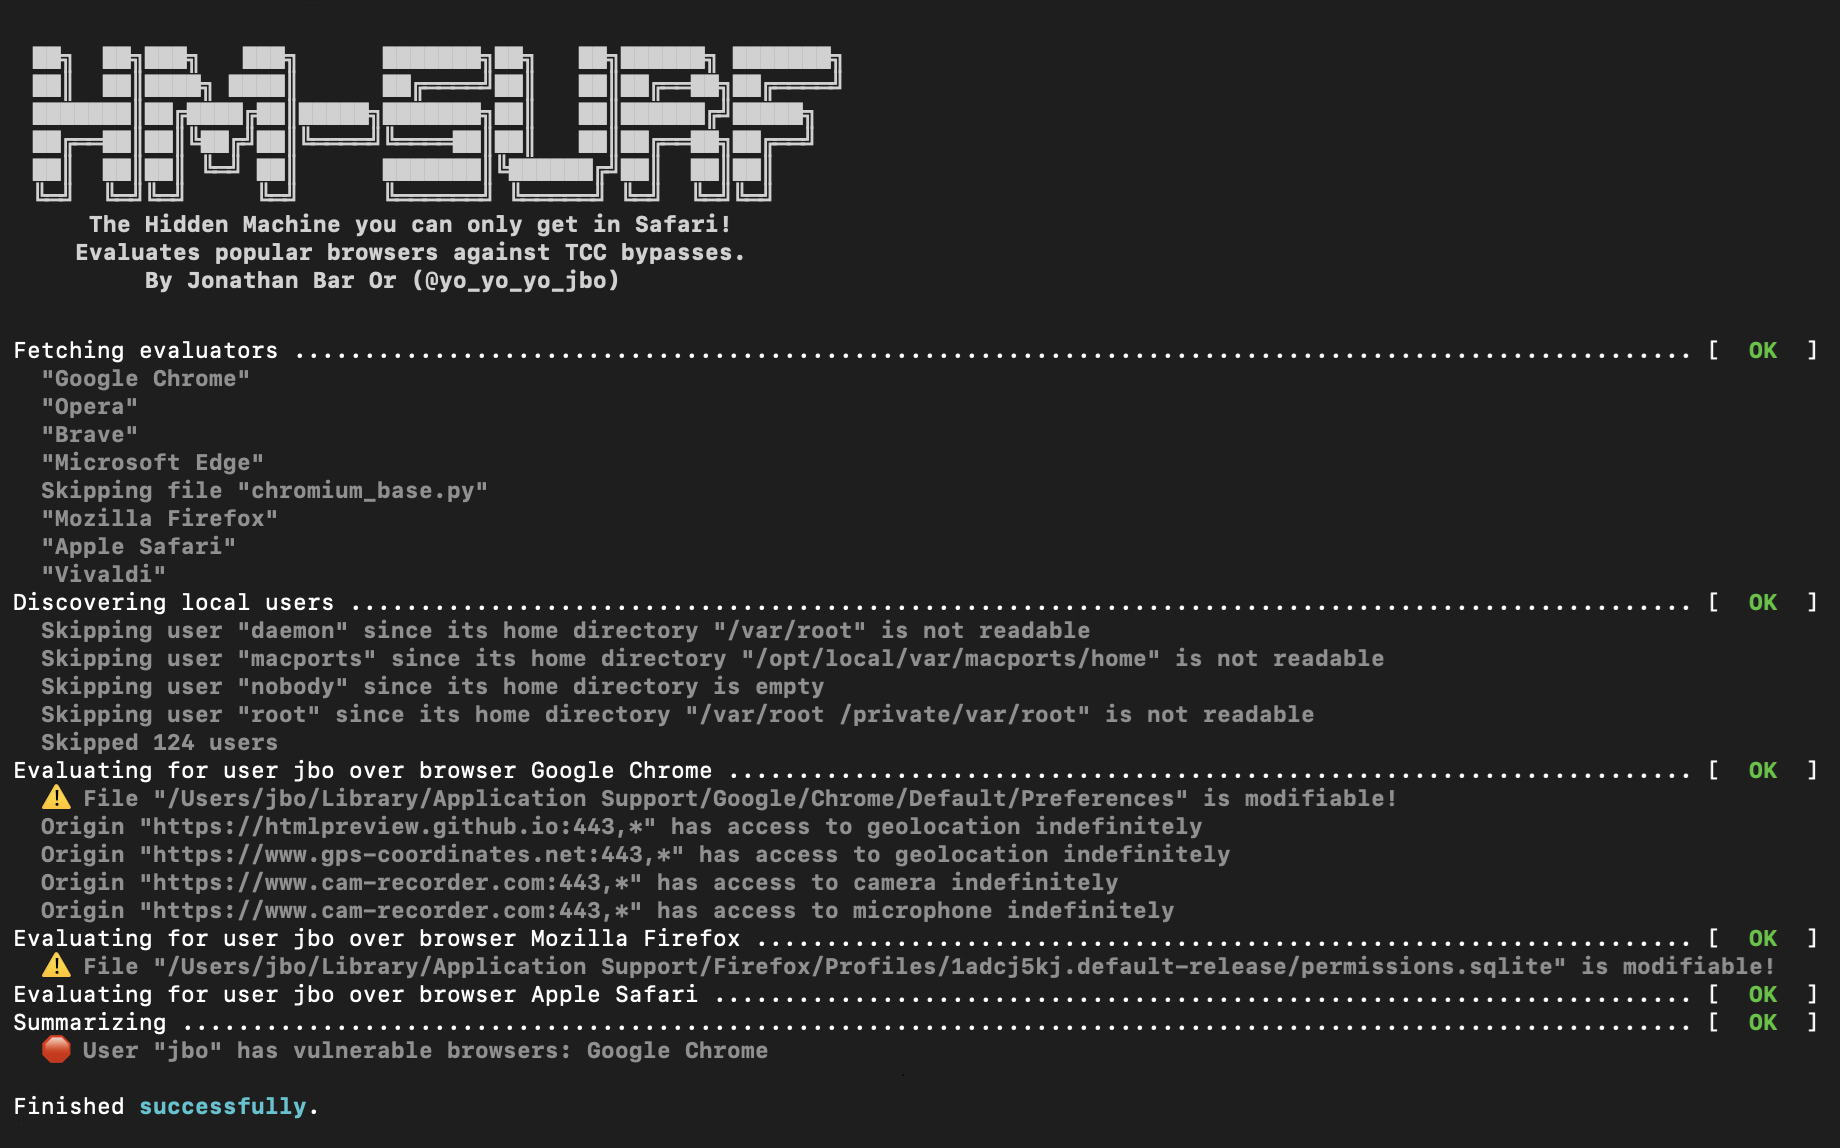
Использование - оценщик

Чтобы запустить оценщик, который оценивает CVE-2024-44133 на всех обычных браузерах macOS, выполните:

python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py

После выполнения инструмент оценивает возможности обхода TCC всех обычных браузеров macOS.

Использование - HTML

Файл hm-surf.html является примером HTML-страницы, демонстрирующей CVE-2024-44133.
Всё, что он делает - это получает доступ к камере и местоположению, отображает местоположение (намеренно с низкой точностью) и скачивает скриншот с камеры (но может с таким же успехом сохранить его на сервере).
Этот файл сам по себе не является эксплойтом и требует включенного доступа к камере, микрофону и местоположению для браузера, например, если локальный злоумышленник изменит настройки браузера.
Эта возможность может быть оценена с помощью оценщика.
Чтобы легко просмотреть HTML-страницу, можно использовать любой инструмент, например htmlpreview.

Программирование

Создание оценщика довольно просто - вы наследуетесь от BrowserEvaluatorBase и реализуете два метода:

  • get_browser_name - возвращает читаемое имя браузера.
  • evaluate - получает username и его home_dir и оценивает подверженность. Возврат None означает, что браузер не подвержен, а возврат экземпляра BrowserResults указывает на подверженность.

Обратите внимание, что также существует базовый класс ChromiumEvaluatorBase для браузеров на основе Chromium, что означает, что вам нужно реализовать обычный get_browser_name, а также метод get_preference_filepath, который возвращает путь к файлу настроек для заданного домашнего каталога. Вам не нужно реализовывать evaluate для браузеров на основе Chromium, он реализован в базовом классе.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




