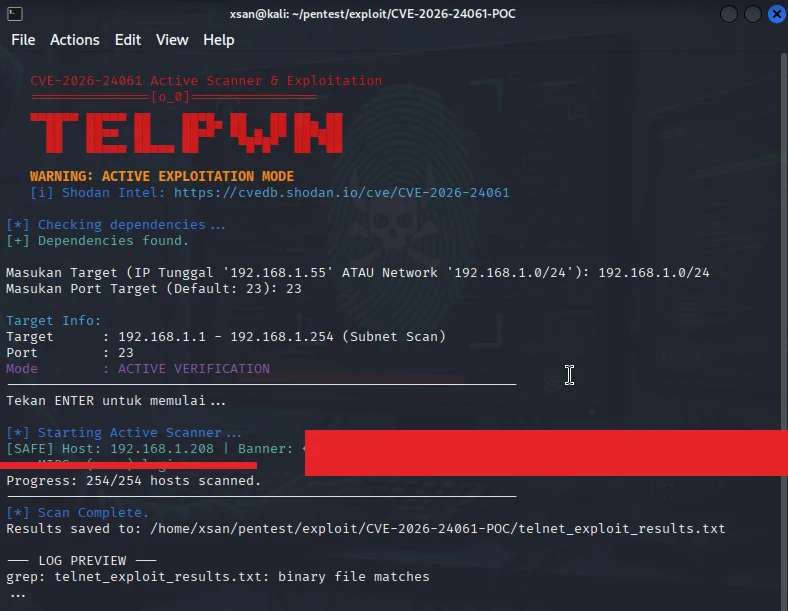
 xsanflip/cve-2026-24061-scanner
Bash-сканер для CVE-2026-24061, который выполняет разведку подсети, сбор баннеров и активные проверки эксплуатации против GNU Inetutils telnetd для подтверждения уязвимостей обхода аутентификации.

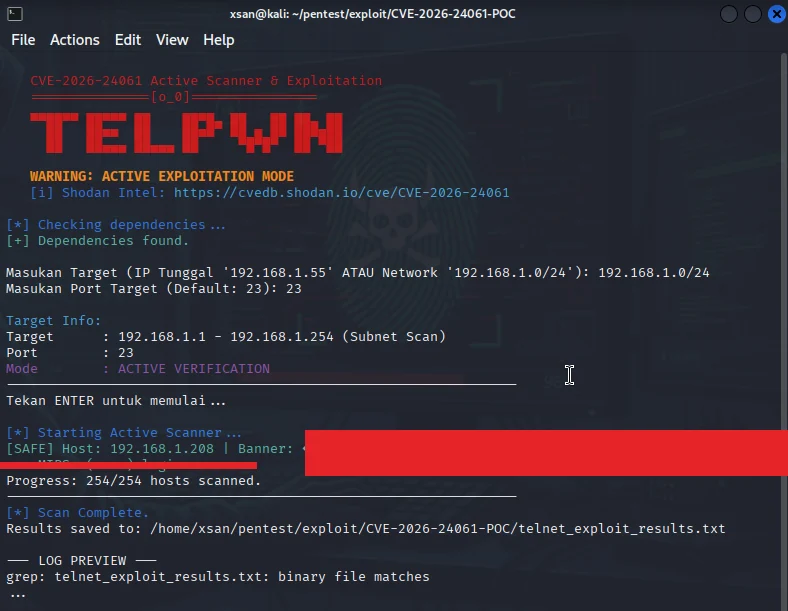
CVE-2026-24061 Scanner — это инструмент на основе Bash Script для обнаружения (reconnaissance) и активной проверки эксплуатации (active exploitation check) уязвимости Authentication Bypass в службе telnetd из пакета GNU Inetutils.
Эта уязвимость позволяет злоумышленнику выполнить Argument Injection через переменную окружения USER для принудительного входа как root без пароля.
⚠️ ПРЕДУПРЕЖДЕНИЕ: Этот инструмент предназначен для образовательных целей, внутреннего аудита безопасности и официального Red Teaming. Использование без разрешения на системах, которые вам не принадлежат, является незаконным.
Сканирование подсети: Сканирует всю подсеть (/24) параллельно для экономии времени.
Захват баннера: Обнаруживает службу Telnet и фильтрует цели по баннеру (ищет индикаторы "GNU" или "inetutils").
Режим активной проверки: Автоматически пытается внедрить payload USER="-f root" для проверки, действительно ли система уязвима (а не просто сопоставление версий).
Полное логирование: Записывает все результаты сканирования (Безопасно, Уязвимо или Открытый порт) в файл журнала telnet_exploit_results.txt.
Умная санитизация: Автоматически обрабатывает формат ввода IP/CIDR.
Shodan Intel: Включает перекрёстные ссылки на базу данных Shodan CVE.
Скрипту требуются стандартные сетевые инструменты Linux. Убедитесь, что в вашей системе есть:
bash (стандартная оболочка)
nc (Netcat — рекомендуется вариант OpenBSD)
telnet (Telnet-клиент — обязательно для режима эксплуатации)
Для установки в Debian/Ubuntu/Kali Linux:
sudo apt update
sudo apt install netcat-openbsd telnet
Клонируйте репозиторий (или скачайте скрипт):
git clone [https://github.com/username-anda/CVE-2026-24061-Scanner.git](https://github.com/username-anda/CVE-2026-24061-Scanner.git)
cd CVE-2026-24061-Scanner
Выдайте права на выполнение:
chmod +x telnet_scanner.sh
Запустите скрипт:
./telnet_scanner.sh
Следуйте инструкциям на экране:
Введите целевую подсеть (например: 192.168.1.1 или 10.10.10.0/24).
Введите порт (по умолчанию: 23).
Скрипт выводит цветной результат в терминал и файл журнала:
[PWNED] (КРАСНЫЙ): Цель УЯЗВИМА. Скрипт успешно получил root-доступ без пароля. НЕМЕДЛЕННО УСТАНОВИТЕ ПАТЧ!
[VULN-LIKELY] (ПУРПУРНЫЙ): Баннер указывает на GNU Inetutils, но автоматическая эксплуатация не удалась (возможно, из-за межсетевого экрана, особой конфигурации или частичного патча). Требуется ручное исследование.
[SAFE] (ЗЕЛЁНЫЙ): Порт открыт, но баннер указывает на другое ПО (Cisco, Microsoft, BusyBox), которое не затронуто этой CVE.
[OPEN] (ЗЕЛЁНЫЙ): Порт открыт без явного баннера.
Результаты сканирования сохраняются в telnet_exploit_results.txt:
Scan Report - Started at Mon Jan 26 14:00:00 WIB 2026
-----------------------------------------------------
[SAFE] Host: 192.168.1.1 | Banner: Cisco IOS Software (Not GNU)
[PWNED] Host: 192.168.1.50 | AUTH BYPASSED | Root Shell Confirmed!
[OPEN] Host: 192.168.1.102 | Port Open but No Banner
Если вы обнаружили уязвимый хост:
Отключите Telnet: Полностью замените использование Telnet на SSH. Telnet передаёт данные (включая пароли) в открытом виде (cleartext).
Обновите пакет: Обновите inetutils-telnetd до последней версии, уже пропатченной мейнтейнером вашего дистрибутива.
Межсетевой экран: Ограничьте доступ к порту 23 только доверенными IP-адресами управления или полностью заблокируйте его из публичного интернета.
Автор не несёт ответственности за неправомерное использование этого инструмента. Скрипт предоставляется «как есть» (as is) без каких-либо гарантий. Пользователь несёт полную ответственность за все действия, совершённые с использованием этого инструмента. Соблюдайте законы и правила кибербезопасности, действующие в вашей стране.
Автор: ittampan
Ссылки: CVE-2026-24061 Details | Shodan Dorks
