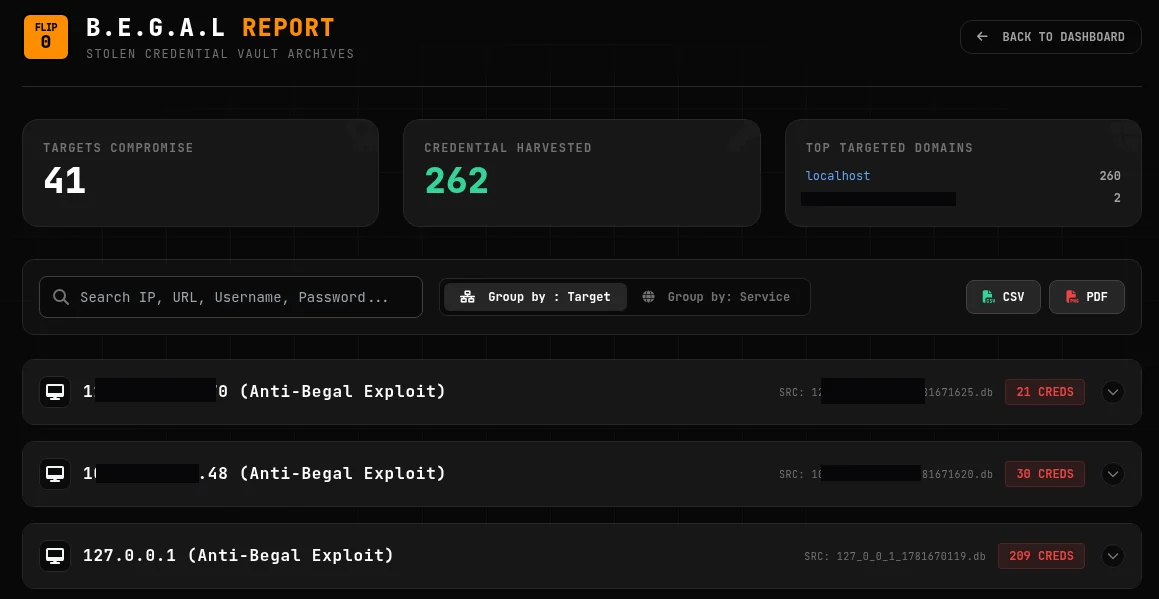
 xsanflip/anti-begal.py
Python-скрипт, эксплуатирующий уязвимость истощения ресурсов в эндпоинте сборщика C2 B.E.G.A.L, заваливая его поддельными XOR/Base64-полезными нагрузками, чтобы нарушить работу вредоносных серверов управления и контроля.

Anti-Begal (anti-begal.py) — это скрипт активной защиты и тактического нарушения работы, специально разработанный для обнаружения и нейтрализации несанкционированных экземпляров фреймворка командования и управления (C2) B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting).
Этот скрипт действует как «вакцина» для фреймворка B.E.G.A.L. Он эксплуатирует намеренно оставленную в исходном коде B.E.G.A.L архитектурную уязвимость (исчерпание ресурсов через неаутентифицированную конечную точку), позволяя Blue Teams и исследователям безопасности демонтировать нелегальные C2-серверы, развёрнутые злоумышленниками.
Этот инструмент выпущен строго в образовательных целях, для исследований в области активной защиты и санкционированных операций по ликвидации.
Авторизация обязательна: У вас должно быть явное законное разрешение на воздействие на инфраструктуру, против которой направлен этот скрипт (например, вы системный администратор, защищающий свою сеть, или участвуете в санкционированной правоохранительной операции по ликвидации).
Никакого вредоносного использования: Использование этого инструмента для проведения атак типа «отказ в обслуживании» (DoS) против публичной сетевой инфраструктуры или сторонних серверов без согласия является незаконным и строго запрещено.
Отсутствие ответственности: Разработчик (xsanlahci) не несёт никакой ответственности и не отвечает за любое неправомерное использование, ущерб или правовые последствия, вызванные использованием этой программы.
Используя это программное обеспечение, вы соглашаетесь с этими условиями.
Фреймворк B.E.G.A.L C2 полагается на неаутентифицированную конечную точку сбора данных (/api/v1/collector) для приёма обфусцированных (XOR + Base64) данных полезной нагрузки от своих бот-агентов.
Поскольку C2-сервер динамически выделяет память (ACTIVE_SESSIONS и CREDENTIAL_VAULT) и создаёт новый файл базы данных SQLite для каждого уникального UUID бота, который он получает, он крайне подвержен исчерпанию ресурсов.
anti-begal.py автоматизирует эксплуатацию этого недостатка проектирования:
Генерация полезной нагрузки: Он воспроизводит XOR-шифр и кодирование Base64 из B.E.G.A.L.
Подмена UUID: Он генерирует тысячи поддельных UUID ботов.
Внедрение мусорных данных: Он внедряет огромные объёмы мусорных данных в полезную нагрузку, чтобы усилить воздействие на хранилище.
Многопоточность: Он наводняет целевую конечную точку /api/v1/collector этими поддельными зашифрованными запросами с использованием параллельных потоков.
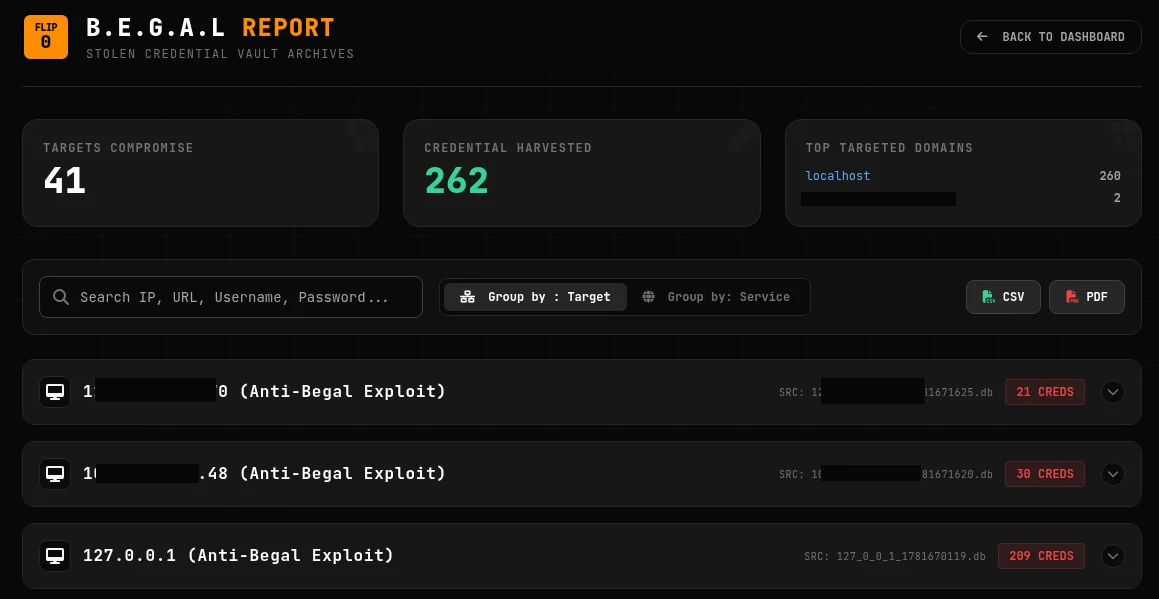
Исчерпание памяти (OOM): Выделение памяти Python-сервером Flask резко возрастёт, что приведёт к серьёзным задержкам или полному краху интерфейса C2.
Голодание хранилища/инодов: Жёсткий диск целевого сервера будет заполнен тысячами поддельных файлов SQLite .db, что не позволит злоумышленнику сохранить реально похищенные учётные данные.
Отравление данных: Хранилище учётных данных злоумышленника станет бесполезным, будучи погребённым под тысячами поддельных записей ботов.
Python 3.x
Библиотека requests (pip install requests)
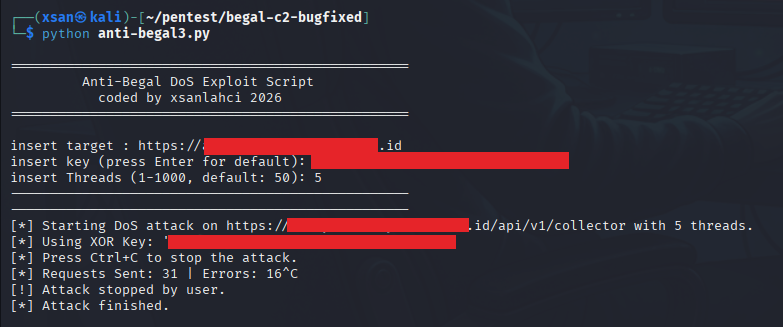
Вы можете запустить скрипт в интерактивном режиме. Он запросит у вас необходимые параметры.
python3 anti-begal.py
insert target : Базовый URL вредоносного C2-сервера B.E.G.A.L (например, http://192.168.1.100:31337 или https://rogue-c2.example.com). Скрипт автоматически добавит путь /api/v1/collector.
insert key (press Enter for default): Ключ XOR, используемый целевым C2. Если вы его не знаете, нажатие Enter приведёт к использованию ключа B.E.G.A.L по умолчанию. (Примечание: даже при неверном ключе атака всё равно может расходовать ресурсы сервера на обработку некорректной полезной нагрузки).
insert Threads (1-1000, default: 50): Количество параллельных потоков атаки. Большие значения увеличивают интенсивность флуда, но потребляют больше CPU/RAM на вашей атакующей машине. 50–200 обычно достаточно для нарушения работы стандартного развёртывания Flask.
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
Если вы запускаете B.E.G.A.L в образовательных целях в лаборатории и хотите закрыть этот «Kill-Switch»:
Внедрите ограничение частоты запросов: добавьте Flask-Limiter, чтобы ограничить количество запросов с одного IP к эндпоинту /api/v1/collector.
Аутентификация/предварительно разделяемый ключ: требуйте предварительно разделяемый криптографический токен в заголовке запроса перед обработкой полезной нагрузки или выделением памяти.
Ограничения размера полезной нагрузки: строго применяйте максимальную длину содержимого для входящих запросов.
Создано xsanlahci — 2026
