
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/xorrior/remoterecon
Генерация полезной нагрузкиПост-эксплуатацияТестирование на ПроникновениеRed TeamingИнструмент Удаленного Доступа
GitHubxorrior/remoterecon

RemoteRecon

Удаленная разведка и сбор данных

Репозиторий
46196358 лет назадПроверено Kitploit
Поделиться

RemoteRecon

Удаленная разведка и сбор данных

RemoteRecon предоставляет возможность выполнять действия после эксплуатации на удаленном хосте, не раскрывая свой полный набор инструментов/агент. Часто операторам необходимо скомпрометировать хост только для того, чтобы записывать нажатия клавиш или делать снимки экрана (или выполнять другие мелкие задачи) на интересующем человеке/хосте. Зачем вам передавать на цель beacon, empire, innuendo, meterpreter или собственную RAT? Это увеличивает ваш след в целевой среде, раскрывает функциональность вашего агента и, скорее всего, вашу C2-инфраструктуру. Альтернативой может быть развертывание вторичного агента на интересующих целях и сбор разведданных. Затем эти данные можно сохранять для извлечения по вашему усмотрению. Если эти скомпрометированные конечные точки будут обнаружены командами IR, вы потеряете эти конечные точки и собранную информацию, но не более того. Ниже представлено визуальное отображение того, как, по моему мнению, злоумышленник мог бы это использовать.
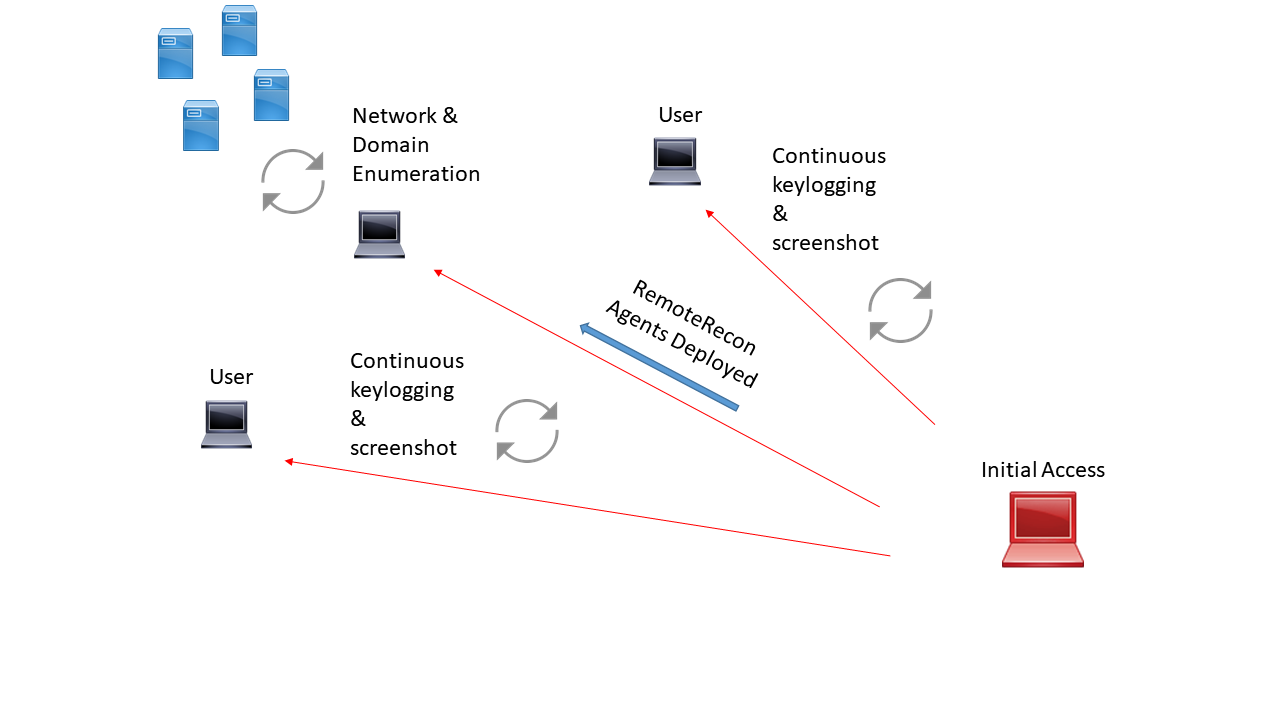
Удаленная разведка

RemoteRecon использует реестр для хранения данных, а WMI — как внутренний C2-канал. Все команды выполняются асинхронно, в режиме отправки и получения. То есть вы отправляете команды через PowerShell-контроллер, а затем извлекаете результаты этой команды через реестр. Все результаты отображаются в локальной консоли.

Текущие возможности

PowerShell

Screenshot

Token Impersonation

Inject ReflectiveDll (должен экспортировать функцию ReflectiveLoader от Stephen Fewer)

Inject Shellcode

Keylog

Улучшения, дополнения, Todo:

Динамически загружать и выполнять .NET сборки

Поддержка нерефлективных DLL для внедрения

Зависимости сборки

Скрипт RemoteRecon.ps1 уже содержит полностью вооруженный JS-полезный нагрузка для агента. Эта нагрузка будет обновляться только по мере изменения кодовой базы.

Если вы хотите вносить изменения в кодовую базу самостоятельно, потребуется несколько зависимостей.

  1. Visual Studio 2015+
  2. Windows 7 и .NET SDK
  3. Windows 8.1 SDK
  4. mscorlib.tlh (этот файл включен в проект, но в некоторых случаях Intellisense не может его найти [пожимание плечами])
  5. .NET 3.5 и 4
  6. Проект James Forshaw DotNetToJScript
  7. Nuget-пакет Fody/Costura. Упаковка и встраивание любых дополнительных зависимостей в .NET.

Благодарности

Спасибо этим людям за их вклад кодом или знаниями :)

ambray

tifkin

mattifestation

subtee

harmj0y

Краткое руководство по настройке можно найти в wiki

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






