 xaitax/sploitscan
Собирает детали CVE, базы эксплойтов и оценки EPSS с AI-оценкой рисков, а также импорт из сканеров уязвимостей для приоритетного исправления.


SploitScan — это мощный и удобный инструмент, предназначенный для упрощения процесса поиска эксплойтов для известных уязвимостей и оценки вероятности их эксплуатации. Он предоставляет специалистам по кибербезопасности возможность быстро находить и применять известные и тестовые эксплойты. Особенно ценен для профессионалов, стремящихся усилить меры защиты или разработать надежные стратегии обнаружения новых угроз.
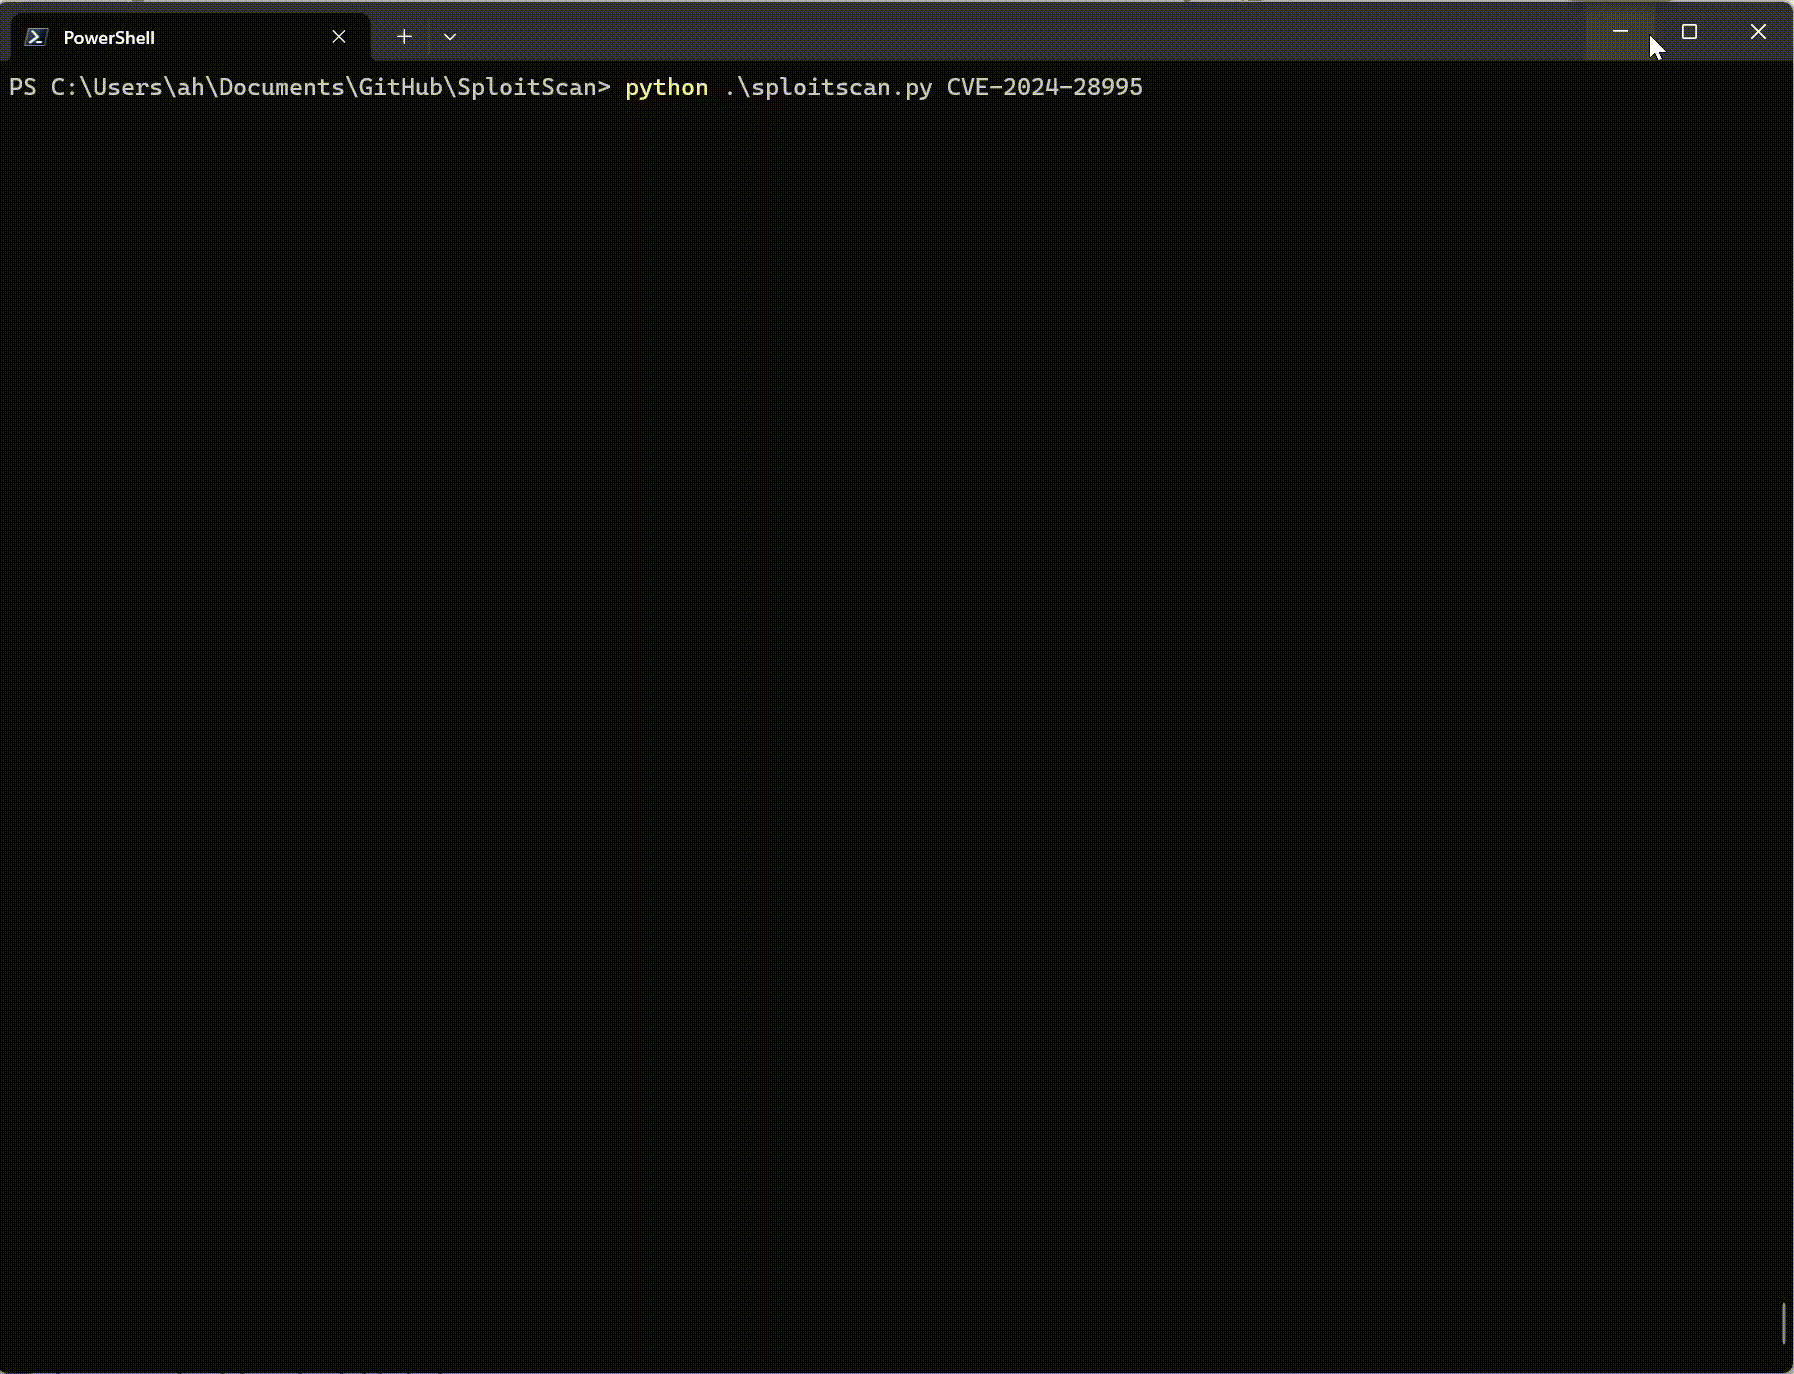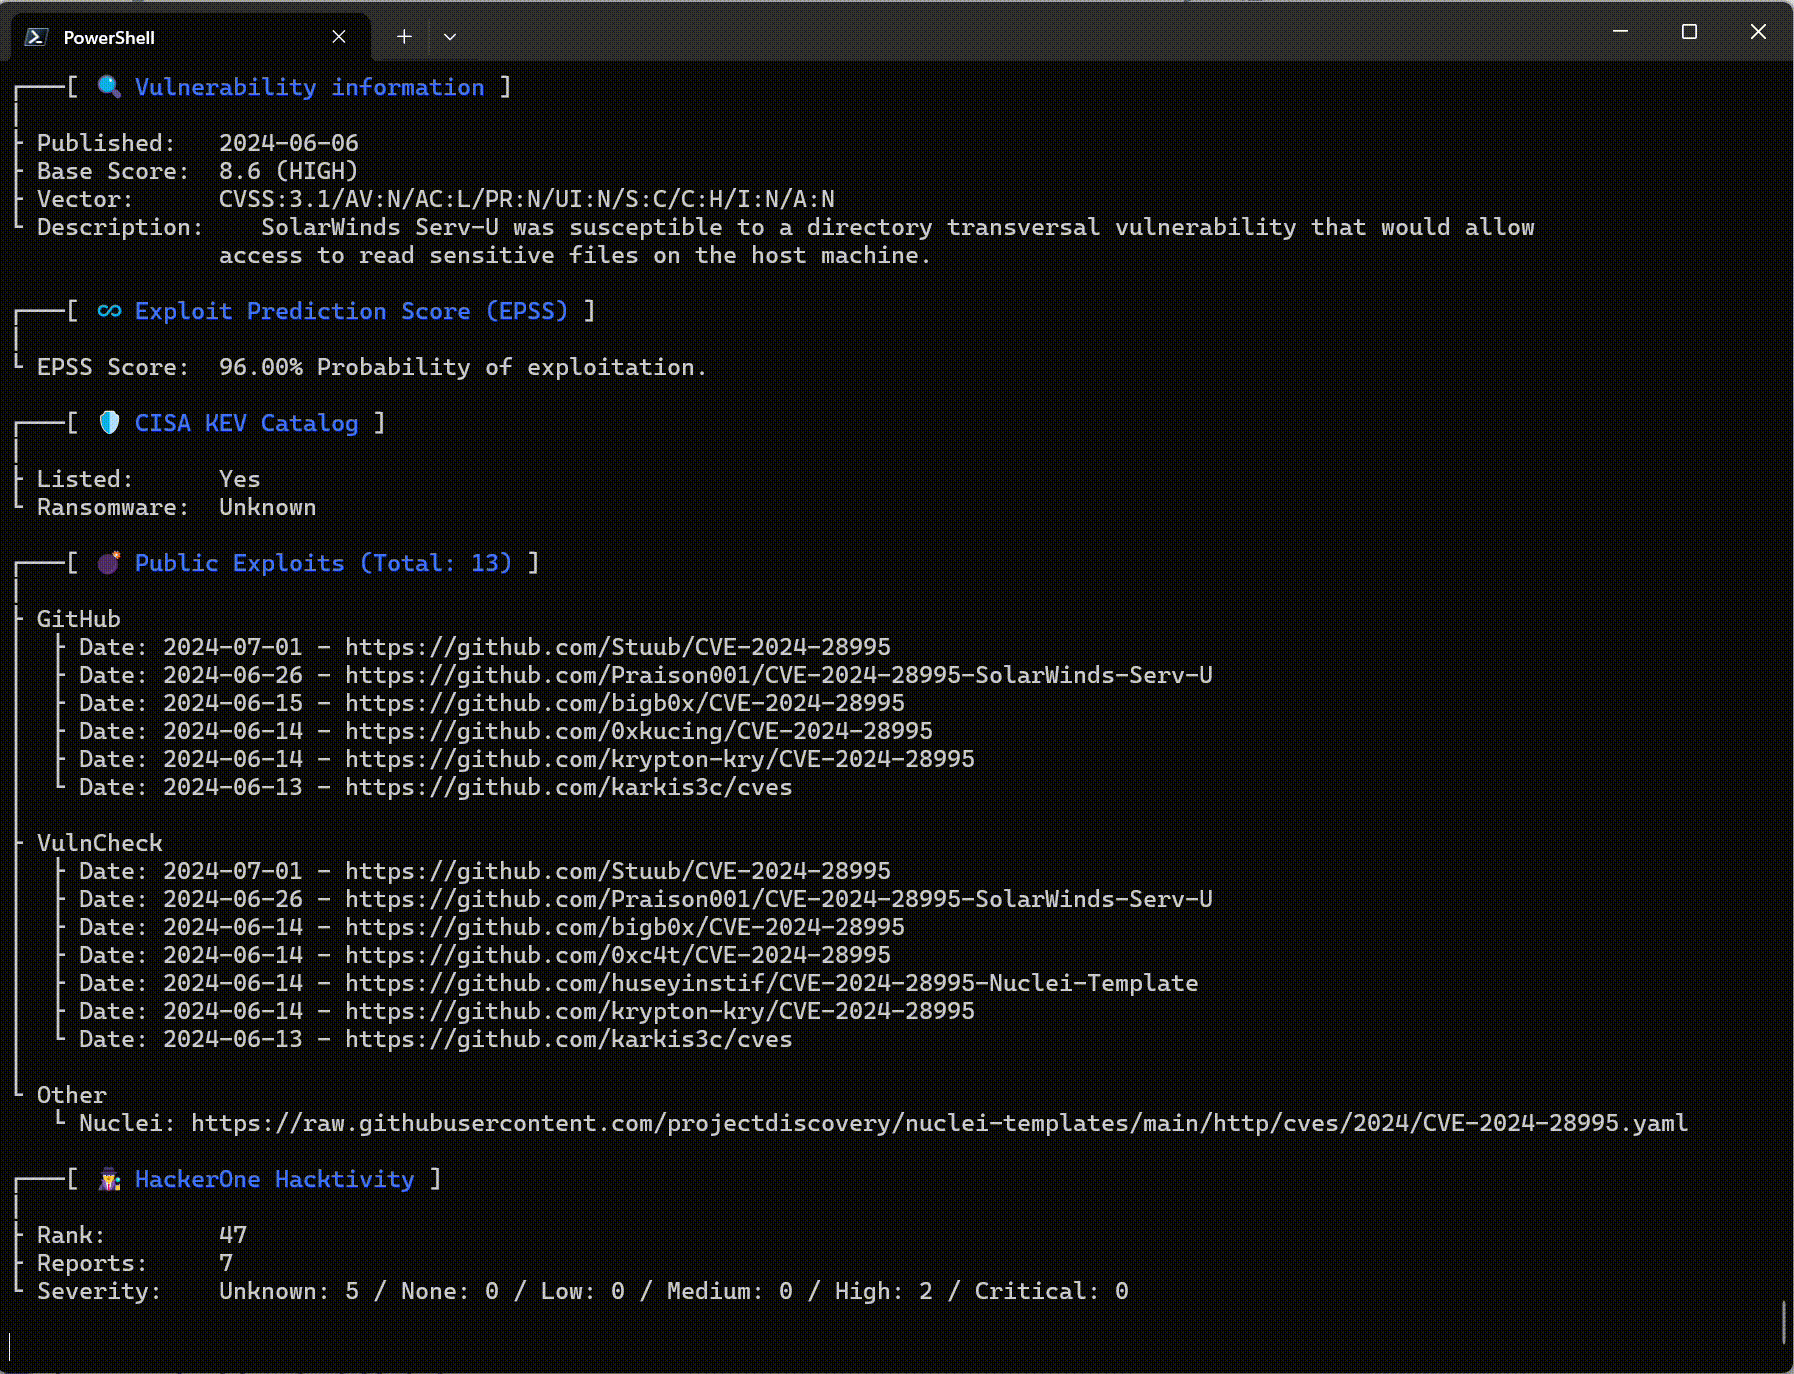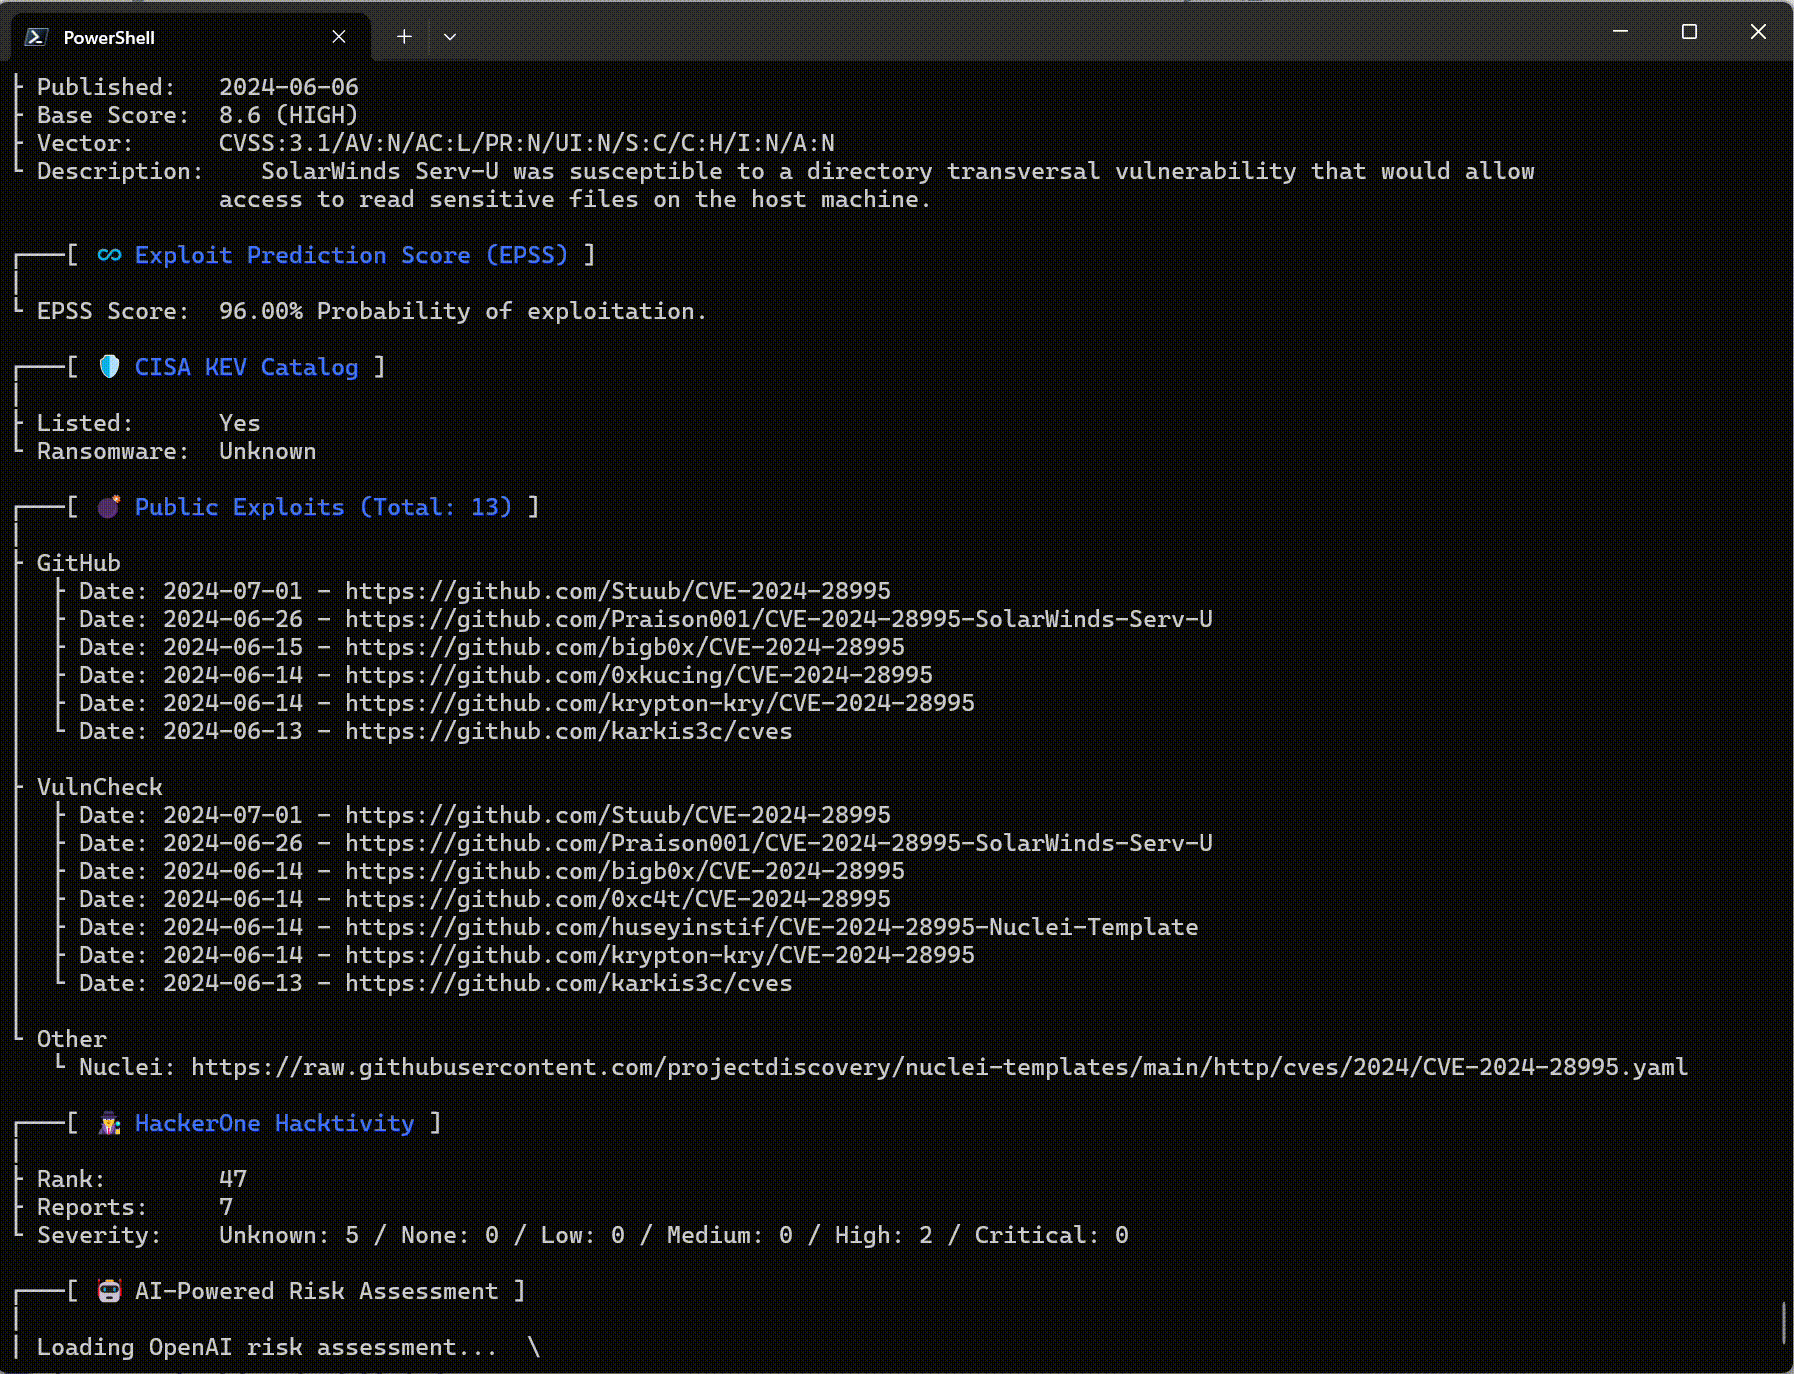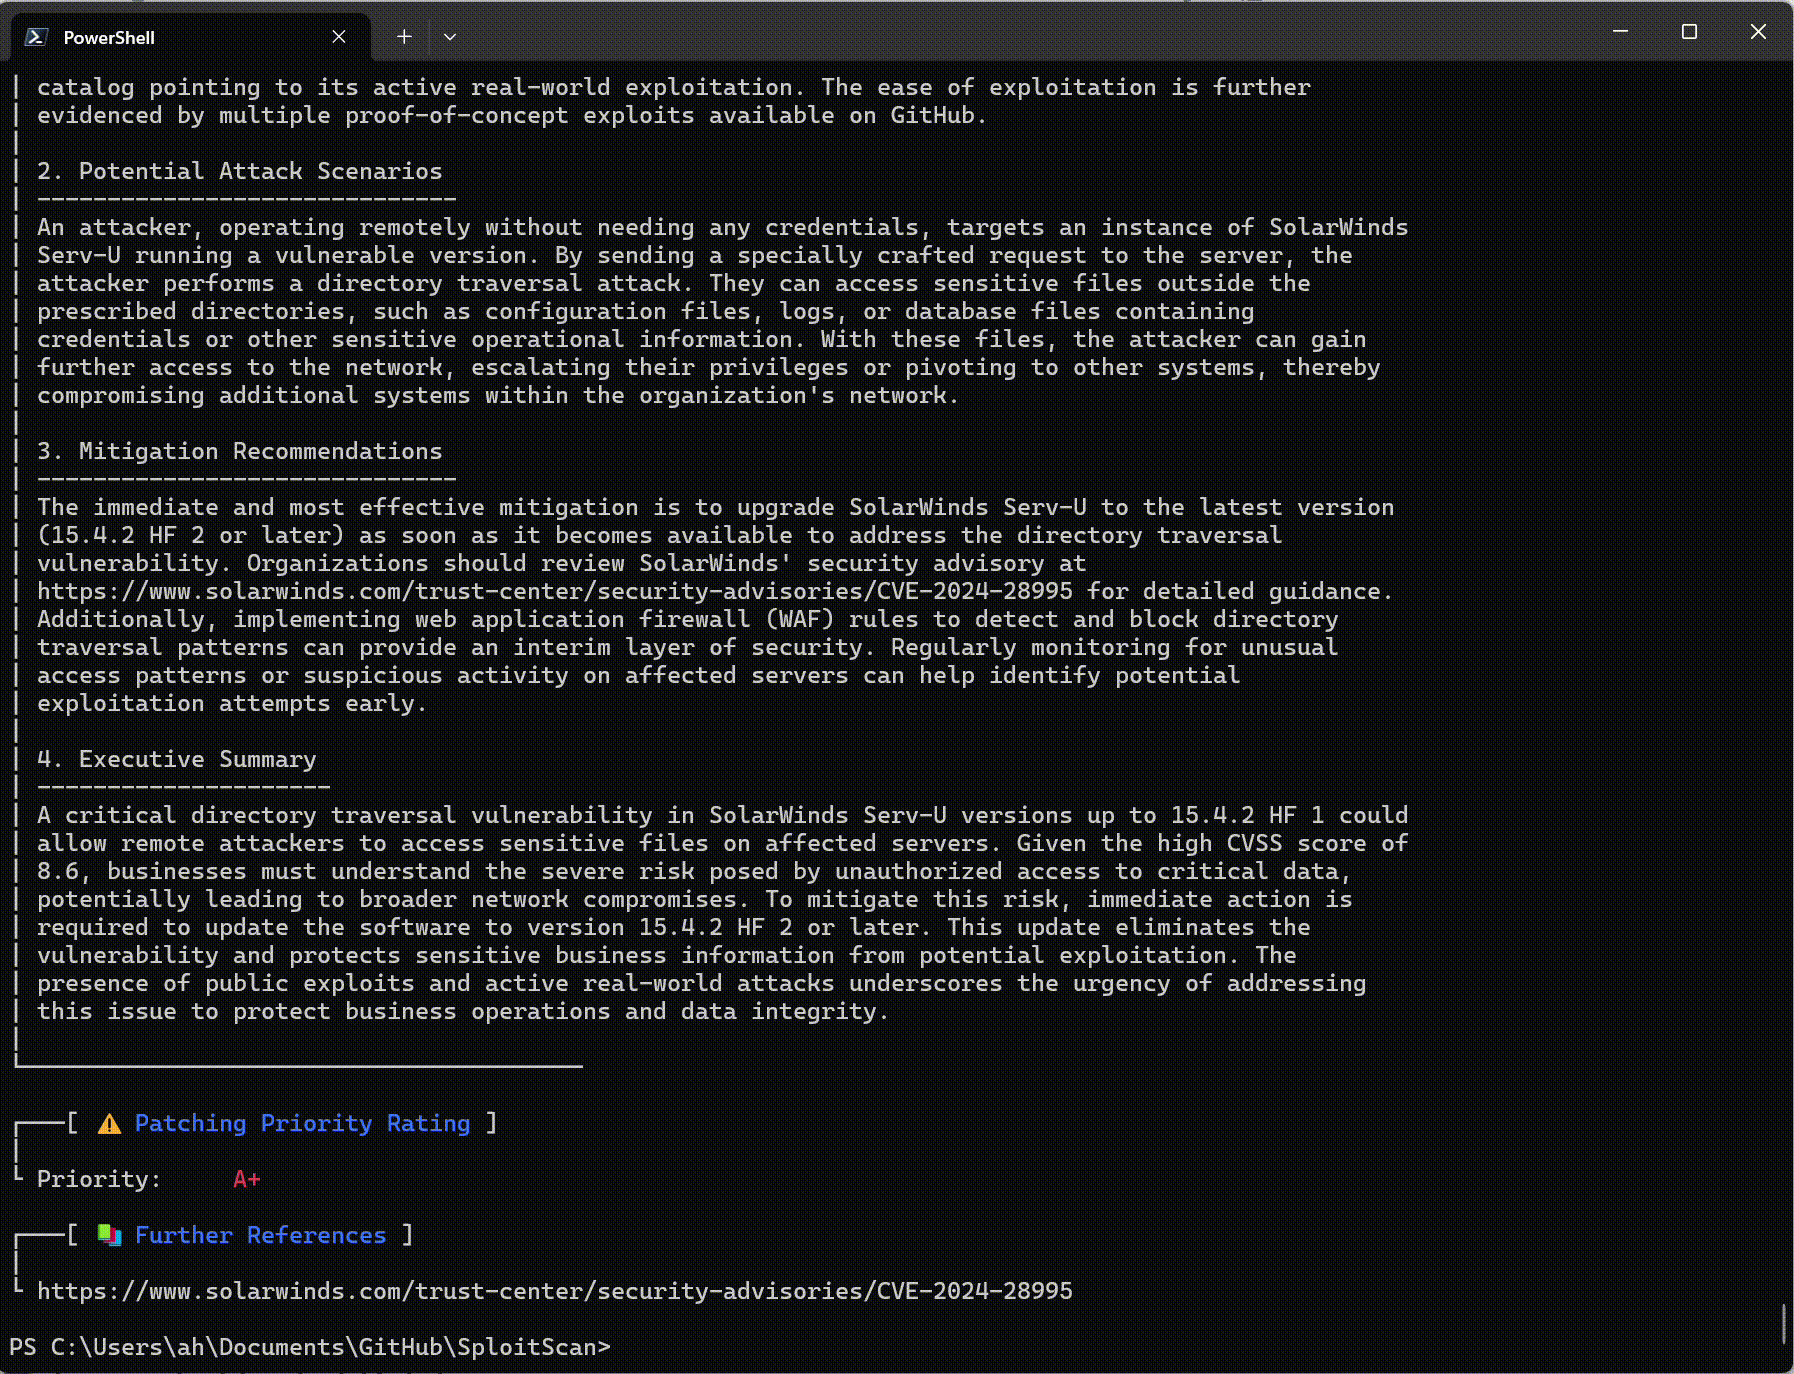
Получение информации о CVE
Получение подробной информации об уязвимостях.
Интеграция с EPSS
Проверка вероятности эксплуатации с помощью данных системы прогнозирования эксплуатации (Exploit Prediction Scoring System).
Агрегация публичных эксплойтов
Сбор общедоступных данных об эксплойтах, чтобы помочь понять контекст каждой уязвимости.
Интеграция с CISA KEV
Быстрая проверка, включена ли уязвимость в каталог известных эксплуатируемых уязвимостей CISA.
Оценка рисков на основе ИИ
Получение оценок рисков с использованием нескольких провайдеров ИИ (OpenAI ChatGPT, Google Gemini, Grok AI или DeepSeek), которые объясняют потенциальные риски и предлагают идеи по смягчению последствий.
Отчеты HackerOne
Узнайте, была ли уязвимость задействована в отчетах программы bug bounty HackerOne, включая базовый рейтинг и сведения о критичности.
Система приоритетов исправлений
Получение простого рейтинга приоритетов исправлений на основе CVSS, EPSS и доступной информации об эксплойтах.
Поддержка нескольких CVE и варианты экспорта
Работа с несколькими CVE одновременно и экспорт результатов в форматы HTML, JSON или CSV.
Импорт из сканеров уязвимостей
Импорт результатов сканирования из популярных сканеров уязвимостей (Nessus, Nexpose, OpenVAS, Docker) для прямого поиска известных эксплойтов. Теперь поддерживается импорт на основе каталогов с помощью --input-dir для пакетной обработки нескольких отчетов.
Детальный выбор методов
Выбор конкретных методов получения данных (например, CISA, EPSS, HackerOne, ИИ и т. д.), чтобы получать только необходимую информацию.
Локальное обновление и клонирование базы CVE
Поддержка локальной копии репозитория CVE List V5. Это позволяет обновлять полные данные CVE на вашем компьютере для офлайн-использования и поиска.
Поиск CVE по ключевым словам в различных источниках
Поиск CVE по ключевым словам (например, «Apple») как в локальной базе данных, так и в удаленных источниках, таких как CISA и шаблоны Nuclei.
Быстрый режим для сокращенного вывода
Использование быстрого режима для отображения только базовой информации о CVE, пропуская дополнительные проверки для более быстрых результатов.
Удобный интерфейс
Четкий и понятный интерфейс, представляющий всю информацию в удобном для чтения формате.
git clone https://github.com/xaitax/SploitScan.git cd sploitscan pip install -r requirements.txt
### pip```shell
pip install --user sploitscan
apt install sploitscan
### Получение API-ключей

- **VulnCheck**: Зарегистрируйте бесплатную учетную запись на [VulnCheck](https://vulncheck.com/), чтобы получить API-ключ.
- **OpenAI**: Создайте учетную запись и получите API-ключ на [OpenAI](https://platform.openai.com/signup/).
- **Google Gemini**: Создайте учетную запись и получите API-ключ на [Google AI Studio](https://aistudio.google.com/app/apikey).
- **xAI Grok**: Создайте учетную запись и получите API-ключ на [xAI](https://x.ai/api).
- **DeepSeek**: Создайте учетную запись и получите API-ключ на [DeepSeek](https://platform.deepseek.com/api_keys).

### Файл конфигурации

SploitScan по умолчанию ищет `config.json` в нескольких местах. Он загружает первый найденный подходящий файл в следующем порядке:

1. **Пользовательский путь, переданный через `--config` или `-c`**
2. **Переменная окружения**: `SPLOITSCAN_CONFIG_PATH`
3. **Локальные и стандартные расположения файлов конфигурации**:
   - Текущая рабочая директория
   - `~/.sploitscan/config.json`
   - `~/.config/sploitscan/config.json`
   - `~/Library/Application Support/sploitscan/config.json` (macOS)
   - `%APPDATA%/sploitscan/config.json` (Windows)
   - `/etc/sploitscan/config.json`

> **Примечание**: Загружается только один файл — первый, найденный в указанной последовательности. Вы можете разместить ваш `config.json` в любом из этих путей.

Типичный `config.json` может выглядеть так:```json
{
    "vulncheck_api_key": "",
    "openai_api_key": "",
    "google_ai_api_key": "",
    "grok_api_key": "",
    "deepseek_api_key": ""
}
$ python .\sploitscan.py -h
███████╗██████╗ ██╗ ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗ ██╗ ██╔════╝██╔══██╗██║ ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗ ██║ ███████╗██████╔╝██║ ██║ ██║██║ ██║ ███████╗██║ ███████║██╔██╗ ██║ ╚════██║██╔═══╝ ██║ ██║ ██║██║ ██║ ╚════██║██║ ██╔══██║██║╚██╗██║ ███████║██║ ███████╗╚██████╔╝██║ ██║ ███████║╚██████╗██║ ██║██║ ╚████║ ╚══════╝╚═╝ ╚══════╝ ╚═════╝ ╚═╝ ╚═╝ ╚══════╝ ╚═════╝╚═╝ ╚═╝╚═╝ ╚═══╝ v0.14.0 / Alexander Hagenah / @xaitax / [email protected]
usage: sploitscan.py [-h] [-e {json,csv,html}] [-t {nessus,nexpose,openvas,docker}] [--ai {openai,google,grok,deepseek}] [-k KEYWORDS [KEYWORDS ...]] [-local] [-f] [-m METHODS] [-i IMPORT_FILE] [-c CONFIG] [-d] [cve_ids ...]
SploitScan: Retrieve and display vulnerability and exploit data for specified CVE ID(s).
positional arguments: cve_ids Enter one or more CVE IDs (e.g., CVE-YYYY-NNNNN). This is optional if an import file is provided via -i.

