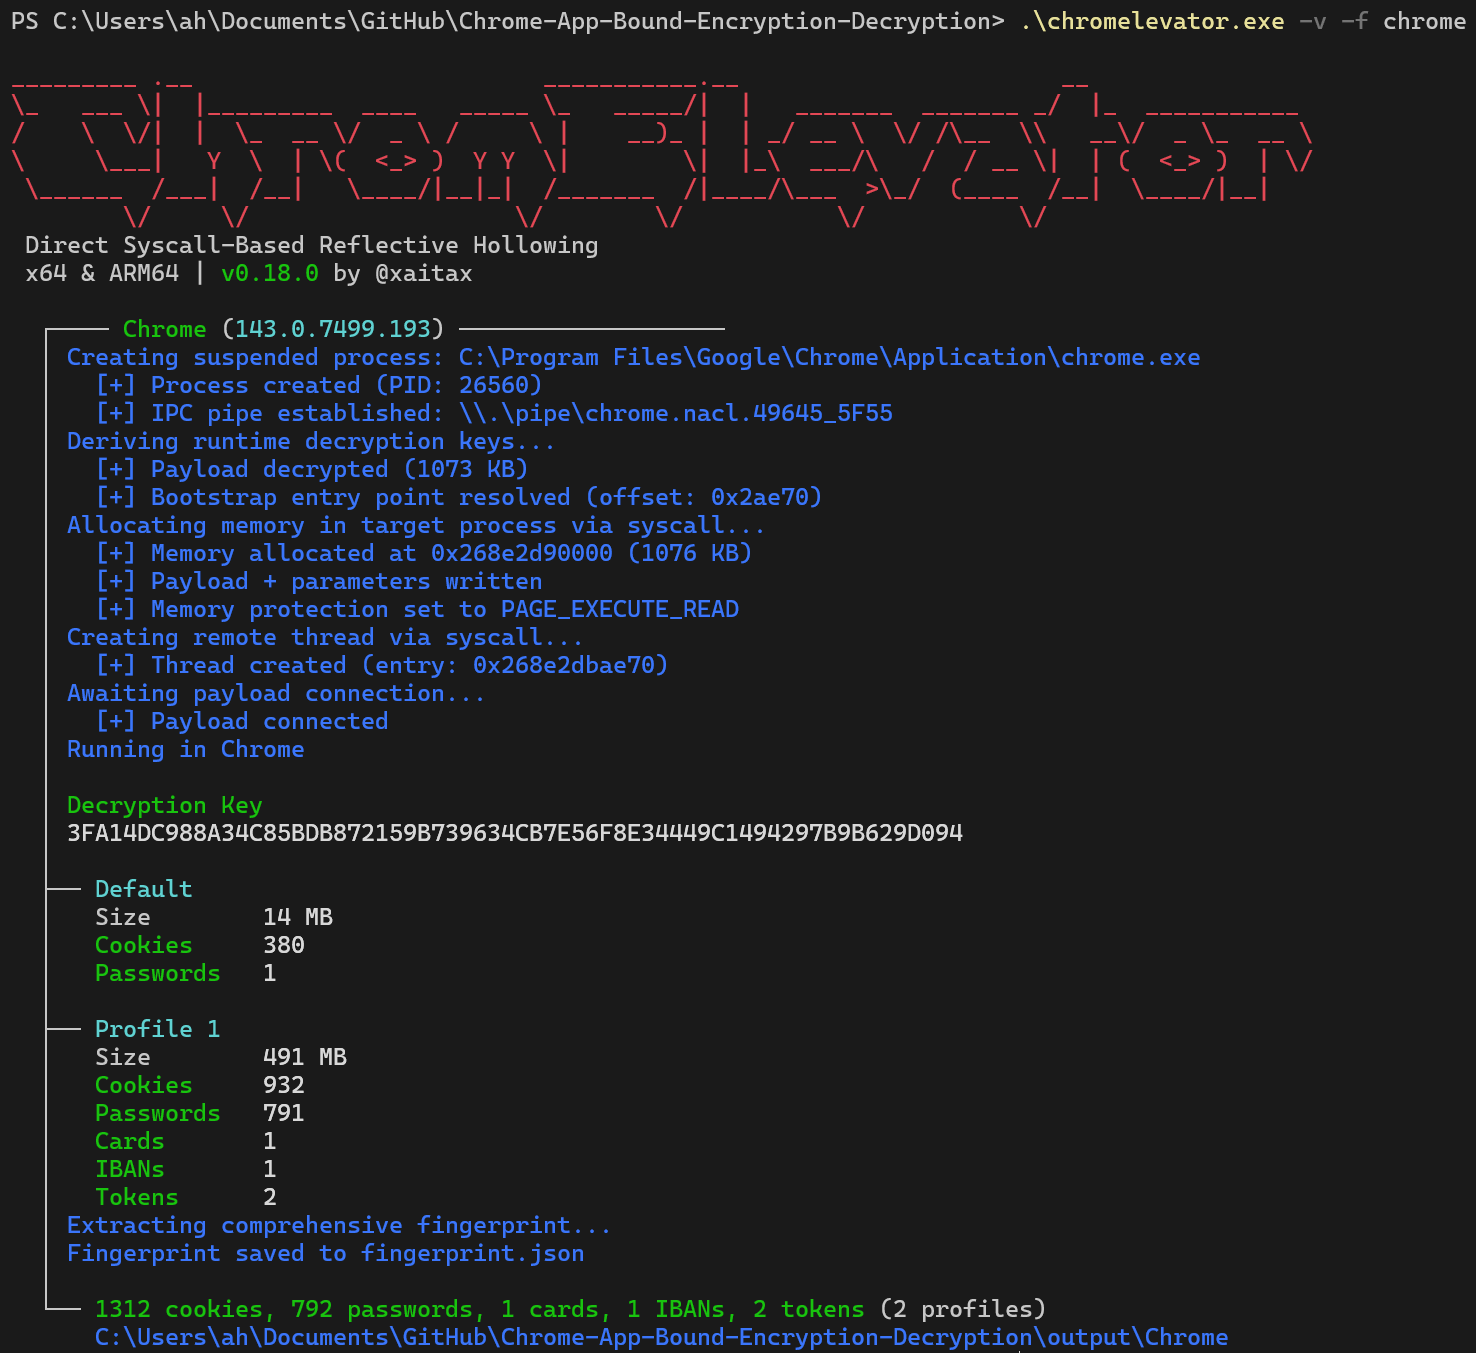

Обход App-Bound Encryption в Chromium через Reflective Process Hollowing на основе прямых системных вызовов. Извлечение cookies, паролей, платёжных методов и токенов из Chrome, Edge, Brave и Avast — бесфайловый, в пользовательском режиме, без прав администратора.

Chrome App-Bound Encryption Decryption)



Постэксплуатационный инструмент, демонстрирующий полный обход App-Bound Encryption (ABE) в Chromium, выполняемый полностью в памяти. Проект использует Direct Syscall-based Reflective Process Hollowing для запуска легитимного процесса браузера в приостановленном состоянии и скрытной инъекции полезной нагрузки с целью перехвата его идентичности и контекста безопасности. Эта техника Living-off-the-Land (LOTL) подрывает собственную модель безопасности браузера. Бесфайловый подход позволяет инструменту работать целиком из памяти, обходя хуки API пользовательского режима, чтобы расшифровывать и выводить конфиденциальные данные пользователя (файлы cookie, пароли, платёжную информацию) из современных браузеров на базе Chromium.
Если вы считаете это исследование полезным, буду благодарен за чашечку кофе:

Эффективность этого инструмента основана на сочетании современных техник, ориентированных на обход средств защиты:
Direct Syscalls for Evasion: Обходят пользовательские хуки EDR/AV на стандартных функциях WinAPI, напрямую вызывая функции ядра. Движок динамически определяет номера системных вызовов во время выполнения с помощью техники Hell's Gate и сопоставления функций по хэшу (в бинарном файле нет имён системных вызовов в открытом виде).
Direct Syscall-Based Process Hollowing: Скрытная техника создания процесса и внедрения. Вместо внедрения в процесс с высокой активностью, за которым могут следить, она создаёт новый приостановленный процесс-хост. Это значительно снижает вероятность обнаружения, поскольку все манипуляции с памятью происходят до начала нормального выполнения процесса.
Fileless In-Memory Payload: DLL полезной нагрузки никогда не попадает на диск целевой машины. Она встроена в виде зашифрованного ChaCha20 массива байт на этапе компиляции с ключами, производными на этапе компиляции, расшифровывается в памяти и загружается рефлексивно, что минимизирует криминалистический след и обходит статические сканеры файлов.
Reflective DLL Injection (RDI): Скрытный метод внедрения в процесс, который обходит LoadLibrary для основной полезной нагрузки, избегая механизмов обнаружения, следящих за загрузкой модулей. Самодостаточный загрузчик начальной загрузки отображает PE-секции, выполняет релокации и разрешает импорт из памяти.
Target-Context COM Invocation: Ключевой элемент для преодоления App-Bound Encryption. Выполняя код внутри доверенного процесса браузера, мы наследуем его идентичность и контекст безопасности, что позволяет совершать вызовы к COM-серверу ABE, которые выглядят легитимными, и удовлетворять его проверки безопасности на основе пути.
Nt*/Zw* в открытом виде — используются хэши DJB2, вычисляемые на этапе компиляции.LoadLibrary.--kill.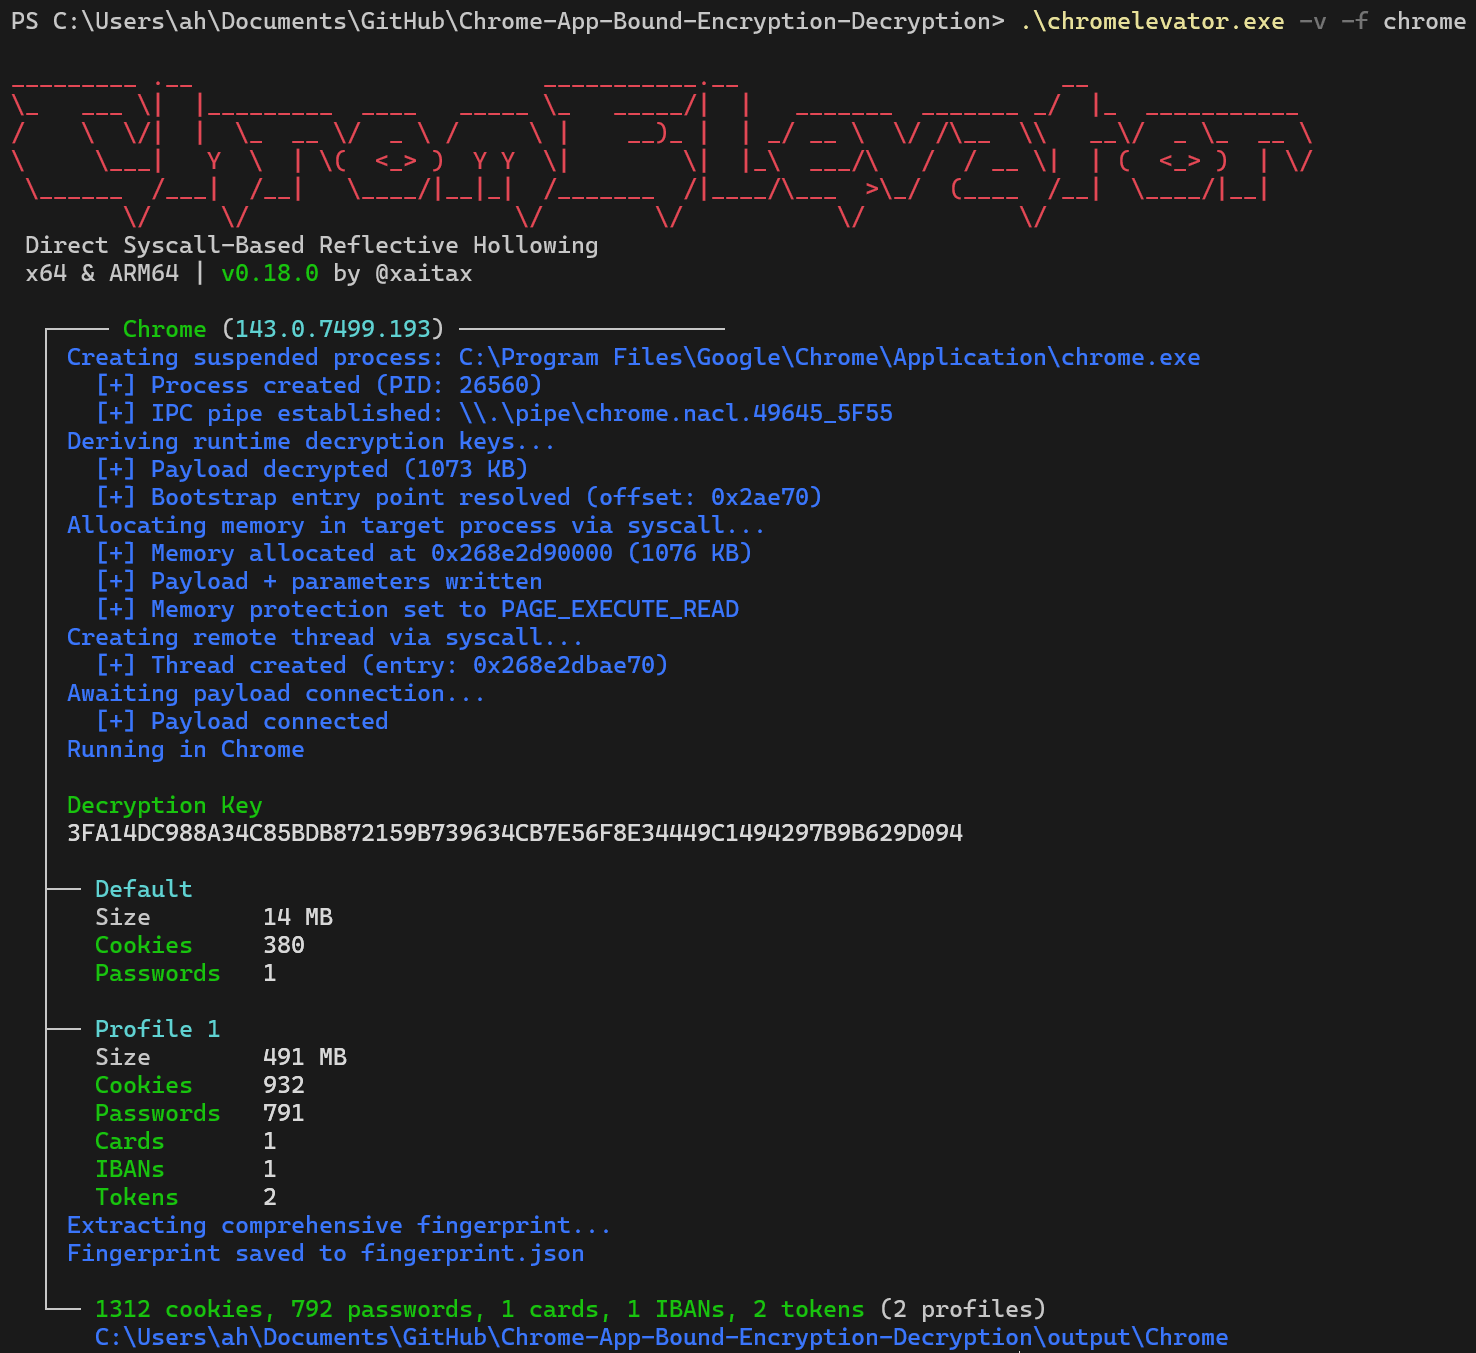
| Browser | Tested Version (x64 & ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
Примечание: Chrome/Brave/Edge 144+ используют новый COM-интерфейс
IElevator2. Инструмент автоматически используетIElevator2при его наличии и возвращается кIElevatorдля более старых версий. Avast Secure Browser использует собственный интерфейсIElevatorChromeс расширенной виртуальной таблицей (12 методов, DecryptData по смещению 104).
В этой матрице описаны возможности извлечения данных для каждого поддерживаемого браузера.
| Feature | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| Cookies | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Passwords | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Payment Methods | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBANs | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| Auth Tokens | ❌ N/A | ❌ N/A | ❌ N/A |
Выполнение инструмента ориентировано на скрытность и эффективность и строится вокруг процесса Reflective Hollowing на основе прямых системных вызовов. Такой подход гарантирует, что совершается мало высокоуровневых вызовов API и что полезная нагрузка работает внутри легитимного, заново созданного процесса браузера.
chromelevator.exe)