
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-24061_POC — POC-скрипт для CVE-2026-24061 (эксплойт GNU Telnetd) | Kitploit
Инструменты/GitHubGitHub/x-croot/cve-2026-24061_poc
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubx-croot/cve-2026-24061_poc

CVE-2026-24061_POC

POC-скрипт для CVE-2026-24061 (эксплойт GNU Telnetd)

Репозиторий
247 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

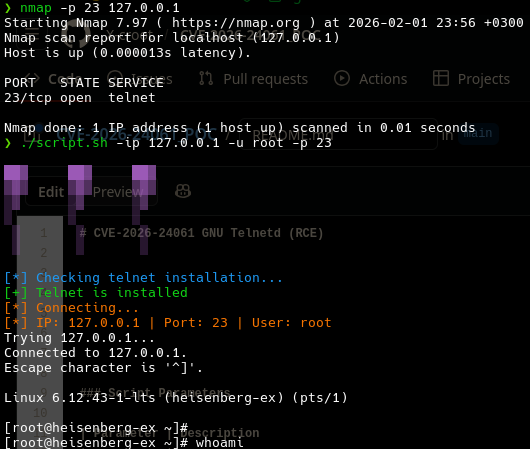
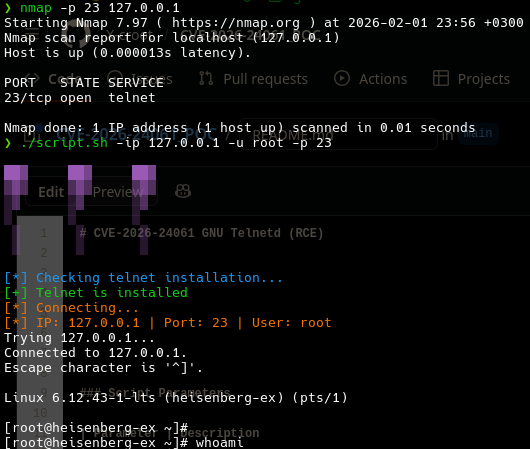
CVE-2026-24061 GNU Telnetd (RCE)

resim

Параметры скрипта

ПараметрОписаниеЗначение по умолчаниюОбязательный?Пример
-ipУказывает IP-адрес целевого устройства для подключения.-Да-ip 192.168.1.10
-uУказывает имя пользователя для Telnet-подключения.rootНет-u admin
-pУказывает порт для Telnet-подключения.23Нет-p 2323

Правовое уведомление:

Данная концепция доказательства (PoC) предназначена исключительно для образовательных целей. Она создана для демонстрации наличия уязвимости в системе и для помощи специалистам по безопасности, исследователям и разработчикам в понимании того, как работает уязвимость.

Используя или распространяя данный PoC, вы подтверждаете и соглашаетесь со следующим:

  1. Вы несёте полную ответственность за действия, совершаемые с использованием этого кода.
  2. Данный PoC должен использоваться только законным, этичным и ответственным образом.
  3. Не используйте данный PoC на системах или сетях, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.
  4. Автор данного PoC не несёт ответственности за любой ущерб, потери или вред, причинённые в результате его использования.
  5. Данный PoC не должен использоваться в злонамеренных целях, включая несанкционированный доступ, хищение данных или любую форму эксплуатации.
  6. Использование данного PoC без авторизации или на системах, на тестирование которых у вас нет явного согласия, может быть незаконным и подлежит уголовному преследованию.

Используйте ответственно и уважайте безопасность других.

Скачать инструмент