
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63914 — Публичное раскрытие и исправление для CVE-2025-63914: уязвимость типа «Zip-бомба» в Cinnamon/kotaemon. | Kitploit
Инструменты/GitHubGitHub/wxdou/cve-2025-63914
Анализ уязвимостейЭксплуатацияВеб-безопасность
GitHubwxdou/cve-2025-63914

CVE-2025-63914

Публичное раскрытие и исправление для CVE-2025-63914: уязвимость типа «Zip-бомба» в Cinnamon/kotaemon.

Репозиторий
411 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-63914

Публичное раскрытие и исправление для CVE-2025-63914: Уязвимость zip-бомбы в Cinnamon/kotaemon.

Автор

Wang Yuanrong

Краткое описание

Функция _may_extract_zip не применяет ограничения на распаковку ZIP-архивов, что позволяет вредоносной zip-бомбе вызывать чрезмерное потребление ресурсов и отказ в обслуживании.

Подробности

Функция _may_extract_zip в файле \libs\ktem\ktem\index\file\ui.py не проверяет содержимое загруженных ZIP-архивов. Хотя содержимое распаковывается во временную папку, которая очищается перед каждой распаковкой, успешная загрузка zip-бомбы всё равно может привести к тому, что сервер будет потреблять чрезмерные ресурсы во время декомпрессии. Кроме того, если после этого не загружать другие файлы, распакованные данные могут занимать дисковое пространство и потенциально сделать систему недоступной. Любой, кто имеет разрешение на загрузку файлов, может осуществить эту атаку.

PoC

Используйте команду для загрузки и запуска последнего образа:

docker run \
--name kotaemon \
-e GRADIO_SERVER_NAME=0.0.0.0 \
-e GRADIO_SERVER_PORT=7860 \
-v /home/kali/ktem_app_data/:/app/ktem_app_data \
-p 7860:7860 -d \
ghcr.io/cinnamon/kotaemon:0.11.0-full

Создайте сильно сжимаемую полезную нагрузку, состоящую из повторяющихся байтов, чтобы достичь экстремальных коэффициентов сжатия.
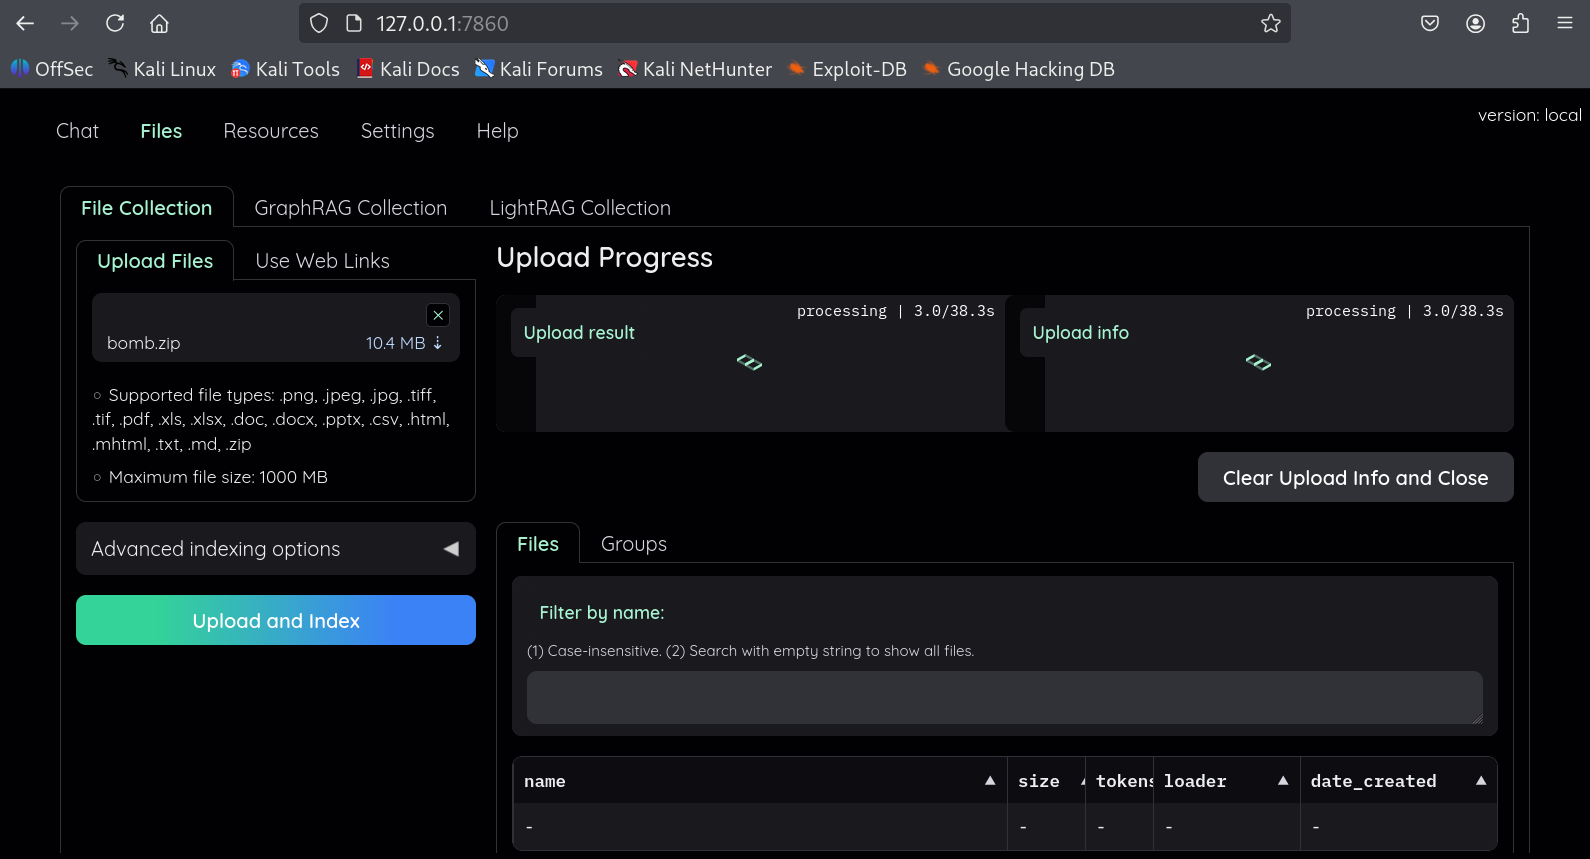
img1

В процессе мы можем заметить замедления из-за потребления ресурсов, и можем проверить размер временной директории.
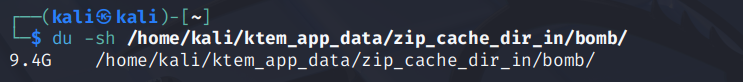
img2

Это использование ресурсов сохраняется, даже когда не загружаются другие файлы.

Влияние

Злоумышленник с привилегиями на загрузку файлов может отправить специально сформированный ZIP-архив, который вызывает неконтролируемое потребление диска, ЦП и памяти, что приводит к сбою сервиса или отказу хоста. Все экземпляры — включая последний выпуск (0.11.0) — уязвимы.

Исправление

В этом репозитории предоставлены тестовая zip-бомба и соответствующее исправление для версии 0.11.0.

Обзор исправления:

  • Заменить extractall на поточную распаковку.
  • Ввести ограничения: размер на файл, общий несжатый размер и количество элементов.
  • Отклонять зашифрованные записи и экстремальные коэффициенты сжатия.
  • Белый список расширений файлов.
  • Очистка при ошибках.

После применения исправления при отправке zip-бомбы появится предупреждение, и операция будет отклонена:
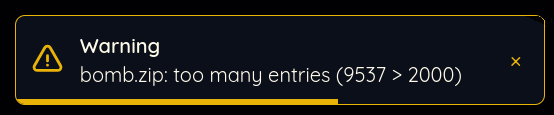

img3

Скачать инструмент




