
 wrogistefan/desktop-2fa

Безопасное офлайн-десктопное приложение для генерации и управления TOTP-кодами двухфакторной аутентификации. Включает зашифрованное хранилище, современную криптографию (Argon2 + AES‑GCM), модульную архитектуру и локально-ориентированный подход без облачных зависимостей. Разработано для надежности, расширяемости и будущего кроссплатформенного интерфейса.
Безопасный автономный менеджер двухфакторной аутентификации (2FA) для настольных сред. Написан на Python, обеспечивает надёжное шифрование и не зависит от облачных сервисов.
🌐 Целевая страница: desktop-2fa.org


| Возможность | Описание |
|---|---|
| 🔐 Безопасность хранилища | Шифрование AES-256-GCM с выводом ключа Argon2id |
| ⏱️ Генерация TOTP | Генерация кодов в соответствии с RFC 6238 |
| 💻 Полноценный CLI | Полный интерфейс командной строки для управления токенами |
| 📋 Поддержка буфера обмена | Автоматическое копирование TOTP-кодов в буфер обмена |
| 🔓 Управление сессией | CLI аутентифицирует каждую команду; UI повторно аутентифицирует операции записи и блокируется после пяти минут бездействия |
| 🛡️ Политика паролей | Настраиваемая проверка надёжности паролей с помощью zxcvbn |
| 🧪 Хорошо протестирован | Регрессионные тесты включают векторы RFC 6238 и исторические фикстуры хранилищ |
| 📖 Модель безопасности | Подробный анализ угроз и документация по криптографическому дизайну |
| 🖥️ Текстовый интерфейс | Формы учётных записей и хранилищ, живые обратные отсчёты TOTP и действия с буфером обмена (0.11.0) |
Снимки CLI в тёмном терминале на английском из Desktop-2FA 0.10.0, затем текстовый интерфейс 0.11.0. Все учётные записи и учётные данные синтетические. Изображения терминала отображают фактический вывод команд; интерактивные запросы используют тестовый runner, а Textual работает без графического интерфейса. См. заметки о съёмке и отчёт.
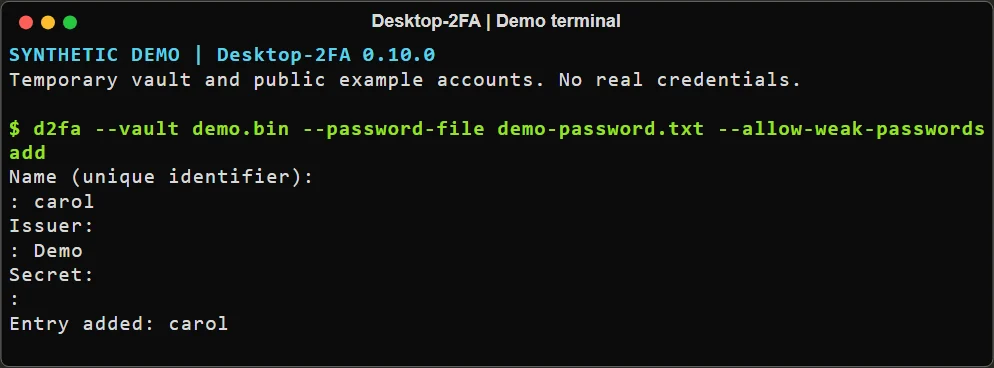 Добавление записи без отображения её секрета.
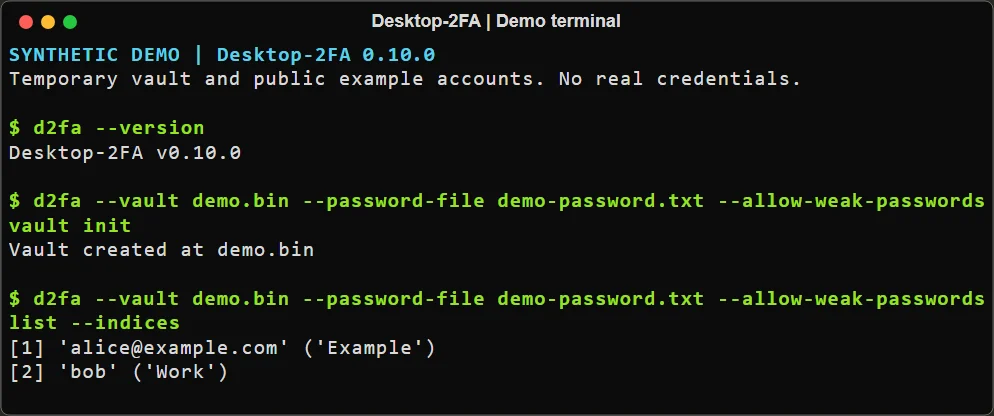 Инициализация хранилища и список синтетических учётных записей.
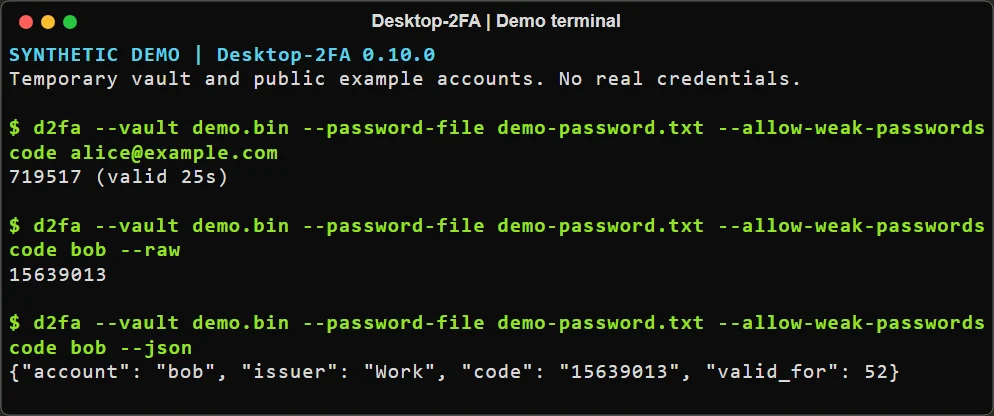 Вывод кодов в удобочитаемом, необработанном и JSON форматах.
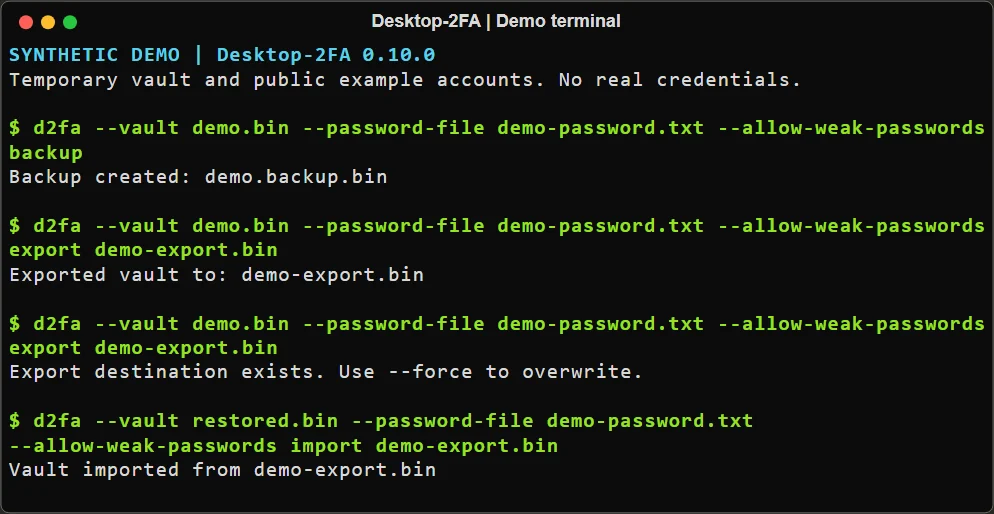 Зашифрованный экспорт, отказ от перезаписи и восстановление в отдельное хранилище.
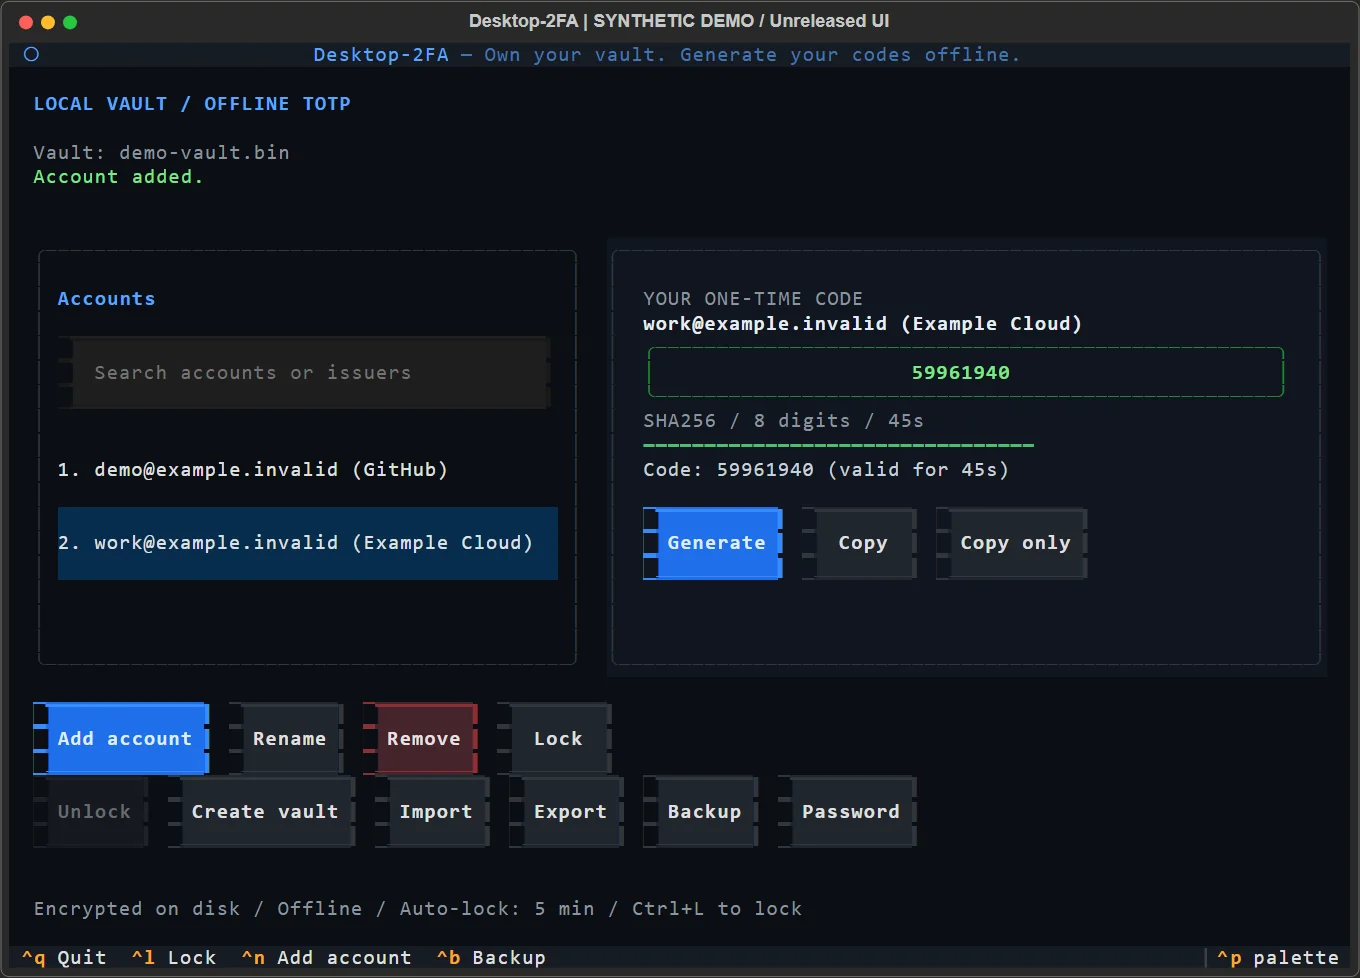 Текстовый интерфейс: живые коды и полные операции с учётными записями и хранилищем. Метод съёмки и ограничения.
pip install desktop-2fa
Проверьте установку:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
Хранилище по умолчанию сохраняется в ~/.desktop-2fa/vault. Выберите другой
файл для любой команды с помощью глобальной опции --vault или задайте
DESKTOP_2FA_VAULT, чтобы выбрать его по умолчанию. Явно указанный --vault имеет
приоритет над переменной окружения; без того и другого по умолчанию остаётся
~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
Добавление по URI сохраняет алгоритм, количество цифр и период; опущенные параметры по умолчанию принимают значения SHA1, 6 цифр и 30 секунд. Метки подвергаются процентному декодированию, а параметр запроса issuer должен совпадать с любым префиксом issuer. Неподдерживаемые или противоречивые данные провижининга приводят к завершению со статусом 6 до доступа к хранилищу. Интерактивное добавление также принимает URI в приглашении issuer и пропускает отдельное приглашение для секрета. Метка URI задаёт имя учётной записи.
Интерактивная команда add скрывает ввод в специальном приглашении Secret; имя и issuer остаются видимыми. Секреты/URI, переданные как аргументы, могут попасть в историю оболочки или быть видны при инспекции процессов, а URI, вставленный в видимое приглашение issuer, может быть отображён. Предпочитайте простое имя issuer вместе со скрытым приглашением для секрета, чтобы избежать такой утечки. См. интерактивное добавление.
Textual UI версии 0.11.0 поддерживает управление учётными записями, создание/разблокировку хранилища, зашифрованный импорт/экспорт/резервное копирование и смену пароля. Коды обновляются автоматически с обратным отсчётом и индикатором срока действия. Запуск — d2fa ui; без переданных учётных данных открывается заблокированный экран. При записи пароль запрашивается повторно; Ctrl+L или пять минут бездействия блокируют сессию. См. руководство по UI.
Версия 0.10.0 содержала более ранний прототип; обновитесь до 0.11.0 для этих сценариев работы с учётными записями и хранилищем.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
Хранилище — это зашифрованный файл хранения, по умолчанию расположенный по пути
~/.desktop-2fa/vault; используйте --vault или DESKTOP_2FA_VAULT, чтобы выбрать другой
путь. Файлы хранилища должны быть обычными файлами размером не более 10 MiB.
Текущий загрузчик поддерживает версию формата хранилища 1. Будущие выпуски не гарантируют поддержку всех старых форматов. Перед обновлением создайте зашифрованную резервную копию и храните её в надёжном месте.
Desktop-2FA 0.9.0 изменяет публичный Python API: Vault.save() и
Vault.load() требуют явный непустой пароль. Хранилища, созданные
предыдущими версиями Python API без пароля, необходимо открыть и повторно сохранить с
непустым паролем с помощью предыдущего выпуска перед обновлением. Потоки CLI и
Textual UI уже требуют непустой пароль.
d2fa backup
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
