 wortell/log4j
Репозиторий, содержащий всю информацию, скрипты и т.д., связанные с CVE-2021-44228

Это публичный репозиторий от Wortell, содержащий информацию, ссылки, файлы и другие материалы, связанные с уязвимостями Log4j.
Из-за уязвимостей в log4j 2.17.0 сейчас рекомендуется обновиться до версии 2.17.1
| CVE | Оценка | Описание |
|---|---|---|
| CVE-2021-44228 | 10.0 | Уязвимость удалённого выполнения кода, затрагивающая Log4j версий с 2.0-beta9 по 2.14.1 (исправлена в версии 2.15.0) |
| CVE-2021-45046 | 9.0 | Уязвимость утечки информации и удалённого выполнения кода, затрагивающая Log4j версий с 2.0-beta9 по 2.15.0, за исключением 2.12.2 (исправлена в версии 2.16.0) |
| CVE-2021-45105 | 7.5 | Уязвимость отказа в обслуживании, затрагивающая Log4j версий с 2.0-beta9 по 2.16.0 (исправлена в версии 2.17.0) |
| CVE-2021-44832 | 6.6 | Уязвимость удалённого выполнения кода, затрагивающая Log4j2 версий с 2.0-beta7 по 2.17.0 (за исключением исправленных версий 2.3.2 и 2.12.4) |

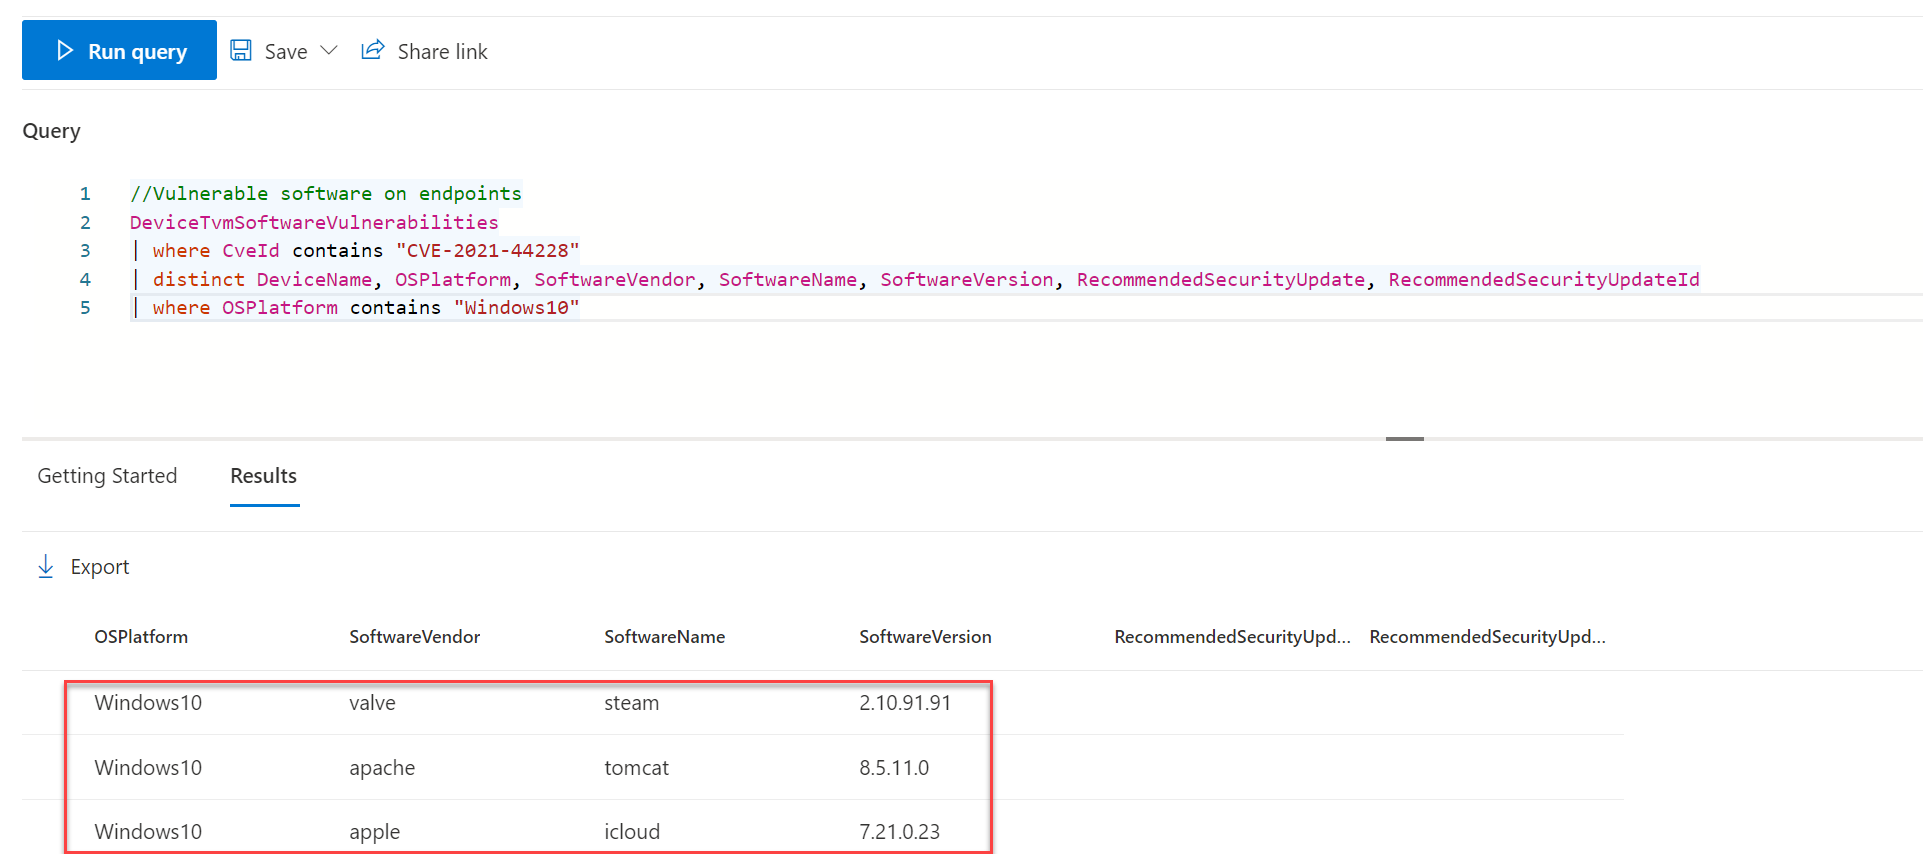
Вот несколько вариантов для поиска приложений, использующих Log4j, которые могут быть потенциально скомпрометированы:
Florian Roth также опубликовал отличное YARA-правило: https://github.com/Neo23x0/signature-base/blob/master/yara/expl_log4j_cve_2021_44228.yar

VX-underground поддерживает библиотеку образцов вредоносных семейств, замеченных в эксплуатации log4j CVE: https://samples.vx-underground.org/samples/Families/Log4J%20Malware/
Образцы версий библиотеки log4j для проверки сканеров/детекторов log4j: https://github.com/mergebase/log4j-samples/
Microsoft Sentinel предоставляет лабораторную среду CVE-2021-44228 Log4Shell для тестирования и изучения уязвимости: https://github.com/Cyb3rWard0g/log4jshell-lab
! ВАЖНО ! Эксплойты постоянно развиваются. Всегда работайте с последней версией сканеров. Проверено, что используемые ниже сканеры учитывают рекомендацию по версии log4j 2.17.1.
Определите потенциально уязвимые устройства с помощью https://github.com/NCSC-NL/log4shell/blob/main/software/README.md - Это трудоёмкая задача, но её всё равно нужно выполнить, так что лучше начать быстро!
Запустите сканирование для проверки уязвимых Java-приложений/зависимостей, используя https://github.com/dtact/divd-2021-00038--log4j-scanner с командой divd-2021-00038--log4j-scanner.exe {target-path} и обратите внимание на файлы, классифицированные как уязвимые.
| Версия | Классификация |
|---|---|
| 2.12.4 | Безопасная |
| 2.17.1 | Безопасная |
| 2.3.2 | Безопасная |
| 2.16.0 | Приемлемая |
| 2.15.0 | Приемлемая |
| < 2.15.0 | Уязвимая |
python3 log4shell-detector.py -p c:\ и следите за признаками эксплуатации.Специалисты Wortell пишут о LOG4J: